Ciberseguretat
Google: la IA ja busca i explota errors sense cap humà en el bucle
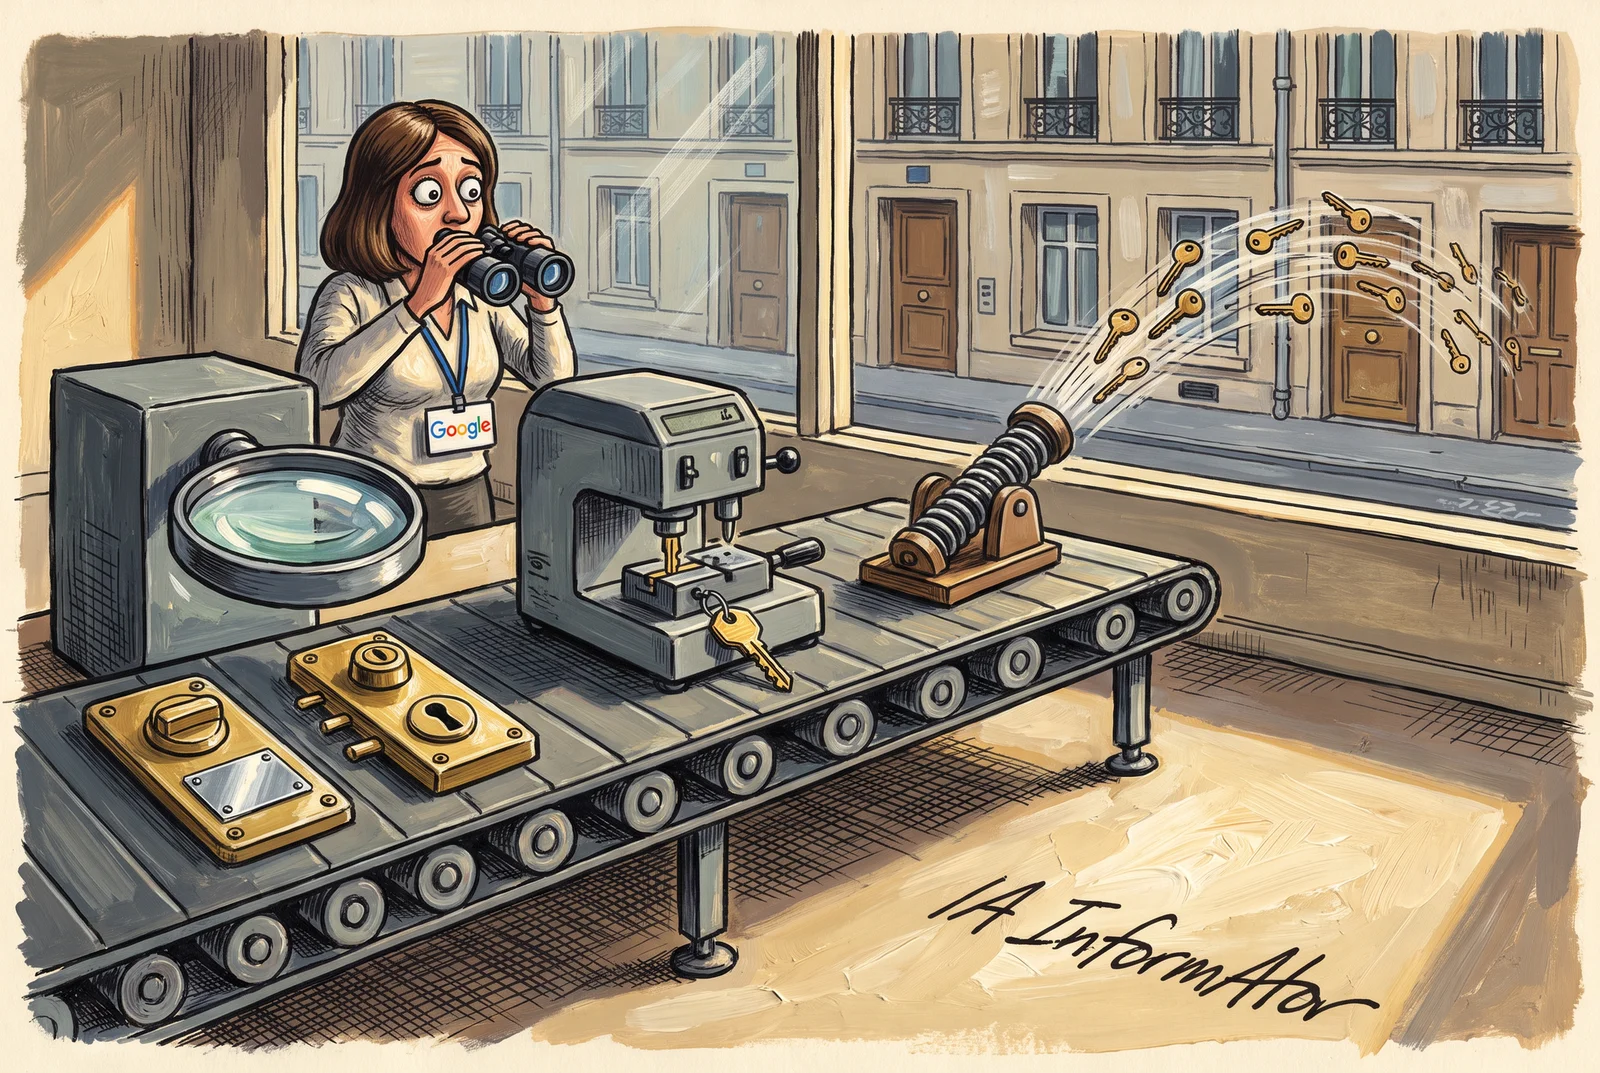
El grup d'intel·ligència d'amenaces de Google, GTIG, diu que ha vist per primera vegada atacants que automatitzen del tot amb IA la cerca i l'explotació d'errors, sense cap humà en el bucle: un sistema d'agents que compara cada pedaç amb la versió anterior, escriu l'*exploit* i el llança. Segons GTIG, tot apunta que el seu operador buscava webs franceses. Divendres, l'FBI i Amazon van alertar d'una altra eina, ARTEX, amb la qual, segons l'FBI, algunes intrusions arriben a l'accés privilegiat en menys de tres hores.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Segons GTIG, el sistema, que anomena *exploit_agent*, era en un servidor exposat amb dades robades, i el seu fitxer de configuració l'anomenava «pilot».
- GTIG no atribueix l'operació a ningú ni dona el nombre de víctimes.
- Segons l'alerta de l'FBI del 13 de novembre, a principis de mes hi havia més de 1.600 consoles d'ARTEX exposades a internet.
Sense cap humà en el bucle
En l'informe que va publicar el 16 de novembre amb Mandiant, GTIG assegura que l'últim trimestre va veure per primera vegada atacants que feien servir models de llenguatge grans (LLM, *large language models*) per automatitzar del tot la cerca i l'explotació de vulnerabilitats, «sense cap humà en el bucle».
La pista va sortir d'un servidor de preparació (*staging server*) que els atacants havien deixat exposat. Allà hi havia *exploit_agent*, el nom que dona GTIG a un sistema d'agents d'IA que treballa amb diversos models de llenguatge, alguns instal·lats en local. Segons l'informe, vigila sense parar programes web molt estesos, compara el seu codi abans i després de cada anunci de pedaç, localitza possibles errors, redacta l'*exploit* i l'executa tot sol.
Al costat de les dades robades a les víctimes hi havia scripts per a després d'entrar: reconeixement intern, força bruta, instal·lació de portes del darrere (*webshells*) i retirada de les que hi haguessin deixat altres atacants. Segons GTIG, la telemetria del servidor suggereix que l'operador apuntava a webs franceses de mitjans de comunicació, entreteniment i educació.
GTIG no atribueix l'operació a ningú. Sí que reprodueix dos comentaris del fitxer de configuració, escrits en rus i traduïts a l'informe: «Claus d'API de LLM per a l'autoexplotació (pilot d'exploit_agent)» i «Posa les claus tu mateix, aquí, no al xat. Les dues línies són obligatòries».
Per què els pedaços són la drecera
Segons GTIG, als atacants els pot sortir més a compte fer servir models de llenguatge contra errors que ja tenen pedaç, perquè el material és limitat: versions del codi, notes de versió i recerques publicades. Buscar errors que encara no coneix ningú obliga, en canvi, a «calar una xarxa més àmplia». Així s'escurça el termini entre el pedaç i l'*exploit* a punt per fer servir i, amb ell, el marge de les organitzacions per actualitzar.
La facilitat té una altra cara. Segons GTIG, la barrera d'entrada més baixa ha portat «una onada d'*exploits* generats amb LLM que diuen que funcionen i no funcionen», i comprovar-los és feina extra per als defensors.
Els dies zero es disparen a l'agost
Veure les dades en una taula
| Mitjana del 2025 | Mitjana del 2026 | Agost del 2026 | |
|---|---|---|---|
| Dies zero explotats al mes | 8dies zero al mes | 11dies zero al mes | 22dies zero al mes |
Segons l'anàlisi de vulnerabilitats que GTIG va fer al setembre, entre el gener i l'agost del 2026 gairebé es van duplicar els errors publicats i els *exploits*, mentre que els dies zero explotats amb prou feines van pujar de mitjana fins al salt de l'agost.
Els marcs d'agents ja són al carrer
Segons GTIG i Mandiant, diversos atacants ja fan servir en intrusions reals sistemes multiagent de codi obert, pensats per a proves de penetració (*penetration testing*) autoritzades. A més d'ARTEX, l'informe cita CAIRN, CyberStrikeAI i PentAGI, i GTIG ha vist pel seu compte CAIRN i PentAGI en atacs.
Segons l'informe, CAIRN es va fer servir contra objectius que incloïen el sector aeroespacial dels Estats Units, i una plataforma basada en PentAGI va servir entre finals d'agost i principis d'octubre per buscar vulnerabilitats en organitzacions de l'Àsia. GTIG recull, a més, indicis que un grup vinculat a la Xina desenvolupava el seu propi marc automatitzat, probablement per a espionatge.
La contrapartida, segons GTIG, és que avui aquestes eines «canvien sigil per velocitat»: fan soroll i deixen rastre. Google Security Operations, la plataforma de seguretat de Google, ja té regles per detectar ARTEX.
ARTEX: de la prova a l'assalt en menys de tres hores
Divendres 13 de novembre, l'FBI, la policia federal dels Estats Units, va alertar d'ARTEX, una plataforma d'agents de codi obert que, segons l'organisme, els atacants fan servir per automatitzar una intrusió «a velocitat de màquina», del reconeixement al robatori de dades. Segons l'alerta, es fa servir des de com a mínim l'agost, i algunes intrusions arriben a l'accés privilegiat en menys de tres hores.
Entre els casos que cita l'FBI hi ha les entitats financeres de Corea del Sud a les quals van robar dades d'unes 67.000 persones. Un altre atac, a través de la cadena de subministrament, va arribar als clients del servei de còpies de seguretat al núvol de ConnectWise i va obrir més de 2.250 entorns que en depenien.
Segons l'FBI, l'usuari «Autumn-27» va publicar ARTEX a GitHub al juliol i el va retirar el 8 d'octubre, però continua circulant en còpies i en una versió comercial, ARTEX PRO. No porta model propi: es connecta a Claude, d'Anthropic, a GPT, d'OpenAI, i a models xinesos o oberts. Els més utilitzats, segons l'alerta, són els xinesos, sobretot la família DeepSeek Flash, pel seu cost relativament baix i per la manca de barreres visibles quan la petició es presenta com una prova de penetració.
El mateix dia, Amazon Threat Intelligence, l'equip d'intel·ligència d'amenaces d'Amazon, va explicar què havia captat MadPot, la seva xarxa mundial de sensors esquer (*honeypots*). Del 3 d'octubre al 5 de novembre, sensors que es feien passar per API de models de llenguatge van rebre peticions d'agents d'ARTEX amb l'historial de les seves campanyes. Amazon les atribueix, amb confiança moderada, a grups dispars vinculats a la Xina, i adverteix que no pot verificar els resultats que s'atribuïen els agents.
Segons Amazon, en una campanya els agents robaven claus per fer servir models d'IA, i les claus robades pagaven els models que movien els agents. En una altra, van intentar enganyar amb *deepfakes* la verificació d'identitat (KYC, *know your customer*) de dues plataformes de criptomonedes, i el sistema del proveïdor de verificació els va rebutjar en tots els intents que van registrar els agents.
Conclusió
CJ Moses, cap de seguretat (CISO) d'Amazon Integrated Security, ho resumeix així: «Cap de les tècniques d'aquestes campanyes no era nova. El que canvien els agents d'IA és la velocitat i la persistència de l'atacant». Fer bé el bàsic, afegeix, «continua sent la defensa més eficaç». GTIG preveu que, a mesura que millorin aquestes eines i els seus models, hi hagi menys intervenció humana i més sigil.
Fonts primàries
- Google Threat Intelligence Group — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (16-11-2026) ↗
- FBI — FLASH-20261113-001: Threat Overview of ARTEX Autonomous Penetration Testing Framework (13-11-2026) ↗
- AWS Security Blog — Amazon Threat Intelligence observes threat actors running cybercrime campaigns with ARTEX AI agents (13-11-2026) ↗
- Google Cloud — Google completes acquisition of Mandiant (12-09-2022) ↗
- AI Informator — LLMjacking: la factura llega antes que la alarma (03-11-2026) ↗
- AI Informator — Cien caracteres para asaltar cien webs (21-10-2026) ↗
- AI Informator — Los espías ya delegan en agentes de IA (13-11-2026) ↗
- AI Informator — El asalto a los bancos coreanos corría con DeepSeek (08-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris