Ciberseguridad
Google: la IA ya busca y explota fallos sin un humano en el bucle
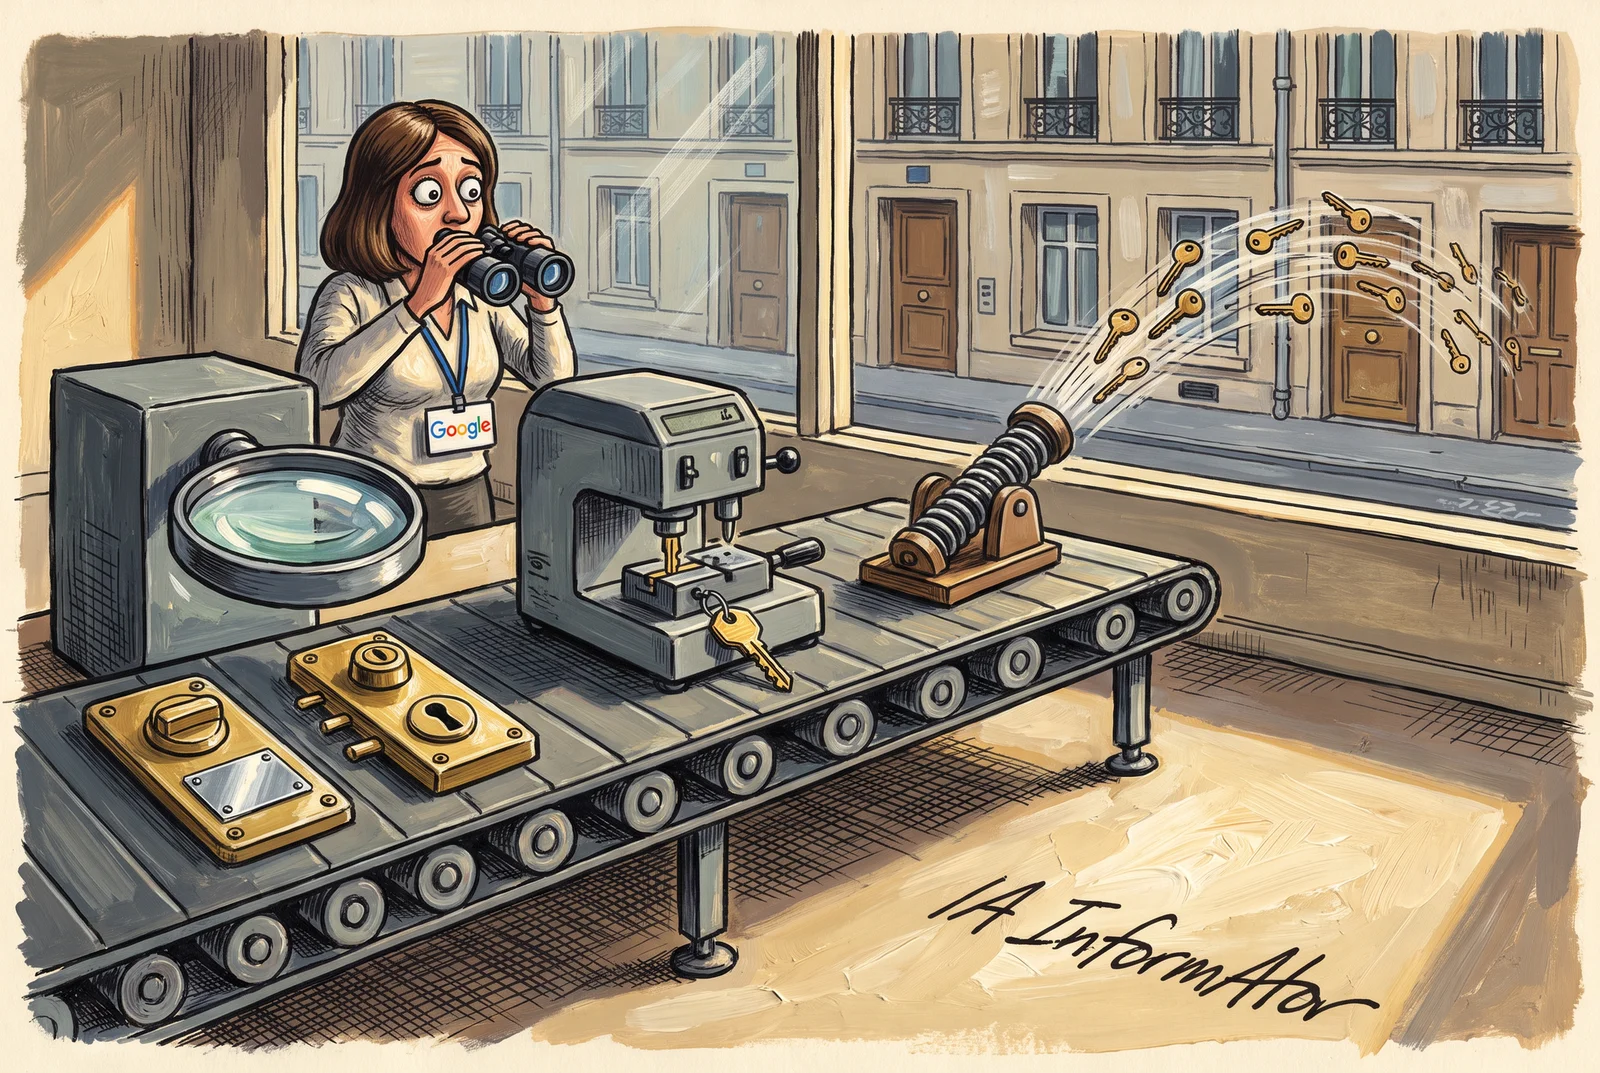
El grupo de inteligencia de amenazas de Google, GTIG, dice haber visto por primera vez a atacantes que automatizan del todo con IA la búsqueda y la explotación de fallos, sin un humano en el bucle: un sistema de agentes que compara cada parche con la versión anterior, escribe el *exploit* y lo lanza. Según GTIG, todo apunta a que su operador buscaba webs francesas. El viernes, el FBI y Amazon alertaron de otra herramienta, ARTEX, con la que, según el FBI, algunas intrusiones llegan al acceso privilegiado en menos de tres horas.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Según GTIG, el sistema, al que llama *exploit_agent*, estaba en un servidor expuesto con datos robados, y su fichero de configuración lo llamaba «piloto».
- GTIG no atribuye la operación a nadie ni da el número de víctimas.
- Según la alerta del FBI del 13 de noviembre, a principios de mes había más de 1.600 consolas de ARTEX expuestas en internet.
Sin un humano en el bucle
En el informe que publicó el 16 de noviembre con Mandiant, GTIG asegura que en el último trimestre vio por primera vez a atacantes que usaban modelos de lenguaje grandes (LLM, *large language models*) para automatizar del todo la búsqueda y la explotación de vulnerabilidades, «sin un humano en el bucle».
La pista salió de un servidor de preparación (*staging server*) que los atacantes habían dejado expuesto. Allí estaba *exploit_agent*, el nombre que da GTIG a un sistema de agentes de IA que trabaja con varios modelos de lenguaje, algunos instalados en local. Según el informe, vigila sin pausa programas web muy extendidos, compara su código antes y después de cada anuncio de parche, localiza posibles fallos, redacta el *exploit* y lo ejecuta solo.
Junto a los datos robados a las víctimas había scripts para después de entrar: reconocimiento interno, fuerza bruta, instalación de puertas traseras (*webshells*) y retirada de las que hubieran dejado otros atacantes. Según GTIG, la telemetría del servidor sugiere que el operador apuntaba a webs francesas de medios de comunicación, entretenimiento y educación.
GTIG no atribuye la operación a nadie. Sí reproduce dos comentarios del fichero de configuración, escritos en ruso y traducidos en el informe: «Claves de API de LLM para la autoexplotación (piloto de exploit_agent)» y «Mete tú las claves, aquí, no en el chat. Las dos líneas son obligatorias».
Por qué los parches son el atajo
Según GTIG, a los atacantes les puede salir más a cuenta usar modelos de lenguaje contra fallos ya parcheados, porque el material es limitado: versiones del código, notas de versión e investigaciones publicadas. Buscar fallos que nadie conoce todavía obliga, en cambio, a «echar una red más amplia». Así se acorta el plazo entre el parche y el *exploit* listo para usar, y con él el margen de las organizaciones para actualizar.
La facilidad tiene un reverso. Según GTIG, la barrera de entrada más baja ha traído «una oleada de *exploits* generados con LLM que dicen funcionar y no funcionan», y comprobarlos es trabajo extra para los defensores.
Los días cero se disparan en agosto
Ver los datos en tabla
| Media de 2025 | Media de 2026 | Agosto de 2026 | |
|---|---|---|---|
| Días cero explotados al mes | 8días cero al mes | 11días cero al mes | 22días cero al mes |
Según el análisis de vulnerabilidades que GTIG hizo en septiembre, entre enero y agosto de 2026 casi se duplicaron los fallos publicados y los *exploits*, mientras que los días cero explotados apenas subieron de media hasta el salto de agosto.
Los marcos de agentes ya están en la calle
Según GTIG y Mandiant, varios atacantes usan ya sistemas multiagente de código abierto, pensados para pruebas de penetración (*penetration testing*) autorizadas, en intrusiones reales. Además de ARTEX, el informe cita CAIRN, CyberStrikeAI y PentAGI, y GTIG ha visto por su cuenta CAIRN y PentAGI en ataques.
Según el informe, CAIRN se usó contra objetivos que incluían el sector aeroespacial de Estados Unidos, y una plataforma basada en PentAGI sirvió entre finales de agosto y principios de octubre para buscar vulnerabilidades en organizaciones de Asia. GTIG recoge además indicios de que un grupo ligado a China desarrollaba su propio marco automatizado, probablemente para espionaje.
La contrapartida, según GTIG, es que hoy estas herramientas «cambian sigilo por velocidad»: hacen ruido y dejan rastro. Google Security Operations, la plataforma de seguridad de Google, ya tiene reglas para detectar ARTEX.
ARTEX: de la prueba al asalto en menos de tres horas
El viernes 13 de noviembre, el FBI, la policía federal de Estados Unidos, alertó de ARTEX, una plataforma de agentes de código abierto que, según el organismo, los atacantes usan para automatizar una intrusión «a velocidad de máquina», del reconocimiento al robo de datos. Según la alerta, se emplea desde al menos agosto, y algunas intrusiones llegan al acceso privilegiado en menos de tres horas.
Entre los casos que cita el FBI están las entidades financieras de Corea del Sur a las que robaron datos de unas 67.000 personas. Otro ataque, a través de la cadena de suministro, alcanzó a los clientes del servicio de copias de seguridad en la nube de ConnectWise y abrió más de 2.250 entornos que dependían de ellos.
Según el FBI, el usuario «Autumn-27» publicó ARTEX en GitHub en julio y lo retiró el 8 de octubre, pero sigue circulando en copias y en una versión comercial, ARTEX PRO. No trae modelo propio: se conecta a Claude, de Anthropic, a GPT, de OpenAI, y a modelos chinos o abiertos. Los más usados, según la alerta, son los chinos, sobre todo la familia DeepSeek Flash, por su coste relativamente bajo y la falta de barreras visibles cuando la petición se presenta como una prueba de penetración.
El mismo día, Amazon Threat Intelligence, el equipo de inteligencia de amenazas de Amazon, contó lo que había captado MadPot, su red mundial de sensores señuelo (*honeypots*). Del 3 de octubre al 5 de noviembre, sensores que se hacían pasar por API de modelos de lenguaje recibieron peticiones de agentes de ARTEX con el historial de sus campañas. Amazon las atribuye, con confianza moderada, a grupos dispares ligados a China, y advierte de que no puede verificar los resultados que se atribuían los agentes.
Según Amazon, en una campaña los agentes robaban claves para usar modelos de IA, y las claves robadas pagaban los modelos que movían a los agentes. En otra, intentaron burlar con *deepfakes* la verificación de identidad (KYC, *know your customer*) de dos plataformas de criptomonedas, y el sistema del proveedor de verificación los rechazó en todos los intentos que registraron los agentes.
Conclusión
CJ Moses, jefe de seguridad (CISO) de Amazon Integrated Security, lo resume así: «Ninguna de las técnicas de estas campañas era nueva. Lo que cambian los agentes de IA es la velocidad y la persistencia del atacante». Hacer bien lo básico, añade, «sigue siendo la defensa más eficaz». GTIG prevé que, a medida que mejoren estas herramientas y sus modelos, haya menos intervención humana y más sigilo.
Fuentes primarias
- Google Threat Intelligence Group — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (16-11-2026) ↗
- FBI — FLASH-20261113-001: Threat Overview of ARTEX Autonomous Penetration Testing Framework (13-11-2026) ↗
- AWS Security Blog — Amazon Threat Intelligence observes threat actors running cybercrime campaigns with ARTEX AI agents (13-11-2026) ↗
- Google Cloud — Google completes acquisition of Mandiant (12-09-2022) ↗
- AI Informator — LLMjacking: la factura llega antes que la alarma (03-11-2026) ↗
- AI Informator — Cien caracteres para asaltar cien webs (21-10-2026) ↗
- AI Informator — Los espías ya delegan en agentes de IA (13-11-2026) ↗
- AI Informator — El asalto a los bancos coreanos corría con DeepSeek (08-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios