Ciberseguretat
L'assalt als bancs coreans anava amb DeepSeek
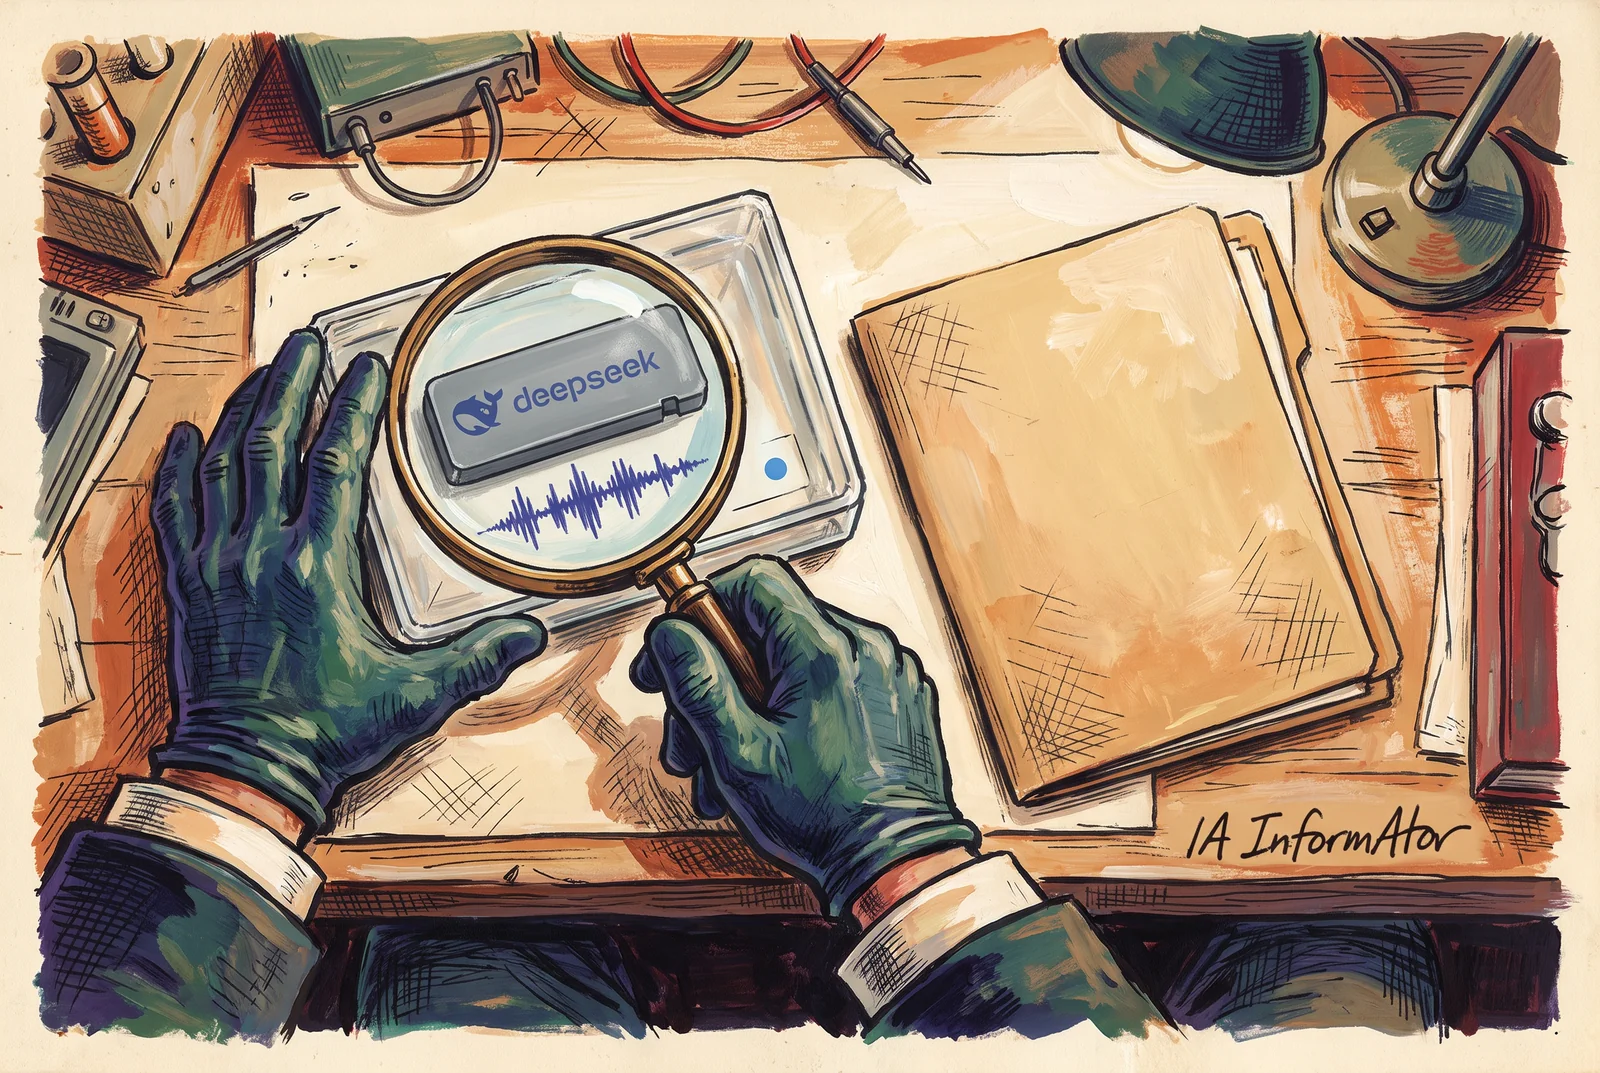
CrowdStrike va publicar el 7 d'octubre de 2026 la seva anàlisi de la campanya que, entre finals de setembre i primers d'octubre, es va endur dades d'organitzacions financeres de Corea del Sud. El motor era DeepSeek v4.1-flash, dins d'una eina de pentesting agèntic de codi obert feta a la Xina; els directoris analitzats contenien historials de Claude Code, i l'informe identifica GLM-5.3 i Grok 4.6 en sessions addicionals. L'empresa no posa nom a l'atacant i fa la seva valoració amb confiança moderada.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- L'informe, signat el 7 d'octubre de 2026 per Ashley Campion a la unitat d'intel·ligència de CrowdStrike, es basa en directoris que el mateix atacant va deixar oberts: sessions de Claude Code, configuració d'ARTEX i fitxers de memòria de Claude.
- El motor de la instància d'ARTEX era DeepSeek v4.1-flash, i en sessions addicionals l'atacant el va complementar amb GLM-5.3, de Zhipu AI, i amb Grok 4.6, el model de xAI.
- L'informe també documenta consultes a Claude sobre on es venen dades de bretxes coreanes, grups de Telegram i un currículum que inclogués assoliments de l'activitat amb ARTEX.
- L'informe no atribueix la campanya a cap actor amb nom ni a cap Estat: l'empresa situa l'atacant com a parlant de xinès i amb motivació econòmica, amb confiança moderada i amb dos punts de suport, una eina xinesa i uns prompts en xinès.
El que l'atacant es va deixar obert
CrowdStrike —empresa nord-americana de ciberseguretat que cotitza en borsa, amb seu a Austin (Texas), que ven la plataforma Falcon i té una unitat d'intel·ligència que publica informes públics d'amenaces— diu haver identificat la infraestructura d'una campanya dirigida contra organitzacions financeres de Corea del Sud que va acabar amb dades robades, activa de finals de setembre a primers d'octubre de 2026.
El que converteix el cas en alguna cosa més que un comunicat d'incident és per on va entrar l'analista: pels directoris que l'atacant es va deixar oberts. A dins hi havia historials de sessió de Claude Code, fitxers de configuració d'ARTEX i fitxers de memòria de Claude, i d'aquí surt la visió directa de la metodologia i les eines que l'empresa diu tenir.
ARTEX és una eina de pentesting agèntic de codi obert, desenvolupada a la Xina i publicada fa poc. El muntatge tenia dos servidors: una IP controlada per l'atacant a Hong Kong com a infraestructura principal i una altra amb la instància d'ARTEX «probablement responsable» dels atacs coreans. En aquesta segona, un directori obert guardava un document Markdown de Claude Code amb un prompt de pentesting en xinès que detallava com havia de conduir l'activitat el model. Allà hi apareixia també la IP de Hong Kong.
Quin model movia què
| Model o eina | Paper en l'atac | Via d'accés | En què es basa |
|---|---|---|---|
| DeepSeek v4.1-flash | Motor principal de la instància d'ARTEX | Probablement un revenedor d'API | Fitxers de configuració d'ARTEX en directoris oberts |
| GLM-5.3 (Zhipu AI) | Complement en sessions addicionals de Claude Code | No consta | Historials de sessió de Claude Code |
| Grok 4.6 | Complement en sessions addicionals de Claude Code | No consta | Historials de sessió de Claude Code |
| Claude Code i Claude | Historials de sessions de Claude Code; consultes a Claude sobre venda de dades, grups de Telegram i redacció d'un currículum | No consta | Historials de sessió i fitxers de memòria en directoris oberts |
El repartiment de papers cap en una frase de l'informe: la instància d'ARTEX feia servir DeepSeek v4.1-flash com a motor principal de llenguatge. A DeepSeek —empresa xinesa d'intel·ligència artificial que publica els seus models amb pesos oberts— l'atacant hi va arribar, probablement, a través del que sembla un proxy o revenedor d'API, xcai[.]pro.
Per a sessions addicionals de Claude Code, aquell motor es va complementar amb GLM-5.3, de Zhipu AI —una altra empresa xinesa d'intel·ligència artificial que publica els seus models amb pesos oberts, que qualsevol pot descarregar i modificar—, i amb Grok 4.6, el model de xAI, la desenvolupadora d'intel·ligència artificial avançada que SpaceX va adquirir el febrer de 2026. L'informe no precisa quin coneixement tenien aquests proveïdors de l'ús dels seus models.
L'informe distingeix el motor principal d'ARTEX —DeepSeek— de les sessions addicionals de Claude Code amb GLM i Grok. També recull consultes a Claude sobre la venda de dades i grups de Telegram, a més de la petició d'un currículum amb assoliments de l'activitat. Els historials de Claude Code no permeten per si sols atribuir a un model Claude l'execució del conjunt de l'atac.
Sense atribució a cap actor ni Estat, i amb confiança moderada
L'altra meitat de la notícia és el que l'informe no diu. L'activitat no està atribuïda a cap adversari amb nom: l'empresa sosté que l'atacant probablement parla xinès i que la seva motivació és econòmica, i situa aquesta valoració en confiança moderada, amb dos punts de suport: una eina desenvolupada a la Xina i uns prompts en xinès.
Els indicis descrits no identifiquen el responsable ni permeten atribuir la campanya a cap govern. La valoració sobre la llengua i la motivació de l'atacant continua sent una hipòtesi de CrowdStrike, formulada amb confiança moderada.
Hi ha, a més, un detall que dona la mesura del personatge. En una de les sessions de Claude Code, l'usuari va demanar al model un currículum d'investigador de seguretat que recollís, a la llista d'assoliments, els resultats del que acabava de fer amb ARTEX. El prompt duia diverses dades personals que aquí no es publiquen, i el motiu el dona el mateix informe: la informació disponible no permet associar-les amb certesa a qui va conduir l'activitat.
Dos bancs descrits i cap amb nom
De les víctimes només n'hi ha la descripció. Segons informes del sector que el mateix document cita —un article de la premsa coreana del 4 d'octubre—, des de finals de setembre de 2026 diverses organitzacions financeres de Corea del Sud van patir bretxes: en un banc es va vulnerar un servei de consulta de l'estat dels préstecs que fan servir els intermediaris financers; en un altre, un sistema mòbil de suport a la feina dels empleats. No n'apareix cap amb nom, i el nombre d'afectades continuava sense confirmar-se.
El que sí que s'explica amb detall és la fontaneria: nou adreces IP de proxy durant l'activitat, a més de la controlada per l'atacant. I en la classificació MITRE ATT&CK —el catàleg estàndard amb què la indústria descriu com es munta un atac; MITRE és una corporació nord-americana sense ànim de lucre que gestiona centres de recerca i desenvolupament finançats amb fons federals— l'informe recorre, entre d'altres, a la tècnica T1588.007, «Obtain Capabilities: Artificial Intelligence»: «aconseguir capacitats d'IA» ja té el seu propi calaix.
La valoració que tanca el document no va de l'atacant, va del mètode: això demostra, diu l'empresa, «com les eines d'IA poden permetre a un atacant amb motivació econòmica encadenar diverses intrusions en poc temps», i espera que els adversaris continuïn experimentant-hi per apujar el seu ritme operatiu.
Conclusió
L'inventari de l'assalt no té res d'exòtic: una eina de pentesting que qualsevol pot descarregar, un model xinès com a motor, dos models més de reforç i sessions addicionals documentades en historials de Claude Code. El que escassejava no va ser mai la idea, era el temps: el que la IA estalvia a l'atacant no és enginy, és calendari. Qui hi havia a l'altra banda continua sense saber-se.
Fonts primàries
- CrowdStrike — Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance, per Ashley Campion (7 d'octubre de 2026) ↗
- AI Informator — Corea del Sud veu IA darrere l'assalt als seus bancs ↗
- AI Informator — Sis de vuit agents trien el model per tu ↗
- AI Informator — Anthropic parteix en tres l'accés als seus models amb menys frens ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris