
Ciberseguretat
Cent caràcters per assaltar cent webs
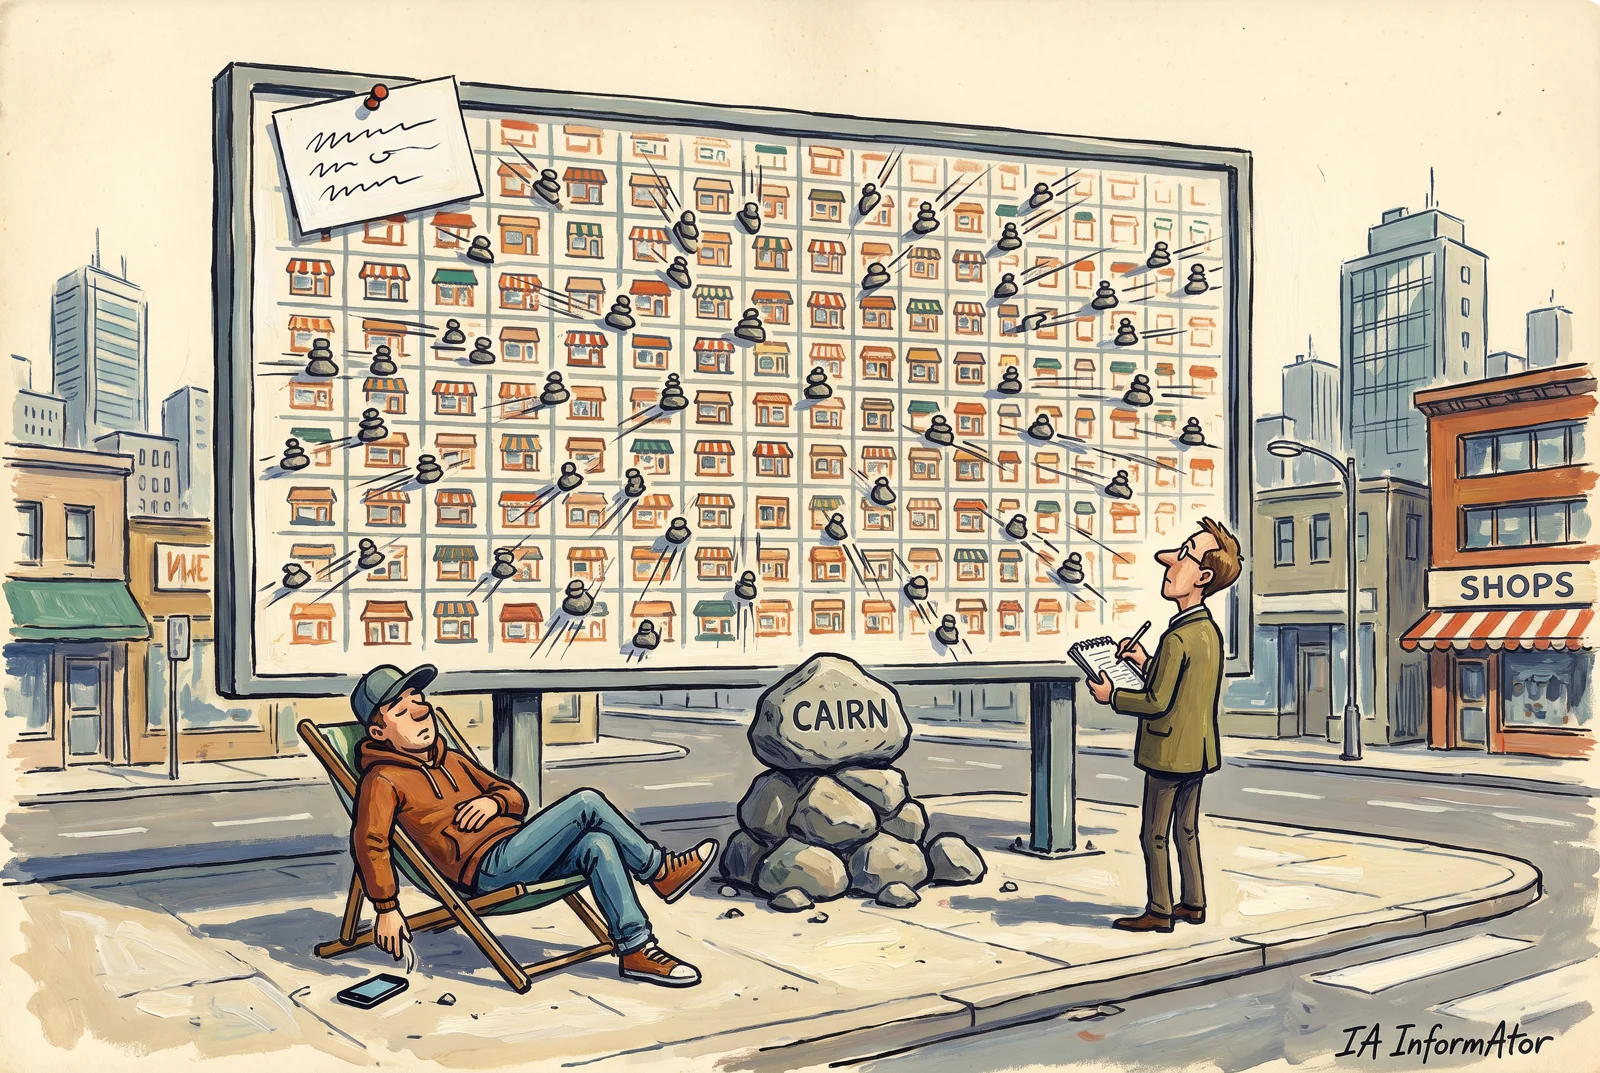
Un atacant que escriu en xinès va llançar agents d'IA de la plataforma oberta Cairn contra més de 1.200 webs amb ordres de menys de cent caràcters xinesos i va entrar als webs de més de cent empreses, entre les quals Deere i SharkNinja. Ho va publicar en exclusiva el 19 d'octubre de 2026 l'agència Reuters, del grup Thomson Reuters, a partir d'un informe de l'empresa de seguretat NorForge. Cada intrusió va costar uns 50 dòlars, segons l'estimació de l'investigador de NorForge.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Segons Reuters, la campanya va començar el 25 de setembre de 2026 contra botigues en línia dels Estats Units, el Canadà, Austràlia i el Japó.
- Deere, SharkNinja i un web d'un proveïdor de Cummins figuren entre les víctimes que va identificar Reuters, que no va poder determinar si hi va haver robatori de dades.
- Segons l'estimació de Snorre Fagerland, de NorForge, la campanya va gastar uns 5.000 dòlars en tokens.
- Els panells de control dels atacants eren oberts a internet sense cap protecció, i així es va poder veure tota l'operació.
Cent caràcters, cent empreses
L'atacant amb prou feines va treballar. Segons Fagerland, citat per Reuters, va encarregar gairebé tota la campanya a agents d'IA, que van passar hores buscant forats als webs triats i entrant-hi pel seu compte. Les instruccions eren escarides: menys de cent caràcters xinesos. Les intrusions reeixides solien trigar unes 23 hores.
L'informe de NorForge no esmentava les víctimes. Reuters les va identificar pel seu compte revisant l'activitat de l'atacant: entre elles hi ha Deere —el fabricant nord-americà de maquinària agrícola John Deere—, SharkNinja, d'electrodomèstics, i un web d'un proveïdor de Cummins, fabricant de motors.
Deere va assegurar a Reuters que havia pres les «mesures de correcció necessàries» i que no hi ha «indicis que s'accedís a informació sensible». SharkNinja diu que l'atac va afectar un web a part amb informació de suport de productes i que l'amenaça està continguda. Cummins investiga «un possible ciberatac a un web gestionat per un dels nostres proveïdors». Dues empreses més petites van reconèixer l'atac; la resta no va respondre, segons Reuters, que no va poder saber fins a quin punt les intrusions van acabar en robatori de dades.
Un motor obert i un vigilant interessat
Cairn és un motor de codi obert per resoldre problemes, amb llicència AGPL-3.0 per a ús personal i educatiu (i una altra de comercial), publicat a GitHub pel compte oritera; el seu autor fa servir a X l'àlies «le1xia0». La documentació el presenta com un cercador de camins d'ús general: se li dona un punt de partida i una meta, i busca com arribar-hi. L'autor va acusar recepció, però no va respondre de seguida les preguntes de Reuters; a X va escriure que la seva plataforma no es va dissenyar per atacar i que, si s'usa per fer mal, «no és la meva intenció».
Qui ho va destapar va ser Snorre Fagerland, investigador principal d'amenaces de NorForge, amb gairebé tres dècades en ciberseguretat. NorForge, una empresa de seguretat per a agents d'IA amb seu a Palo Alto (Califòrnia), ven eines per supervisar agents, així que és part interessada: li convé que es parli d'aquest risc.
Segons Reuters, des de cap al 2 d'octubre de 2026 Fagerland va anar trobant unes dues dotzenes d'instal·lacions de Cairn utilitzades amb finalitats malicioses. NorForge va publicar el seu informe, «Inside Cairn», el 19 d'octubre.
Cinquanta dòlars per web
| Dada | Xifra | Qui la dona |
|---|---|---|
| Webs que el grup de parla xinesa va intentar assaltar | Més de 1.200 | Reuters |
| Empreses amb el web compromès | Més de 100 | Reuters |
| Projectes d'atac del mateix grup | Més de 1.100, en 14 panells | NorForge |
| Temps fins a aconseguir l'objectiu | Unes 23 hores | Reuters i NorForge |
| Taxa mitjana d'èxit d'aquestes eines | Al voltant del 10 % | NorForge |
| Despesa en tokens de la campanya | Uns 5.000 dòlars | Estimació de Fagerland, segons Reuters |
| Cost per intrusió reeixida | Uns 50 dòlars | Estimació de Fagerland, segons Reuters |
| Cost mitjà per tasca, incloses les fallides | Uns 5 dòlars | Estimació de NorForge |
| Secrets exposats als panells que encara eren vàlids | 11 % de diversos centenars | NorForge, amb Trufflehog |
El que crida l'atenció és el preu. Segons Reuters, Fagerland calcula que la campanya va consumir uns 5.000 dòlars en tokens, uns 50 per intrusió reeixida. NorForge dona una altra estimació amb una altra unitat, uns 5 dòlars per tasca si es compten les que van fallar, i adverteix que la incertesa és considerable.
Cairn és un sistema multiagent: diversos agents treballen sobre el mateix objectiu i anoten el que descobreixen en una pissarra comuna, segons NorForge. No està confirmat quin model movia aquests agents. Segons NorForge, totes les tasques d'aquell grup les va executar un procés el nom del qual suggereix Claude Code, l'eina de programació de l'empresa nord-americana d'IA Anthropic, amb DeepSeek V4.1 Flash, un model del laboratori xinès DeepSeek. És una deducció a partir d'aquest nom, no una comprovació, i no consta cap resposta d'Anthropic ni de DeepSeek.
El lladre amb la porta oberta
Tot això se sap perquè els atacants es van descuidar. Segons NorForge, els panells de control de Cairn sovint quedaven oberts a internet sense cap protecció, i això va permetre a Fagerland, en paraules de Reuters, mirar per sobre l'espatlla dels delinqüents mentre treballaven. NorForge va comptar més de 20 panells probablement maliciosos, tots amb motivació econòmica i sense cap rastre evident d'activitat estatal.
El descuit surt car a les víctimes. Segons NorForge, els panells guardaven el que els agents anaven esbrinant i també credencials robades en altres llocs. El seu escàner de secrets en va trobar «literalment centenars», i l'11 % encara era vàlid. Alguns equips legítims d'atac simulat, contractats per assaltar els seus propis clients i posar a prova així la seva seguretat, també tenien panells oberts: «recollir els secrets del teu client per publicar-los a internet és un malson», escriu l'empresa.
NorForge conclou que els atacants tampoc no estan preparats per a aquesta tecnologia: amb les presses, es van oblidar del més bàsic. Diu que col·labora amb Reuters per avisar les víctimes, que intenta que es retirin els panells i que no en publica les adreces.
Conclusió
«És un món nou», resumeix Fagerland. Segons Reuters, havia donat per fet que els agents atacants necessitarien almenys una mica de supervisió humana, i ara li sembla evident que la tecnologia ja ha deixat això enrere. «L'avenç en aquest camp és impressionant», diu.
Fonts primàries
- NorForge — «Inside Cairn: Open Windows into massive AI-Driven Cyber Operations», de Snorre Fagerland (19-10-2026) ↗
- Reuters — «How one hacker used AI agents and a few thousand dollars to break into scores of sites», de Raphael Satter (19-10-2026) ↗
- NorForge — «About» (consultada el 21-10-2026) ↗
- GitHub — oritera/cairn (consultada el 21-10-2026) ↗
- Xataka — «Menos de 100 caracteres, 1.200 webs atacadas y más de 100 comprometidas: así está cambiando la IA la ciberseguridad» (20-10-2026) ↗
- TNW — «‘It’s not script kiddie stuff’: AI agents hack 100+ sites for one hacker» (19-10-2026) ↗
- NIST CSRC — Glossary, «credential» ↗
- AI Informator — Superficie de ataque: menos puertas, menos sustos (21-10-2026) ↗
- AI Informator — OpenCode: ¿quién gasta con tus claves? (18-10-2026) ↗
- AI Informator — Otras noticias (19-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris