
Aprenent IA
Superfície d'atac: menys portes, menys ensurts
La superfície d'atac, un concepte bàsic de ciberseguretat, és tot allò que un programa deixa a l'abast de qui s'hi vol colar. Reduir-la, apagant el que no es fa servir i posant l'autenticació davant del que és delicat, protegeix fins i tot d'errors que encara no ha descobert ningú, segons Anthropic, l'empresa que desenvolupa Claude, que ho ha aplicat a OpenSSH.
En resum
- El NIST defineix la superfície d'atac com el conjunt de punts del perímetre d'un sistema per on algú pot intentar entrar, provocar-hi un efecte o treure'n dades.
- Segons Anthropic, que va publicar el seu treball el 20 d'octubre de 2026, reduir el que és accessible rebaixa la gravetat d'errors encara desconeguts.
- A OpenSSH, un dels programes més auditats del món, hi havia codi nou a l'abast de clients sense identificar, segons Anthropic; la versió 10.6 inclou la correcció.
Una casa amb massa portes
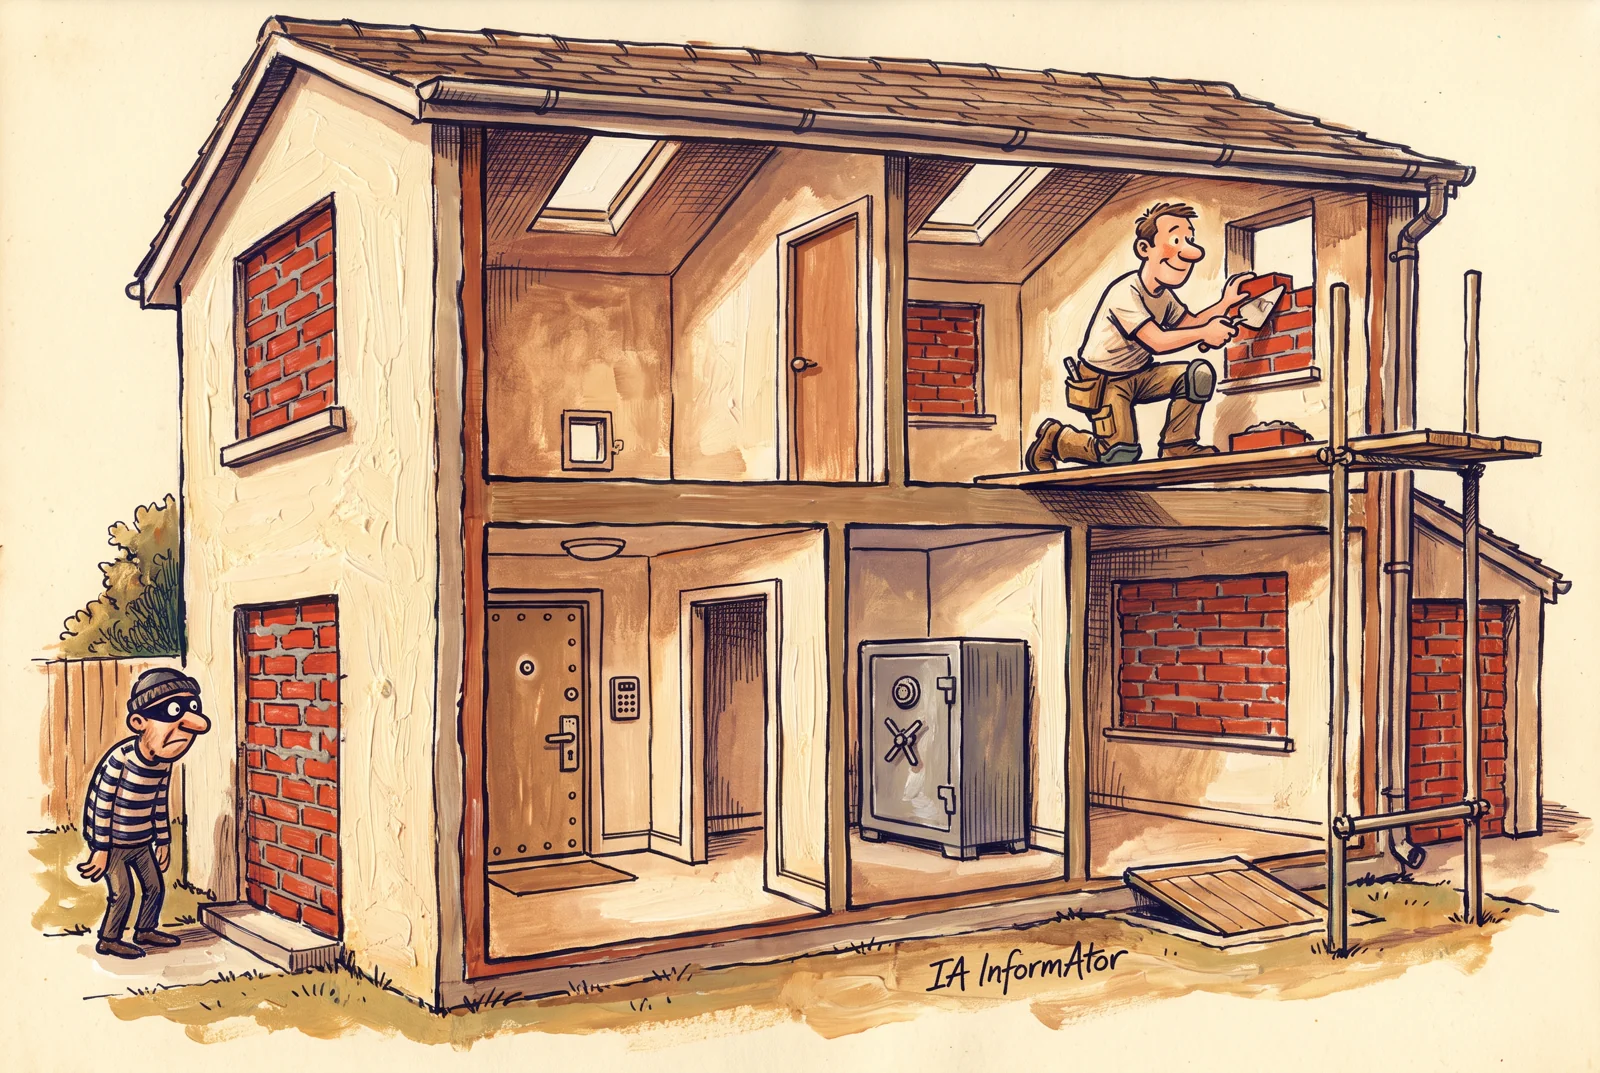
N'hi ha prou de pensar en una casa. Cada porta, cada finestra i fins i tot la gatonera són llocs per on algú podria entrar. Cap no és un problema per si mateix: el problema és tenir-ne més dels que es fan servir i no saber quants n'hi ha.
Amb els programes passa el mateix, i té nom. El NIST —National Institute of Standards and Technology, l'agència del Departament de Comerç dels Estats Units que publica normes i guies tècniques— en diu superfície d'atac. És el mapa de les portes, no la llista de panys espatllats.
Què compta com a porta
OWASP —Open Worldwide Application Security Project, una comunitat oberta que publica guies de seguretat d'aplicacions amb llicència Creative Commons— la divideix en dues meitats: els camins per on entren i surten dades o ordres, i el codi que els protegeix, com l'autenticació o els permisos. Hi suma, a més, les dades valuoses que guarda l'aplicació.
Les portes són més de les que sembla. La guia enumera formularis, galetes, interfícies de programació (API, application programming interface), fitxers, bases de dades, correus i fins i tot els arguments amb què arrenca un programa, a més de les entrades d'inici de sessió i les interfícies d'administració.
On cal mirar primer també ho diu OWASP: en allò que dona a internet i admet visites anònimes. I en els dos extrems de qui fa servir el sistema: el visitant sense identificar i l'administrador, que ho pot tot.
El pany va abans del rebedor
Si la superfície és el nombre de portes, l'autenticació és el pany que separa el carrer de la casa. Tot el que un programa fa abans de comprovar qui truca és a l'abast de qualsevol; el que fa després, només de qui ha demostrat que és qui diu que és.
D'aquí ve una regla senzilla: el que és delicat, al darrere. Anthropic la resumeix com moure codi «d'abans de l'autenticació a després» i «d'activat per defecte a activació expressa». No cal esborrar la funció; n'hi ha prou que un desconegut no hi pugui arribar.
Les portes es multipliquen soles
Ningú no decideix fer més gran la superfície: creix. Segons OWASP, el normal és que augmenti a mesura que s'hi afegeixen interfícies, tipus d'usuari i connexions amb altres sistemes. I creix pel que no es treu: versions antigues encara desplegades, funcions que es deixen «per si de cas» i còpies de seguretat oblidades.
Anthropic hi afegeix una causa de fons: el programari es complica amb capes i funcions apilades fins que es comporta d'una manera diferent de com es va pensar. I qui ataca, segons l'empresa, estudia justament això, com funciona el codi a la pràctica.
Tancar protegeix del que encara no es coneix
El 20 d'octubre de 2026, el Frontier Red Team d'Anthropic, l'empresa que desenvolupa Claude, va publicar un treball sobre com fer servir el seu model per retallar superfície innecessària. Parteix del fet que arreglar els errors un per un, segons Anthropic, «escala malament»: corregir-ne un de crític no diu res dels que queden.
Reduir el que és a l'abast, en canvi, rebaixa, segons l'empresa, la gravetat dels errors desconeguts, inclosos els que algú ja podria estar aprofitant. No els fa desaparèixer: els deixa més lluny, com una finestra mal tancada en una habitació tapiada.
La urgència, segons Anthropic, ve del fet que els atacants acaben trobant aquests errors si tenen temps, sobretot si disposen de models frontier.
Tres amagatalls per a portes de més
| Porta | Exemple | Com es tanca |
|---|---|---|
| Funció encesa de fàbrica | Codi accessible amb la configuració per defecte que cap funció prevista no fa servir | Apagar-la o deixar-la darrere d'una activació expressa |
| Combinació d'ajustos | Dues opcions raonables per separat que, juntes, desactiven un control de seguretat | Rebutjar la combinació en carregar la configuració |
| Codi que s'avança | Codi delicat que s'executa abans de comprovar qui truca | Posar la comprovació al davant, o el codi darrere de l'autenticació |
| Interfície d'administració | Tauler de control accessible des d'internet | Exigir identificació o treure'l d'internet |
| Restes del passat | Versions antigues, funcions «per si de cas» i còpies de seguretat oblidades | Retirar-les o protegir-les com la resta del sistema |
Anthropic va buscar superfície sobrera en tres llocs, que serveixen com a llista de comprovació: codi que la configuració de fàbrica deixa a l'abast encara que cap funció prevista no el faci servir; parelles d'opcions raonables per separat que, juntes, apaguen en silenci un control de seguretat; i codi delicat que s'executa abans d'un control com l'autenticació.
Els remeis proposats són senzills d'enunciar: posar una comporta davant del codi sobrer, reordenar una comprovació o rebutjar la combinació perillosa en carregar la configuració. Amb el que hi afegeix OWASP, el mapa queda així.
Fins i tot OpenSSH tenia portes de més
L'exemple més clar del treball és OpenSSH, el programa lliure que es fa servir per connectar-se a un altre ordinador de manera xifrada i un dels més auditats del món. Segons Anthropic, tenia codi nou i experimental al qual podia arribar un client sense identificar encara que aquella funció estigués desactivada; els mantenidors ho van corregir i la versió 10.6 inclou els canvis.
La lliçó la treu la mateixa empresa: si la superfície innecessària sobreviu en un codi tan revisat, «pot sobreviure a qualsevol lloc».
Qui ataca també deixa la porta oberta
La regla també val per a qui ataca. NorForge, una empresa de seguretat per a agents d'IA fundada el 2026, propietat dels seus treballadors i que ven eines per vigilar-los, va publicar el 19 d'octubre de 2026 un informe sobre atacants que feien servir Cairn, un motor d'agents d'IA que la seva documentació reserva a usos autoritzats. Els seus taulers de control eren oberts a internet i van deixar a la vista dades de tercers.
Segons NorForge, amb les presses molts atacants van oblidar «precaucions bàsiques de seguretat» i van exposar els seus objectius a una superfície d'atac molt més gran que la que pretenien. Un tauler d'administració sense autenticació és una porta oberta, el munti qui el munti.
Com reduir la superfície pròpia
El que ve a continuació és una síntesi a partir d'OWASP i d'Anthropic, no una norma de cap dels dos. Serveix per a un web petit, un servidor a casa o el tauler d'un agent.
Primer, inventari: anotar què exposa el servei, dels formularis als taulers. Segon, apagar el que no es fa servir. Tercer, posar la identificació davant del que és delicat i no deixar cap tauler d'administració sense contrasenya. Quart, donar a cada usuari i procés només els permisos que necessita; segons OWASP, amb l'accés denegat per defecte els errors es veuen amb més facilitat.
Cinquè, revisar cada versió amb les tres preguntes que proposa la guia: què ha canviat, què es fa ara d'una altra manera i quins forats s'han pogut obrir. Res d'això no exigeix una IA; Anthropic, que anima a fer servir Claude per a aquestes revisions, creu que el mètode general també funciona sense la seva eina.
Conclusió
La superfície d'atac no s'elimina, perquè un programa al qual no pot arribar ningú no serveix de res: es gestiona. Comptar les portes, tancar les que sobren i posar el pany davant del que és important protegeix dels errors coneguts i, segons Anthropic, també dels que encara no tenen nom. Si OpenSSH tenia portes de més, convé suposar que el programa propi també en té.
Fonts primàries
- NIST CSRC — Glossary: «attack surface» ↗
- NIST CSRC — Glossary: «authentication» ↗
- NIST CSRC — Glossary: «least privilege» ↗
- OWASP — «Attack Surface Analysis Cheat Sheet» ↗
- Anthropic — «Using Claude to reduce the attack surface of code» (Frontier Red Team, 20-10-2026) ↗
- NorForge — «Inside Cairn: Open Windows into massive AI-Driven Cyber Operations» (19-10-2026) ↗
- NorForge — «About» ↗
- Cairn — README del proyecto ↗
La continuació natural
Aprèn IA al teu ritme amb els nostres cursos gratuïts.
A la nostra plataforma d'aprenentatge TAKU podràs accedir a aquest i a molts altres cursos de manera totalment gratuïta.
APRENDRE AMB TAKU
Comentaris