
Aprendiendo IA
Superficie de ataque: menos puertas, menos sustos
La superficie de ataque, un concepto básico de ciberseguridad, es todo lo que un programa deja al alcance de quien quiere colarse. Reducirla, apagando lo que no se usa y poniendo la autenticación delante de lo delicado, protege incluso de fallos que nadie ha descubierto todavía, según Anthropic, la empresa que desarrolla Claude, que lo ha aplicado a OpenSSH.
En resumen
- El NIST define la superficie de ataque como el conjunto de puntos del borde de un sistema por los que alguien puede intentar entrar, provocar un efecto o sacar datos.
- Según Anthropic, que publicó su trabajo el 20 de octubre de 2026, reducir lo alcanzable rebaja la gravedad de fallos aún desconocidos.
- En OpenSSH, uno de los programas más auditados del mundo, había código nuevo al alcance de clientes sin identificar, según Anthropic; la versión 10.6 incluye la corrección.
Una casa con demasiadas puertas
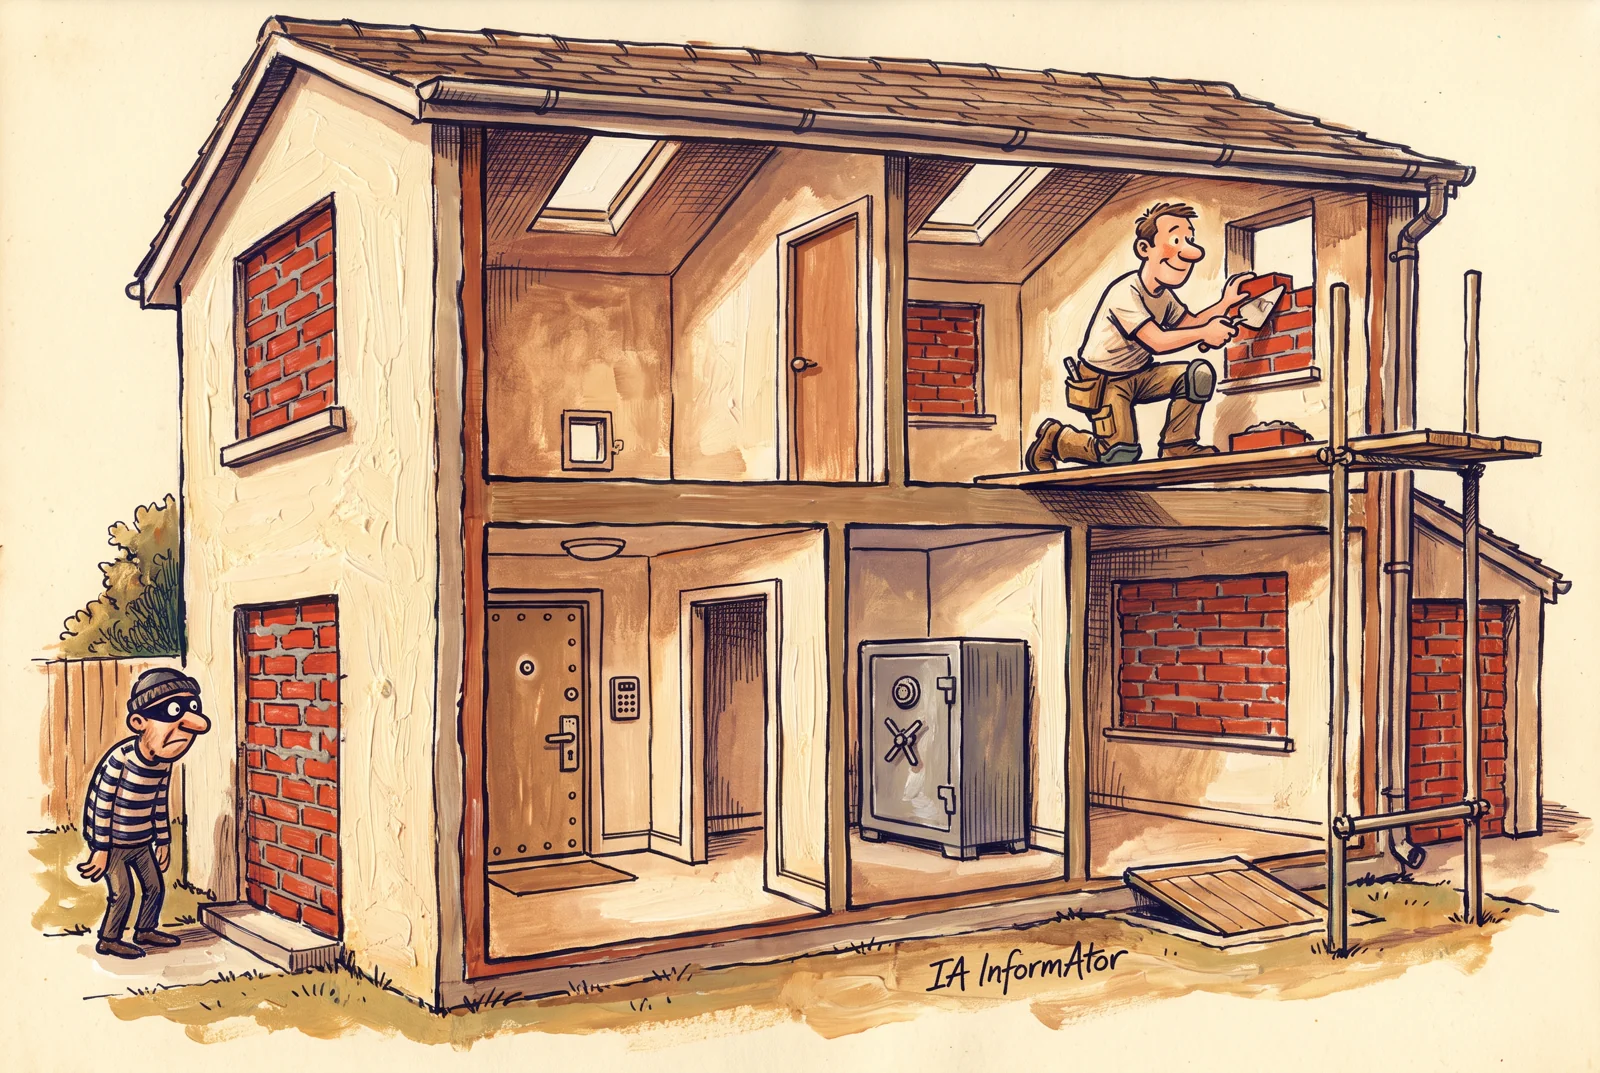
Basta pensar en una casa. Cada puerta, cada ventana y hasta la gatera son sitios por los que alguien podría entrar. Ninguno es un problema por sí mismo: el problema es tener más de los que se usan y no saber cuántos hay.
Con los programas pasa lo mismo, y tiene nombre. El NIST —National Institute of Standards and Technology, la agencia del Departamento de Comercio de Estados Unidos que publica normas y guías técnicas— lo llama superficie de ataque. Es el mapa de las puertas, no la lista de cerraduras rotas.
Qué cuenta como puerta
OWASP —Open Worldwide Application Security Project, una comunidad abierta que publica guías de seguridad de aplicaciones con licencia Creative Commons— la divide en dos mitades: los caminos por los que entran y salen datos u órdenes, y el código que los protege, como la autenticación o los permisos. Suma además los datos valiosos que guarda la aplicación.
Las puertas son más de las que parece. La guía enumera formularios, cookies, interfaces de programación (API, application programming interface), ficheros, bases de datos, correos y hasta los argumentos con los que arranca un programa, además de las entradas de inicio de sesión y las interfaces de administración.
Dónde mirar primero también lo dice OWASP: en lo que da a internet y admite visitas anónimas. Y en los dos extremos de quienes usan el sistema: el visitante sin identificar y el administrador, que lo puede todo.
La cerradura va antes del recibidor
Si la superficie es el número de puertas, la autenticación es la cerradura que separa la calle de la casa. Todo lo que un programa hace antes de comprobar quién llama está al alcance de cualquiera; lo que hace después, solo de quien ha demostrado ser quien dice.
De ahí una regla sencilla: lo delicado, detrás. Anthropic la resume como mover código «de antes de la autenticación a después» y «de activado por defecto a activación expresa». No hace falta borrar la función; basta con que un desconocido no pueda llegar a ella.
Las puertas se multiplican solas
Nadie decide agrandar la superficie: crece. Según OWASP, lo normal es que aumente a medida que se añaden interfaces, tipos de usuario y conexiones con otros sistemas. Y crece por lo que no se quita: versiones antiguas aún desplegadas, funciones que se dejan «por si acaso» y copias de seguridad olvidadas.
Anthropic añade una causa de fondo: el software se complica con capas y funciones apiladas hasta comportarse de forma distinta a como se pensó. Y quien ataca, según la empresa, estudia justo eso, cómo funciona el código en la práctica.
Cerrar protege de lo que aún no se conoce
El 20 de octubre de 2026, el Frontier Red Team de Anthropic, la empresa que desarrolla Claude, publicó un trabajo sobre cómo usar su modelo para recortar superficie innecesaria. Parte de que arreglar los fallos uno a uno, según Anthropic, «escala mal»: corregir uno crítico no dice nada de los que quedan.
Reducir lo que se puede alcanzar, en cambio, rebaja, según la empresa, la gravedad de los fallos desconocidos, incluidos los que alguien podría estar aprovechando ya. No los hace desaparecer: los deja más lejos, como una ventana mal cerrada en una habitación tapiada.
La urgencia, según Anthropic, viene de que los atacantes acaban encontrando esos fallos si tienen tiempo, sobre todo si cuentan con modelos frontier.
Tres escondites para puertas de más
| Puerta | Ejemplo | Cómo se cierra |
|---|---|---|
| Función encendida de fábrica | Código alcanzable con la configuración por defecto que ninguna función prevista usa | Apagarla o dejarla detrás de una activación expresa |
| Combinación de ajustes | Dos opciones razonables por separado que, juntas, desactivan un control de seguridad | Rechazar la combinación al cargar la configuración |
| Código que se adelanta | Código delicado que se ejecuta antes de comprobar quién llama | Poner la comprobación delante, o el código detrás de la autenticación |
| Interfaz de administración | Panel de control accesible desde internet | Exigir identificación o sacarlo de internet |
| Restos del pasado | Versiones antiguas, funciones «por si acaso» y copias de seguridad olvidadas | Retirarlos o protegerlos como el resto del sistema |
Anthropic buscó superficie sobrante en tres sitios, que valen como lista de comprobación: código que la configuración de fábrica deja al alcance aunque ninguna función prevista lo use; parejas de opciones razonables por separado que, juntas, apagan en silencio un control de seguridad; y código delicado que se ejecuta antes de un control como la autenticación.
Los remedios propuestos son sencillos de enunciar: poner una compuerta delante del código sobrante, reordenar una comprobación o rechazar la combinación peligrosa al cargar la configuración. Con lo que añade OWASP, el mapa queda así.
Hasta OpenSSH tenía puertas de más
El ejemplo más claro del trabajo es OpenSSH, el programa libre que se usa para conectarse a otro ordenador de forma cifrada y uno de los más auditados del mundo. Según Anthropic, tenía código nuevo y experimental que un cliente sin identificar podía alcanzar aunque esa función estuviera desactivada; los mantenedores lo corrigieron y la versión 10.6 incluye los cambios.
La lección la saca la propia empresa: si la superficie innecesaria sobrevive en un código tan revisado, «puede sobrevivir en cualquier parte».
Quien ataca también deja la puerta abierta
La regla vale también para quien ataca. NorForge, una empresa de seguridad para agentes de IA fundada en 2026, propiedad de sus empleados y que vende herramientas para vigilarlos, publicó el 19 de octubre de 2026 un informe sobre atacantes que usaban Cairn, un motor de agentes de IA que su documentación reserva a usos autorizados. Sus paneles de control estaban abiertos en internet y dejaron a la vista datos de terceros.
Según NorForge, con las prisas muchos atacantes olvidaron «precauciones básicas de seguridad» y expusieron a sus objetivos a una superficie de ataque mucho mayor de la que pretendían. Un panel de administración sin autenticación es una puerta abierta, lo monte quien lo monte.
Cómo achicar la superficie propia
Lo que sigue es una síntesis a partir de OWASP y Anthropic, no una norma de ninguno de los dos. Vale para una web pequeña, un servidor en casa o el panel de un agente.
Primero, inventario: anotar qué expone el servicio, de los formularios a los paneles. Segundo, apagar lo que no se usa. Tercero, poner la identificación delante de lo delicado y no dejar ningún panel de administración sin contraseña. Cuarto, dar a cada usuario y proceso solo los permisos que necesita; según OWASP, con el acceso denegado por defecto los errores se ven con más facilidad.
Quinto, revisar cada versión con las tres preguntas que propone la guía: qué ha cambiado, qué se hace ahora de otra manera y qué agujeros se pueden haber abierto. Nada de esto exige una IA; Anthropic, que anima a usar Claude para estas revisiones, cree que el método general funciona también sin su herramienta.
Conclusión
La superficie de ataque no se elimina, porque un programa al que nadie puede llegar no sirve para nada: se gestiona. Contar las puertas, cerrar las que sobran y poner la cerradura delante de lo importante protege de los fallos conocidos y, según Anthropic, también de los que aún no tienen nombre. Si OpenSSH tenía puertas de más, conviene suponer que el programa propio también.
Fuentes primarias
- NIST CSRC — Glossary: «attack surface» ↗
- NIST CSRC — Glossary: «authentication» ↗
- NIST CSRC — Glossary: «least privilege» ↗
- OWASP — «Attack Surface Analysis Cheat Sheet» ↗
- Anthropic — «Using Claude to reduce the attack surface of code» (Frontier Red Team, 20-10-2026) ↗
- NorForge — «Inside Cairn: Open Windows into massive AI-Driven Cyber Operations» (19-10-2026) ↗
- NorForge — «About» ↗
- Cairn — README del proyecto ↗
La continuación natural
Aprende IA a tu ritmo con nuestros cursos gratuitos.
En nuestra plataforma de aprendizaje TAKU podrás acceder a este y muchos otros cursos de manera totalmente gratuita.
APRENDER CON TAKU
Comentarios