
Ciberseguridad
Chainalysis: El rastreador, rastreado
Chainalysis, la empresa que sigue la pista al dinero del delito en criptomonedas, admite que en octubre un atacante «con técnicas agénticas ofensivas» entró en sus sistemas y vio nombres, correos y cargos de usuarios de sus clientes. Es lo que dice la empresa, que no explica qué hizo la IA. Cisco Talos, por su parte, describe VOLTA, una herramienta de robo de contraseñas que pide después a un modelo de IA que calcule cuánto vale su víctima.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Chainalysis publicó el 30 de octubre que un actor externo con «técnicas agénticas ofensivas» entró en octubre en sus sistemas y herramientas internas.
- Según Chainalysis, el atacante vio nombres, correos y cargos de usuarios de sus clientes, pero no el contenido de las investigaciones ni las contraseñas en texto claro.
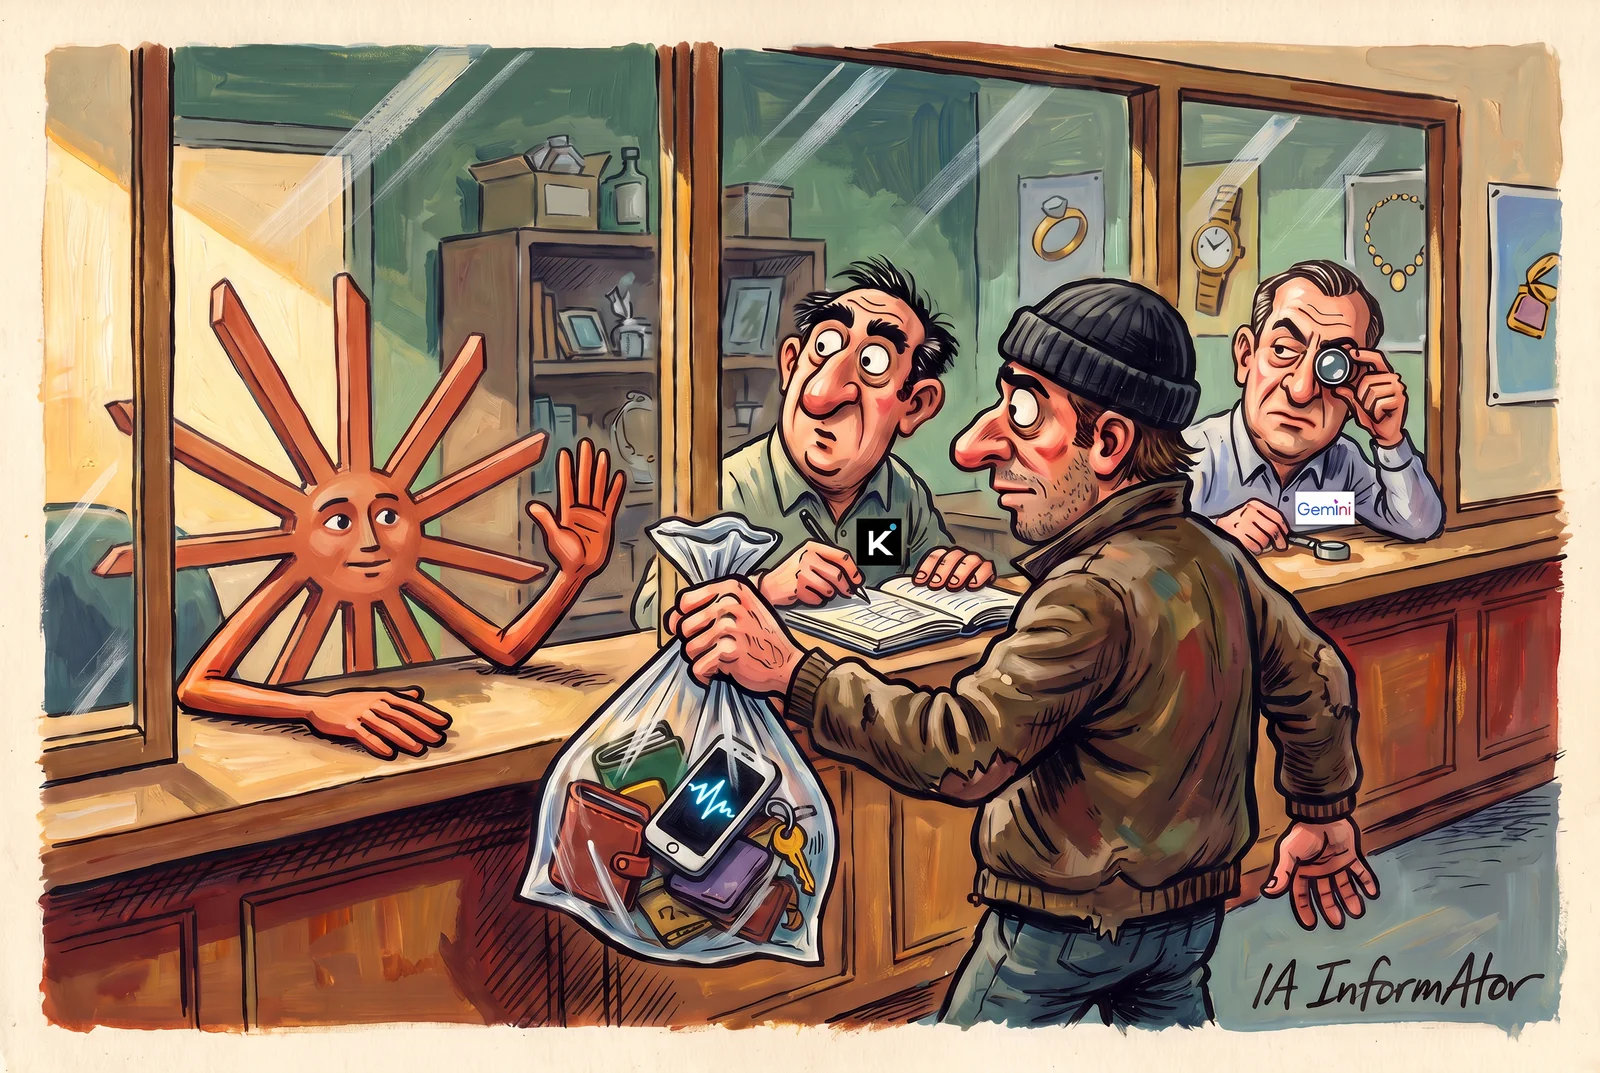
- Según Cisco Talos, VOLTA, un programa para Windows que roba contraseñas, sesiones y monederos, envía a un modelo de IA un expediente de cada víctima para que la tase.
- En el código de VOLTA, según Talos, el modelo por defecto es Claude Opus 4.6; si se niega, prueba con Kimi K2 y después con Gemini 2.5 Flash.
Una intrusión con técnicas agénticas
Chainalysis se presenta como «la plataforma de datos de blockchain»: vende datos, software con IA, servicios e investigación a gobiernos, plataformas de intercambio, entidades financieras y empresas de ciberseguridad de más de 70 países, y es conocida por ayudar a la policía a seguir el rastro de los fondos del delito. La cofundó en 2014, entre otros, Jonathan Levin, hoy su consejero delegado. En mayo de 2022 levantó 170 millones de dólares, con una valoración de 8.600 millones, en una ronda encabezada por GIC, uno de los fondos soberanos de Singapur; antes habían invertido Benchmark, Accel, Paradigm y Coatue.
El 30 de octubre, Chainalysis publicó una nota en la que reconoce haber sufrido un incidente de ciberseguridad «como muchas otras plataformas tecnológicas en las últimas semanas», junto con el correo enviado a los clientes afectados: «Este mes, Chainalysis detectó a un actor externo que usaba técnicas agénticas ofensivas para obtener acceso no autorizado a sistemas y herramientas internas de Chainalysis». No da una fecha más concreta.
Ahí acaba la explicación. La empresa no dice qué son esas técnicas, qué hizo la IA ni qué fallos se aprovecharon: habla de «las vulnerabilidades explotadas», sin más detalle. No consta ninguna reivindicación ni atribución del ataque.
Nombres, correos y cargos
Según Chainalysis, no hay indicios de que el atacante accediera a grafos, notas o casos de las investigaciones, a resultados de transacciones o consultas, a contraseñas en texto claro, a secretos de la autenticación multifactor (MFA, multi-factor authentication) ni a tokens de sesión.
Lo que sí vio, según la empresa, fueron identificadores, nombres completos, correos y etiquetas de cargo de los usuarios dados de alta en su plataforma. Chainalysis los califica de datos «no sensibles».
Todavía no hay recuento: la empresa está determinando qué registros de cada organización se vieron afectados. Dice que ha avisado a todos sus clientes y que el incidente no tiene relación con el reciente robo de criptomonedas a Binance, la mayor plataforma de intercambio de criptomonedas del mundo.
Contra los agentes, más modelos de lenguaje
Chainalysis habla de «un aumento en todo el sector de los ciberataques impulsados por IA». Para responder ha contratado a expertos externos y, según la empresa, usa «modelos de lenguaje grandes sofisticados» para revisar a fondo la seguridad de su plataforma.
VOLTA, el ladrón que tasa a su víctima
El otro caso lo publicó el 31 de octubre Cisco Talos, la unidad de inteligencia de amenazas de Cisco, el fabricante estadounidense de equipos de red. Según Talos, VOLTA, que se llama a sí mismo «VOLTA-AUTODOXER», es un ladrón de credenciales para Windows que se borra solo y que añade, después del robo, una fase de perfilado de la víctima con un modelo de lenguaje grande.
Lo encontró CAIRN (Cognitive Artifact Intelligence Research Network), el kit con el que Talos caza programas maliciosos que integran IA a partir de sus metadatos, sin ejecutar los binarios. Aquí la IA no sirve para entrar, sino para lo que viene después.
Todo lo que se lleva
Según Talos, VOLTA se lleva contraseñas, cookies y tarjetas guardadas en los navegadores; frases semilla de monederos de criptomonedas, con un descifrador para abrir sus bóvedas; sesiones de Discord, Telegram, Steam y Roblox; tokens OAuth de Microsoft; claves SSH y de proveedores de nube, y capturas de pantalla. Y saca en texto plano la contraseña de todas las redes wifi guardadas.
Un expediente con recibos de Gmail
Lo nuevo viene después. Según Talos, VOLTA arma un expediente de la persona que hay detrás del equipo: geolocalización y domicilio, empresa, año de nacimiento deducido, últimos cuatro dígitos de la tarjeta y espacios de Slack, entre otros datos.
Y lo enriquece con las propias sesiones robadas: busca en el Gmail de la víctima recibos de compra para confirmar el domicilio, saca su historial de pedidos de Uber Eats y DoorDash y valora en directo su cuenta de Roblox.
Un modelo de IA hace de analista
Según Talos, el expediente se envía a OpenRouter, un servicio que da acceso a modelos de muchas empresas con una sola clave y una sola API, con unas instrucciones de sistema que piden al modelo actuar como «un analista de inteligencia forense que redacta una evaluación del objetivo».
La respuesta debe incluir un apartado «WHAT THEY'RE WORTH» (lo que valen), con lo monetizable clasificado en nivel bajo, medio o alto, y otro, «THEIR OPSEC», sobre cómo se protege la víctima y qué tal elige sus contraseñas. «El modelo es el analista de triaje del operador», escribe Talos.
Claude, el primero de la lista
Según el informe de Talos, el modelo por defecto que VOLTA lleva en su código es Claude Opus 4.6, de Anthropic, pedido a través de OpenRouter con una temperatura fija de 0,2.
Si el modelo se niega, algo que VOLTA detecta buscando frases como «I can't» o «I'm not able», pasa a Kimi K2, de Moonshot AI, un laboratorio chino, y después a Gemini 2.5 Flash, de Google. Para Talos, esa cadena sugiere «un esfuerzo de ingeniería directo» y que el autor contaba con chocar con las barreras de seguridad (guardrails) de los modelos. Sin clave, el programa funciona sin la fase de IA.
El informe no dice que Claude haya llegado a redactar esos expedientes ni con qué frecuencia se negó.
Un programa por encargo y sin servidor propio
VOLTA usa una plantilla con seis huecos que se rellenan al compilarlo. Talos cree que funciona con un esquema de constructor (builder): «El autor vende el acceso, el cliente aporta sus valores y el constructor compila un binario a medida para cada pedido».
Tampoco tiene infraestructura propia: según Talos, todos los puntos de conexión observados son de terceros, y la consulta al modelo sale de la conexión de la propia víctima.
La muestra se vio por primera vez el 11 de octubre y lleva una marca de compilación del 17 de agosto. El informe no dice a cuántas víctimas ha llegado.
Dos fases de un ataque, dos usos de la IA
| Caso | Para qué usa la IA | Qué se llevó o qué busca | Lo que no se sabe |
|---|---|---|---|
| Chainalysis | Entrar en sus sistemas y herramientas internas con «técnicas agénticas ofensivas» | Identificadores, nombres, correos y cargos de usuarios de sus clientes | Qué hizo la IA, qué fallos se aprovecharon y cuántos clientes hay afectados |
| VOLTA | Tasar a la víctima después del robo con un modelo comercial | Contraseñas, sesiones, monederos y un expediente de la persona | A cuántas víctimas ha llegado y si los modelos llegaron a responder |
Talos resume la lógica de VOLTA en una regla: «Identifica el paso que requiere más atención humana sostenida y sustitúyelo por una llamada a un modelo».
Cómo protegerse
Chainalysis pide a sus usuarios que estén «hipervigilantes» ante solicitudes inesperadas de restablecimiento de contraseña o de autenticación, y que activen el doble factor de autenticación (2FA, two-factor authentication) si aún no lo tienen.
Contra VOLTA, Talos explica que buena parte del robo de tokens se apoya en saltarse el cifrado ligado a la aplicación (App-Bound Encryption) de Chrome. Limitar qué procesos pueden abrir Chrome en modo sin interfaz (--headless) corta esa vía.
Si el equipo ya está comprometido, Talos recomienda conservar el fichero %APPDATA%\volta_debug.txt, que registra lo robado, revocar los tokens y cambiar las contraseñas. Un monedero cuya frase semilla estuviera en texto plano en el disco se da por comprometido: hay que pasar los fondos a uno nuevo.
Conclusión
Los dos casos apuntan a lo mismo: la IA ya no solo ayuda a defenderse: también trabaja para el atacante. Chainalysis aún tiene que decir qué hizo la IA en su intrusión y cuántos clientes están afectados, y el informe de Talos no dice a cuántas víctimas ha llegado VOLTA.
Fuentes primarias
- Chainalysis — Chainalysis Security Incident Information (30-10-2026) ↗
- Cisco Talos — Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer (31-10-2026) ↗
- Cisco Talos — Introducing CAIRN: Frontier tracking for AI-integrated malware ↗
- Chainalysis — Company ↗
- TechCrunch — Crypto forensics startup Chainalysis raises $170M at $8.6B valuation (10-05-2022) ↗
- AI Informator — Un Claude Code con trampa en la tienda de Cursor (31-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios