
Ciberseguretat
Chainalysis: el rastrejador, rastrejat
Chainalysis, l'empresa que segueix la pista dels diners del crim en criptomonedes, admet que a l'octubre un atacant «amb tècniques agèntiques ofensives» va entrar als seus sistemes i va veure noms, correus i càrrecs d'usuaris dels seus clients. Ho diu l'empresa, que no explica què va fer la IA. Cisco Talos, per la seva banda, descriu VOLTA, una eina per robar contrasenyes que després demana a un model d'IA que calculi quant val la seva víctima.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Chainalysis va publicar el 30 d'octubre que un actor extern amb «tècniques agèntiques ofensives» havia entrat a l'octubre als seus sistemes i eines internes.
- Segons Chainalysis, l'atacant va veure noms, correus i càrrecs d'usuaris dels seus clients, però no el contingut de les investigacions ni les contrasenyes en text clar.
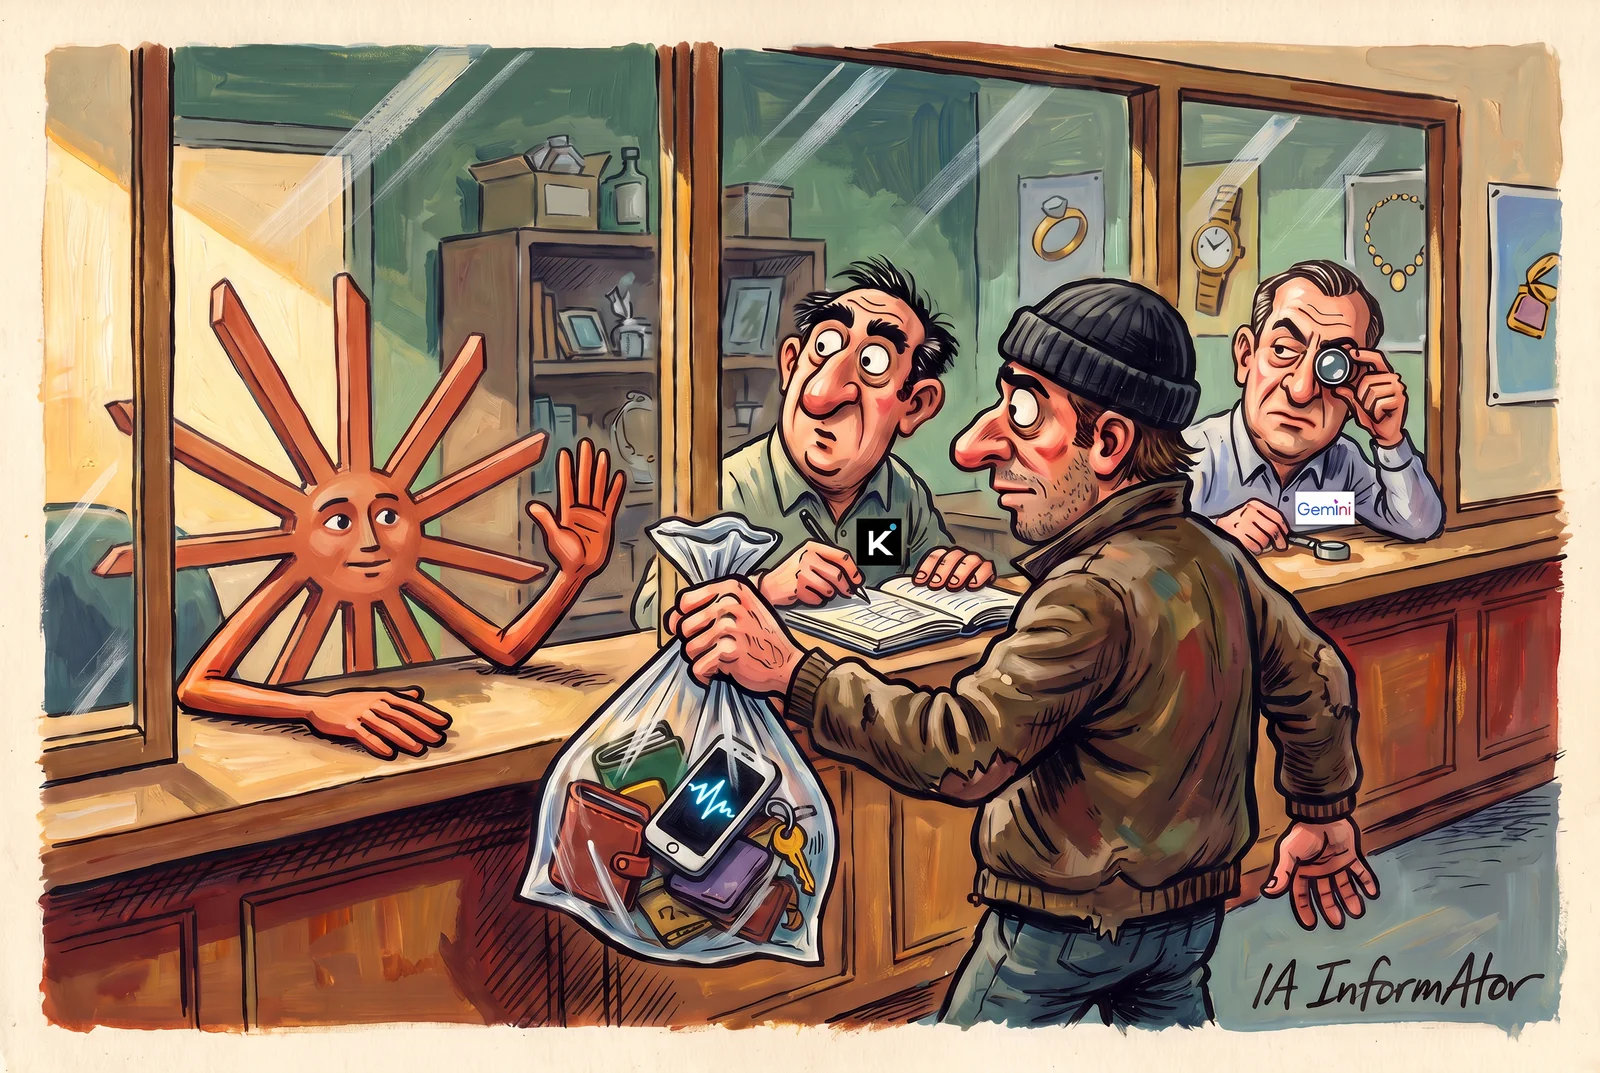
- Segons Cisco Talos, VOLTA, un programa per a Windows que roba contrasenyes, sessions i moneders, envia a un model d'IA un expedient de cada víctima perquè la taxi.
- Al codi de VOLTA, segons Talos, el model per defecte és Claude Opus 4.6; si s'hi nega, prova amb Kimi K2 i després amb Gemini 2.5 Flash.
Una intrusió amb tècniques agèntiques
Chainalysis es presenta com «la plataforma de dades de blockchain»: ven dades, programari amb IA, serveis i recerca a governs, plataformes d'intercanvi, entitats financeres i empreses de ciberseguretat de més de 70 països, i és coneguda per ajudar la policia a seguir el rastre dels fons del crim. La va cofundar el 2014, entre d'altres, Jonathan Levin, avui el seu conseller delegat. El maig de 2022 va aconseguir 170 milions de dòlars, amb una valoració de 8.600 milions, en una ronda encapçalada per GIC, un dels fons sobirans de Singapur; abans hi havien invertit Benchmark, Accel, Paradigm i Coatue.
El 30 d'octubre, Chainalysis va publicar una nota en què reconeix haver patit un incident de ciberseguretat «com moltes altres plataformes tecnològiques les últimes setmanes», juntament amb el correu enviat als clients afectats: «Aquest mes, Chainalysis ha detectat un actor extern que feia servir tècniques agèntiques ofensives per obtenir accés no autoritzat a sistemes i eines internes de Chainalysis». No dona cap data més concreta.
Aquí s'acaba l'explicació. L'empresa no diu què són aquestes tècniques, què va fer la IA ni quines falles es van aprofitar: parla de «les vulnerabilitats explotades», sense més detall. No consta cap reivindicació ni atribució de l'atac.
Noms, correus i càrrecs
Segons Chainalysis, no hi ha indicis que l'atacant accedís a grafs, notes o casos de les investigacions, a resultats de transaccions o consultes, a contrasenyes en text clar, a secrets de l'autenticació multifactor (MFA, multi-factor authentication) ni a tokens de sessió.
El que sí que va veure, segons l'empresa, van ser identificadors, noms complets, correus i etiquetes de càrrec dels usuaris donats d'alta a la seva plataforma. Chainalysis els qualifica de dades «no sensibles».
Encara no hi ha recompte: l'empresa està determinant quins registres de cada organització es van veure afectats. Diu que ha avisat tots els seus clients i que l'incident no té relació amb el recent robatori de criptomonedes a Binance, la plataforma d'intercanvi de criptomonedes més gran del món.
Contra els agents, més models de llenguatge
Chainalysis parla d'«un augment a tot el sector dels ciberatacs impulsats per IA». Per respondre-hi ha contractat experts externs i, segons l'empresa, fa servir «models de llenguatge grans sofisticats» per revisar a fons la seguretat de la seva plataforma.
VOLTA, el lladre que taxa la seva víctima
L'altre cas el va publicar el 31 d'octubre Cisco Talos, la unitat d'intel·ligència d'amenaces de Cisco, el fabricant nord-americà d'equips de xarxa. Segons Talos, VOLTA, que s'anomena a si mateix «VOLTA-AUTODOXER», és un lladre de credencials per a Windows que s'esborra sol i que afegeix, després del robatori, una fase d'elaboració del perfil de la víctima amb un model de llenguatge gran.
El va trobar CAIRN (Cognitive Artifact Intelligence Research Network), el kit amb què Talos caça programes maliciosos que integren IA a partir de les seves metadades, sense executar els binaris. Aquí la IA no serveix per entrar, sinó per al que ve després.
Tot el que s'endú
Segons Talos, VOLTA s'endú contrasenyes, cookies i targetes desades als navegadors; frases llavor de moneders de criptomonedes, amb un desxifrador per obrir-ne les caixes fortes; sessions de Discord, Telegram, Steam i Roblox; tokens OAuth de Microsoft; claus SSH i de proveïdors de núvol, i captures de pantalla. I treu en text pla la contrasenya de totes les xarxes wifi desades.
Un expedient amb rebuts de Gmail
La novetat ve després. Segons Talos, VOLTA munta un expedient de la persona que hi ha darrere de l'ordinador: geolocalització i domicili, empresa, any de naixement deduït, últims quatre dígits de la targeta i espais de Slack, entre altres dades.
I l'enriqueix amb les mateixes sessions robades: busca al Gmail de la víctima rebuts de compra per confirmar el domicili, n'extreu l'historial de comandes d'Uber Eats i DoorDash i valora en directe el seu compte de Roblox.
Un model d'IA fa d'analista
Segons Talos, l'expedient s'envia a OpenRouter, un servei que dona accés a models de moltes empreses amb una sola clau i una sola API, amb unes instruccions de sistema que demanen al model que actuï com «un analista d'intel·ligència forense que redacta una avaluació de l'objectiu».
La resposta ha d'incloure un apartat «WHAT THEY'RE WORTH» (el que valen), amb tot allò monetitzable classificat en nivell baix, mitjà o alt, i un altre, «THEIR OPSEC», sobre com es protegeix la víctima i com tria les contrasenyes. «El model és l'analista de triatge de l'operador», escriu Talos.
Claude, el primer de la llista
Segons l'informe de Talos, el model per defecte que VOLTA porta al codi és Claude Opus 4.6, d'Anthropic, demanat a través d'OpenRouter amb una temperatura fixa de 0,2.
Si el model s'hi nega, cosa que VOLTA detecta buscant frases com «I can't» o «I'm not able», passa a Kimi K2, de Moonshot AI, un laboratori xinès, i després a Gemini 2.5 Flash, de Google. Per a Talos, aquesta cadena suggereix «un esforç d'enginyeria directe» i que l'autor comptava amb topar amb les barreres de seguretat (guardrails) dels models. Sense clau, el programa funciona sense la fase d'IA.
L'informe no diu que Claude hagi arribat a redactar aquests expedients ni amb quina freqüència s'hi va negar.
Un programa per encàrrec i sense servidor propi
VOLTA fa servir una plantilla amb sis camps buits que s'omplen en compilar-lo. Talos creu que funciona amb un esquema de constructor (builder): «L'autor ven l'accés, el client aporta els seus valors i el constructor compila un binari a mida per a cada comanda».
Tampoc no té infraestructura pròpia: segons Talos, tots els punts de connexió observats són de tercers, i la consulta al model surt de la connexió de la mateixa víctima.
La mostra es va veure per primera vegada l'11 d'octubre i porta una marca de compilació del 17 d'agost. L'informe no diu a quantes víctimes ha arribat.
Dues fases d'un atac, dos usos de la IA
| Cas | Per a què fa servir la IA | Què es va endur o què busca | El que no se sap |
|---|---|---|---|
| Chainalysis | Entrar als seus sistemes i eines internes amb «tècniques agèntiques ofensives» | Identificadors, noms, correus i càrrecs d'usuaris dels seus clients | Què va fer la IA, quines falles es van aprofitar i quants clients hi ha afectats |
| VOLTA | Taxar la víctima després del robatori amb un model comercial | Contrasenyes, sessions, moneders i un expedient de la persona | A quantes víctimes ha arribat i si els models van arribar a respondre |
Talos resumeix la lògica de VOLTA en una regla: «Identifica el pas que requereix més atenció humana sostinguda i substitueix-lo per una crida a un model».
Com protegir-se
Chainalysis demana als seus usuaris que estiguin «hipervigilants» davant de sol·licituds inesperades de restabliment de contrasenya o d'autenticació, i que activin el doble factor d'autenticació (2FA, two-factor authentication) si encara no el tenen.
Contra VOLTA, Talos explica que bona part del robatori de tokens es basa a saltar-se el xifratge lligat a l'aplicació (App-Bound Encryption) de Chrome. Limitar quins processos poden obrir Chrome en mode sense interfície (--headless) talla aquesta via.
Si l'ordinador ja està compromès, Talos recomana conservar el fitxer %APPDATA%\volta_debug.txt, que registra el que s'ha robat, revocar els tokens i canviar les contrasenyes. Un moneder amb la frase llavor desada en text pla al disc es dona per compromès: cal passar els fons a un de nou.
Conclusió
Els dos casos apunten al mateix: la IA ja no només ajuda a defensar-se, també treballa per a l'atacant. Chainalysis encara ha de dir què va fer la IA en la seva intrusió i quants clients hi ha afectats, i l'informe de Talos no diu a quantes víctimes ha arribat VOLTA.
Fonts primàries
- Chainalysis — Chainalysis Security Incident Information (30-10-2026) ↗
- Cisco Talos — Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer (31-10-2026) ↗
- Cisco Talos — Introducing CAIRN: Frontier tracking for AI-integrated malware ↗
- Chainalysis — Company ↗
- TechCrunch — Crypto forensics startup Chainalysis raises $170M at $8.6B valuation (10-05-2022) ↗
- AI Informator — Un Claude Code con trampa en la tienda de Cursor (31-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris