
Ciberseguretat
La IA va trobar el forat; Europa, l'endoll
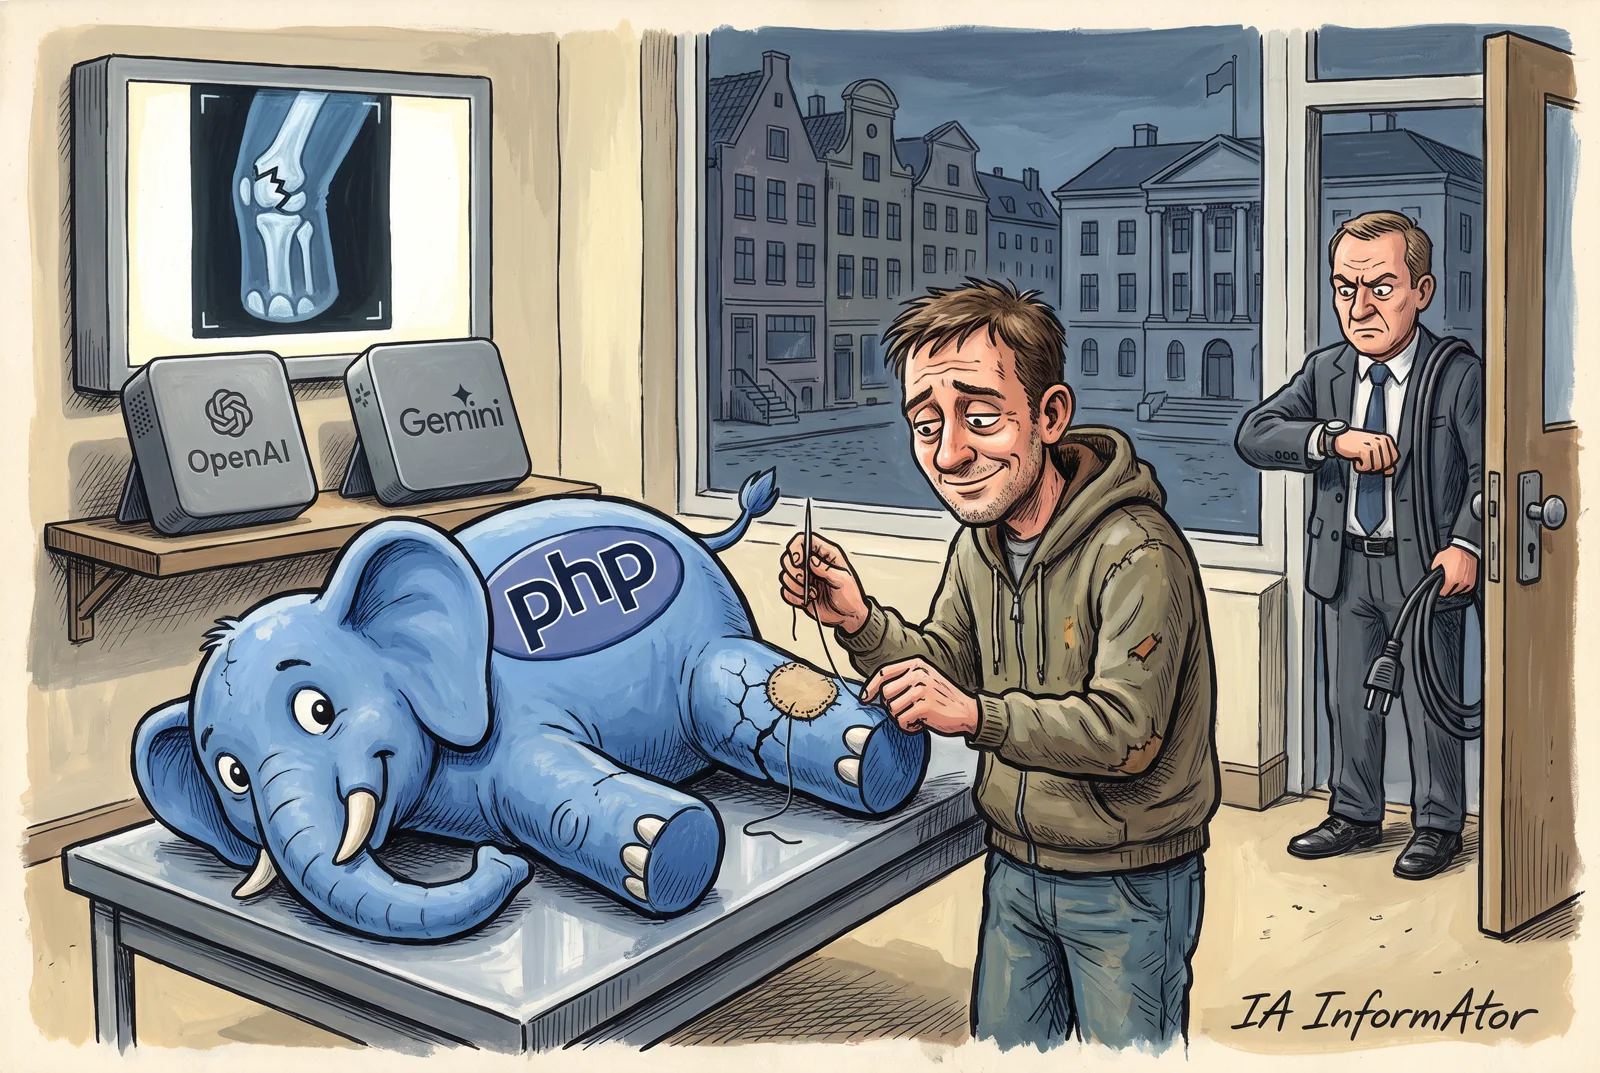
PHP2Shell són dues vulnerabilitats d'execució remota de codi a PHP, el llenguatge que, segons Wiz, fa funcionar el 70 % dels webs: permeten prendre el control d'un servidor sense usuari ni contrasenya. L'empresa Calif, dins del programa Patch the Planet d'OpenAI, i Wiz, propietat de Google, les van trobar amb l'ajuda de la IA. El pedaç va sortir el 21 d'octubre, avançat un dia per una filtració, i diversos governs europeus van desconnectar webs públics; les fonts no coincideixen sobre si ja hi ha atacs, i ningú no ha confirmat cap intrusió amb èxit.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- PHP va publicar el 21 d'octubre les versions 8.5.12, 8.4.27, 8.3.36 i 8.2.35, que corregeixen dues fallades crítiques de 9,2 sobre 10 cadascuna, segons php.net.
- Segons OpenAI, Calif va trobar una de les dues fallades amb GPT-5.6 Sol, un model de la mateixa OpenAI; Wiz diu que va fer servir Gemini 4 Argon, de Google, i GPT-5.6 Sol.
- Finlàndia, els Països Baixos, Dinamarca i França van apagar webs públics per precaució; a Espanya, INCIBE-CERT demana actualitzar ja o aïllar el que estigui exposat.
- INCIBE-CERT marca «Explotación: No», mentre que watchTowr, Cloudflare i Amazon diuen haver vist intents d'atac; ningú no ha confirmat cap intrusió amb èxit.
Dues fallades que obren el servidor sense clau
Segons php.net, les dues fallades, CVE-2026-109618 i CVE-2026-109619, afecten totes les instal·lacions de PHP que serveixen pàgines web, i el risc és més gran amb mod_php, el mòdul que integra PHP al servidor Apache. Allà s'ha demostrat un atac que no necessita identificar-se.
El llenguatge de WordPress, Drupal i Joomla
Wiz diu que, en proves, va prendre el control de WordPress, Drupal i Joomla. Segons Wiz, totes les versions de l'última dècada, des de la 5.4, tenen almenys una de les dues fallades; Calif també situa en PHP 5.4.0 la versió afectada més antiga que va trobar.
Quant hi ha en joc
PHP puntua les dues fallades amb un 9,2 a l'escala CVSS 4.0, dins de la franja més alta.
El «70 %» el dona Wiz i és la quota de webs que fan servir PHP, no un recompte de webs vulnerables; la BBC diu que no ho ha pogut verificar. El que s'ha mesurat és una altra cosa: segons dades de Censys, empresa d'intel·ligència sobre internet, recollides per l'agència Reuters, uns 1,5 milions dels 2,6 milions de servidors analitzats declaren una versió de PHP sense corregir.
Calif ho va trobar amb l'ajuda d'un model
Calif va començar a revisar PHP el 30 de juliol, convidada a Patch the Planet, la iniciativa que OpenAI i la consultora de seguretat Trail of Bits van llançar el 22 de juny perquè projectes crítics de codi obert trobin i corregeixin errors amb IA. Segons el seu relat, va trobar les primeres vies d'atac al cap de pocs dies.
OpenAI afirma que Calif va fer servir el seu model GPT-5.6 Sol. Calif no anomena el model: diu que va treballar amb un assistent d'IA, sense eines especials ni models fora de l'abast de qualsevol. Segons la PHP Foundation, OpenAI va comunicar pel seu compte la mateixa causa el mateix dia, l'11 d'agost; la fundació agraeix a OpenAI i a Anthropic, entre d'altres, que financessin part de la seva feina de seguretat.
Wiz, amb el model de la seva matriu
Wiz va trobar la seva primera fallada el 19 d'agost amb Wiz Atlas, Gemini 4 Argon i GPT-5.6 Sol, i destaca la «contribució inestimable» de Gemini 4 Argon per localitzar-la, desenvolupar l'atac de prova, detectar-la i validar el pedaç.
Cada empresa explica la seva part: Wiz subratlla el model de la seva matriu, Google, i OpenAI, el seu. Segons Wiz, amb els models més avançats i les eines adequades, «un sol investigador va completar en una setmana el que abans hauria costat mesos a un equip de primer nivell».
Dos mesos en silenci i un dia d'avançament
| Data | Què va passar | Segons |
|---|---|---|
| 2024 | Una auditoria externa de PHP deixa els primers indicis de la fallada; ningú no demostra que es pugui explotar i la correcció s'encalla | PHP Foundation |
| 30-07-2026 | Calif entra a Patch the Planet i comença a revisar PHP | Calif |
| 11-08-2026 | Calif avisa PHP de la primera fallada; OpenAI comunica la mateixa causa aquell dia | Calif i PHP Foundation |
| 15-08-2026 | PHP confirma que la prova de concepte de Calif funciona | Calif |
| 19-08-2026 | Wiz troba la seva primera fallada amb Gemini 4 Argon i GPT-5.6 Sol | Wiz |
| 24-08-2026 | Wiz avisa PHP | Wiz |
| 21-09-2026 | PHP acusa recepció dels avisos de Wiz i comença la correcció coordinada | Wiz |
| 17-10-2026 | Amazon detecta un intent d'atac contra un dels seus esquers | Amazon, segons Reuters |
| 20-10-2026, 15:00 UTC | Els identificadors de les fallades es filtren a les xarxes | PHP Foundation |
| 20-10-2026, 19:30 UTC | PHP publica l'avís previ i avança un dia el pedaç | PHP Foundation |
| 21-10-2026, 03:02 UTC | Cloudflare activa regles de bloqueig per als seus clients | Cloudflare |
| 21-10-2026, 13:30 UTC | Surten les versions corregides; CISA, CERT-EU i INCIBE-CERT publiquen els seus avisos | CERT-EU, CISA i INCIBE |
Entre el primer avís i el pedaç van passar una mica més de dos mesos de feina discreta entre PHP, els descobridors, les distribucions de Linux i els proveïdors de defenses. Segons la PHP Foundation, el 20 d'octubre els identificadors de les fallades van començar a circular per les xarxes, sense detalls tècnics, i PHP va avançar un dia la publicació.
La fundació reconeix que la correcció de la fallada de fons, detectada el 2024, es va encallar durant mesos: «el retard va ser una fallada estructural», escriu, per la manera com decidia el seu equip de seguretat i per la falta de recursos.
Europa desconnecta
Segons la BBC, Finlàndia va tancar temporalment els serveis web públics del Govern, i als Països Baixos es van desconnectar el web de l'agència de ciberseguretat, l'NCSC, el de l'RIVM, l'institut nacional de salut pública, i el de la Tweede Kamer, la cambra baixa. Reuters hi afegeix el port de Rotterdam, el portal Overheid.nl i la federació de futbol KNVB; a Dinamarca, serveis de Kombit, l'empresa municipal d'informàtica, i a França, tots els webs del Ministeri de l'Interior, en manteniment preventiu.
La consigna oficial va ser actualitzar o desconnectar. La van donar la CISA, l'agència de ciberseguretat del Departament de Seguretat Nacional dels EUA; el CERT-EU, l'equip de ciberseguretat de les institucions de la UE, allotjat a la Comissió Europea, i, segons la BBC, l'NSA i el centre nacional de ciberseguretat britànic. A Espanya, INCIBE-CERT, el centre de resposta de l'Institut Nacional de Ciberseguretat, que depèn del Ministeri per a la Transformació Digital i de la Funció Pública, va publicar l'avís INCIBE-2026-762, de gravetat crítica. No consta cap web espanyol desconnectat.
Intents vistos, cap intrusió confirmada
INCIBE-CERT marca «Explotación: No» a la taula del seu avís del 21 d'octubre, però el seu mateix text diu que «s'han comunicat atacs contra servidors PHP abans de la publicació de les actualitzacions» (en l'original, «se han comunicado ataques contra servidores PHP antes de la publicación de las actualizaciones»). La CISA va escriure aquell dia que no n'havia observat explotació; Huntress, empresa de ciberseguretat que protegeix companyies a través de socis, tampoc no la veia als sistemes dels seus socis a les 16 h 30 min del 21, hora de l'est dels EUA. La PHP Foundation no va trobar, en el moment de publicar, cap codi d'atac que funcionés.
A l'altra banda, watchTowr, empresa que ven vigilància de l'exposició a internet, diu a la seva pàgina de preguntes, actualitzada a les 00 h 33 min UTC del 22, que des del 21 veu explotació a la seva xarxa d'esquers. Cloudflare, empresa d'infraestructura d'internet que ven la protecció que esmenta, va escriure a les 13 h 56 min UTC del 21 que veia trànsit d'atac contra els seus clients. I Amazon, segons Reuters, va detectar un intent contra un esquer el 17 d'octubre; diu que no sap si algun intent hauria funcionat contra webs reals i, alhora, que les fallades ja «s'exploten de manera àmplia».
El que es pot afirmar: hi ha intents d'atac observats, diversos contra esquers, i ningú no ha confirmat en públic cap intrusió amb èxit en un sistema real.
Només l'actualització ho arregla
| Branca de PHP | Situació | Què cal fer |
|---|---|---|
| 8.5 | Amb suport | Actualitzar a 8.5.12 |
| 8.4 | Amb suport | Actualitzar a 8.4.27 |
| 8.3 | Amb suport | Actualitzar a 8.3.36 |
| 8.2 | Amb suport fins al 31-12-2026 | Actualitzar a 8.2.35 |
| 8.1, 8.0 i 7.4 | Sense suport del projecte | Només hi ha correccions mínimes en codi font; preguntar al proveïdor o canviar de branca |
| 7.3 i anteriors, des de la 5.4 | Sense suport i afectades | No hi ha correcció oficial: canviar de branca o desconnectar |
Segons php.net, no hi ha cap mitigació completa i actualitzar és l'única opció segura; els ajustos temporals redueixen l'exposició, però no deixen la instal·lació fora de perill. Cloudflare va activar regles del seu tallafocs d'aplicacions web per a tots els clients i, tot i així, recomana aplicar el pedaç i, si és l'allotjament qui gestiona PHP, demanar-li que l'actualitzi. OpenAI ha publicat un comprovador de codi obert, php2shell-checker, per saber si una versió és vulnerable.
Conclusió
OpenAI adverteix que espera que les troballes semblants «augmentin bruscament en els pròxims mesos». La PHP Foundation demana finançament estable a les empreses i els governs que depenen de PHP: segons la fundació, la seva seguretat continua en mans d'un grup petit de desenvolupadors. Si la IA accelera la cerca de forats, tapar-los continua sent feina de poques mans.
Fonts primàries
- php.net — Security advisory: Critical remote code execution vulnerabilities, update now (21-10-2026) ↗
- The PHP Foundation — Today's PHP Security Release, and How We're Strengthening PHP Security (21-10-2026) ↗
- OpenAI — Patch the Planet: global response coordination as agents uncover critical vulnerabilities (21-10-2026) ↗
- OpenAI — php2shell-checker (21-10-2026) ↗
- Calif — php2shell: A tale of two PHP remote vulnerabilities (21-10-2026) ↗
- Wiz — PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (21-10-2026) ↗
- Google — Google Completes Acquisition of Wiz (11-03-2026) ↗
- Trail of Bits — Introducing Patch the Planet (22-06-2026) ↗
- CISA — Critical Vulnerabilities in PHP Require Immediate Patching (21-10-2026) ↗
- CERT-EU — Security Advisory 2026-018: Critical Vulnerabilities in PHP (21-10-2026) ↗
- INCIBE-CERT — Múltiples vulnerabilidades en PHP, INCIBE-2026-762 (21-10-2026) ↗
- watchTowr — Frequently Asked Questions About PHP Remote Code Execution (PHP2Shell) (22-10-2026) ↗
- Cloudflare — Cloudflare deploys protections against php2shell vulnerability (21-10-2026) ↗
- Huntress — Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (21-10-2026) ↗
- BBC — Websites taken down worldwide as critical cyber-security update issued (21-10-2026) ↗
- Reuters — Government websites go dark after AI-discovered flaw sparks security scramble (21-10-2026) ↗
- AI Informator — Divulgación coordinada: por qué el parche llega antes que la noticia (22-10-2026) ↗
- AI Informator — CyberCartel monta su consejo de Claudes (22-10-2026) ↗
- AI Informator — Claude pone a dieta a OpenSSH (21-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris