
Ciberseguridad
La IA encontró el agujero; Europa, el enchufe
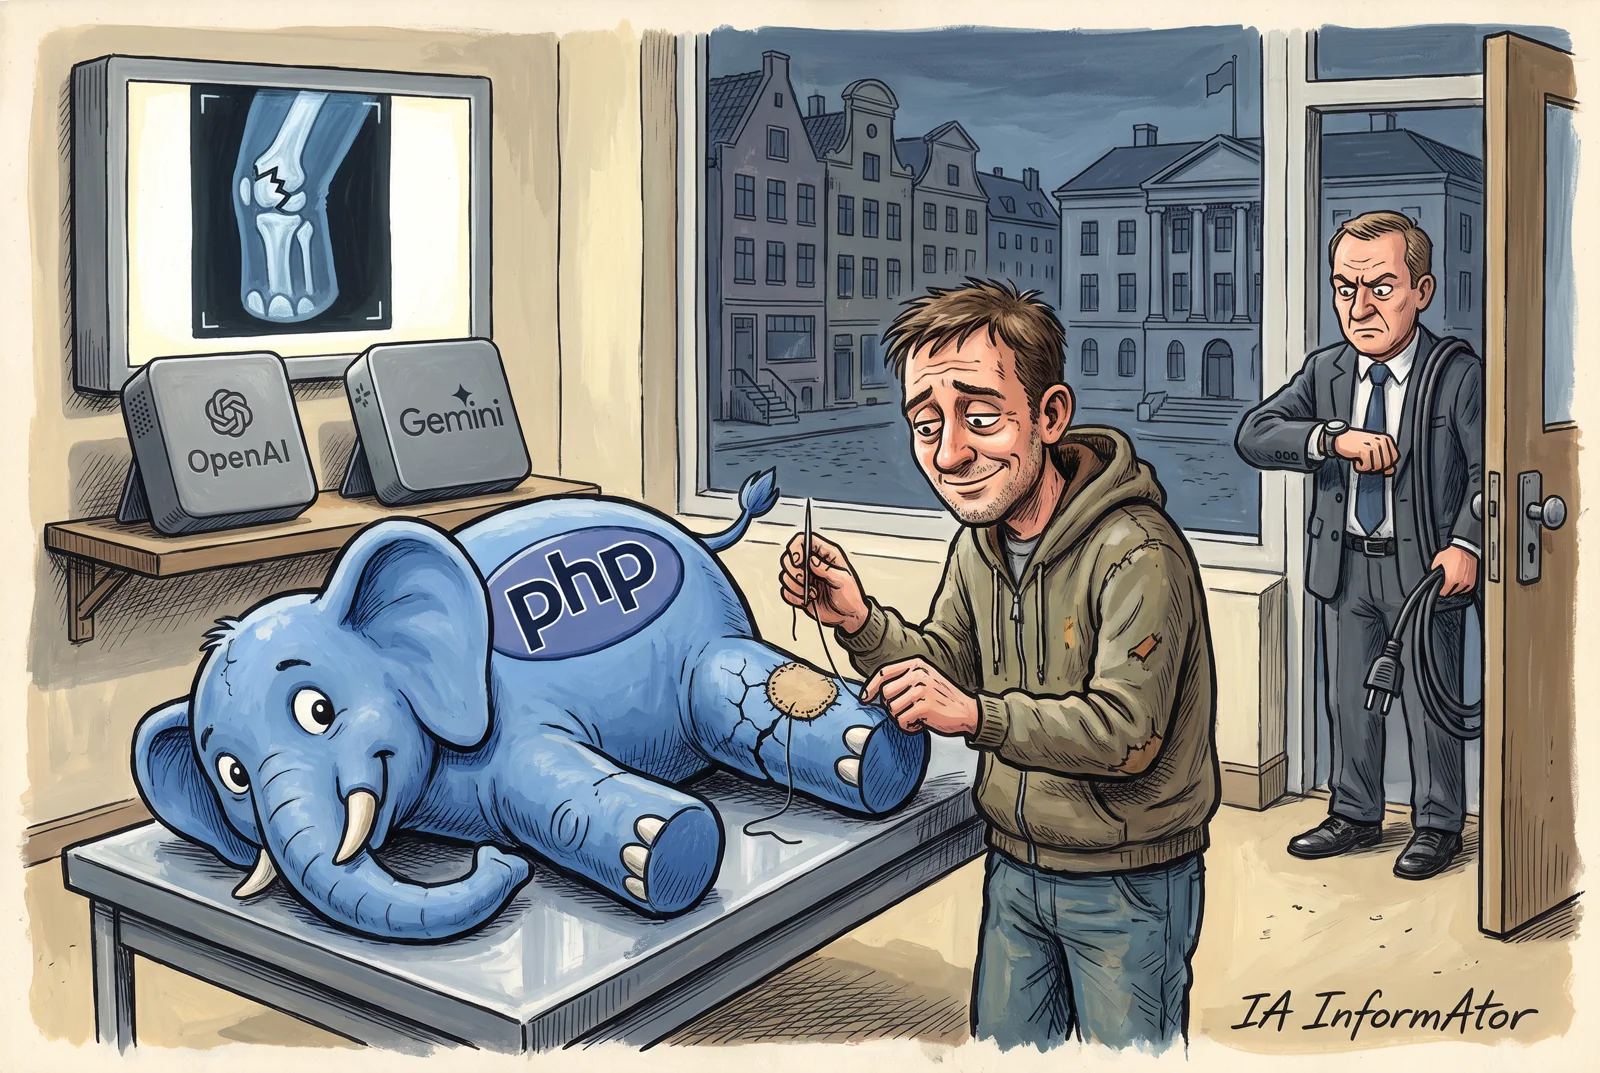
PHP2Shell son dos vulnerabilidades de ejecución remota de código en PHP, el lenguaje que, según Wiz, mueve el 70 % de las webs: permiten tomar un servidor sin usuario ni contraseña. La empresa Calif, dentro del programa Patch the Planet de OpenAI, y Wiz, propiedad de Google, las encontraron con ayuda de la IA. El parche salió el 21 de octubre, adelantado un día por una filtración, y varios gobiernos europeos desconectaron webs públicas; las fuentes no coinciden en si ya hay ataques, y nadie ha confirmado una intrusión con éxito.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- PHP publicó el 21 de octubre las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35, que corrigen dos fallos críticos de 9,2 sobre 10 cada uno, según php.net.
- Según OpenAI, Calif encontró uno de los dos fallos con GPT-5.6 Sol, un modelo de la propia OpenAI; Wiz dice que usó Gemini 4 Argon, de Google, y GPT-5.6 Sol.
- Finlandia, Países Bajos, Dinamarca y Francia apagaron webs públicas por precaución; en España, INCIBE-CERT pide actualizar ya o aislar lo expuesto.
- INCIBE-CERT marca «Explotación: No», mientras watchTowr, Cloudflare y Amazon dicen haber visto intentos de ataque; nadie ha confirmado una intrusión con éxito.
Dos fallos que abren el servidor sin llave
Según php.net, los dos fallos, CVE-2026-109618 y CVE-2026-109619, afectan a todas las instalaciones de PHP que sirven páginas web, y el riesgo es mayor con mod_php, el módulo que integra PHP en el servidor Apache. Ahí se ha demostrado un ataque que no necesita identificarse.
El lenguaje de WordPress, Drupal y Joomla
Wiz dice haber tomado el control, en pruebas, de WordPress, Drupal y Joomla. Según Wiz, todas las versiones de la última década, desde la 5.4, tienen al menos uno de los dos fallos; Calif también data en PHP 5.4.0 la versión afectada más antigua que encontró.
Cuánto hay en juego
PHP puntúa los dos fallos con un 9,2 en la escala CVSS 4.0, dentro de la franja más alta.
El «70 %» lo da Wiz y es la cuota de webs que usan PHP, no un recuento de webs vulnerables; la BBC dice que no ha podido verificarlo. Lo medido es otra cosa: según datos de Censys, empresa de inteligencia sobre internet, recogidos por la agencia Reuters, unos 1,5 millones de los 2,6 millones de servidores analizados declaran una versión de PHP sin arreglo.
Calif lo encontró con ayuda de un modelo
Calif empezó a revisar PHP el 30 de julio, invitada a Patch the Planet, la iniciativa que OpenAI y la consultora de seguridad Trail of Bits lanzaron el 22 de junio para que proyectos críticos de código abierto encuentren y arreglen fallos con IA. Según su relato, dio con las primeras vías de ataque a los pocos días.
OpenAI afirma que Calif usó su modelo GPT-5.6 Sol. Calif no nombra el modelo: dice que trabajó con un asistente de IA, sin herramientas especiales ni modelos fuera del alcance de cualquiera. Según la PHP Foundation, OpenAI comunicó por su cuenta la misma causa el mismo día, el 11 de agosto; la fundación agradece a OpenAI y a Anthropic, entre otros, que financiaran parte de su trabajo de seguridad.
Wiz, con el modelo de su matriz
Wiz encontró su primer fallo el 19 de agosto con Wiz Atlas, Gemini 4 Argon y GPT-5.6 Sol, y destaca la «contribución inestimable» de Gemini 4 Argon para hallarlo, desarrollar el ataque de prueba, detectarlo y validar el parche.
Cada empresa cuenta su parte: Wiz subraya el modelo de su matriz, Google, y OpenAI el suyo. Según Wiz, con los modelos más avanzados y las herramientas adecuadas, «un solo investigador completó en una semana lo que antes habría llevado meses a un equipo de primer nivel».
Dos meses en silencio y un día de adelanto
| Fecha | Qué pasó | Según |
|---|---|---|
| 2024 | Una auditoría externa de PHP deja los primeros indicios del fallo; nadie demuestra que se pueda explotar y el arreglo se atasca | PHP Foundation |
| 30-07-2026 | Calif entra en Patch the Planet y empieza a revisar PHP | Calif |
| 11-08-2026 | Calif avisa a PHP del primer fallo; OpenAI comunica la misma causa ese día | Calif y PHP Foundation |
| 15-08-2026 | PHP confirma que la prueba de concepto de Calif funciona | Calif |
| 19-08-2026 | Wiz encuentra su primer fallo con Gemini 4 Argon y GPT-5.6 Sol | Wiz |
| 24-08-2026 | Wiz avisa a PHP | Wiz |
| 21-09-2026 | PHP acusa recibo de los avisos de Wiz y empieza el arreglo coordinado | Wiz |
| 17-10-2026 | Amazon detecta un intento de ataque contra uno de sus señuelos | Amazon, según Reuters |
| 20-10-2026, 15:00 UTC | Los identificadores de los fallos se filtran en redes | PHP Foundation |
| 20-10-2026, 19:30 UTC | PHP publica el aviso previo y adelanta un día el parche | PHP Foundation |
| 21-10-2026, 03:02 UTC | Cloudflare activa reglas de bloqueo para sus clientes | Cloudflare |
| 21-10-2026, 13:30 UTC | Salen las versiones corregidas; CISA, CERT-EU e INCIBE-CERT publican sus avisos | CERT-EU, CISA e INCIBE |
Entre el primer aviso y el parche pasaron algo más de dos meses de trabajo discreto entre PHP, los descubridores, las distribuciones de Linux y los proveedores de defensas. Según la PHP Foundation, el 20 de octubre los identificadores de los fallos empezaron a circular en redes, sin detalles técnicos, y PHP adelantó un día la salida.
La fundación reconoce que el arreglo del fallo de fondo, detectado en 2024, se atascó durante meses: «el retraso fue un fallo estructural», escribe, por cómo decidía su equipo de seguridad y por su falta de recursos.
Europa tira del cable
Según la BBC, Finlandia cerró temporalmente los servicios web públicos del Gobierno, y en los Países Bajos se desconectaron la web de la agencia de ciberseguridad, el NCSC, la del RIVM, el instituto nacional de salud pública, y la de la Tweede Kamer, la cámara baja. Reuters añade el puerto de Rotterdam, el portal Overheid.nl y la federación de fútbol KNVB; en Dinamarca, servicios de Kombit, la empresa municipal de informática, y en Francia, todas las webs del Ministerio del Interior, en mantenimiento preventivo.
La consigna oficial fue actualizar o desconectar. La dieron CISA, la agencia de ciberseguridad del Departamento de Seguridad Nacional de EE. UU.; CERT-EU, el equipo de ciberseguridad de las instituciones de la UE, alojado en la Comisión Europea, y, según la BBC, la NSA y el centro nacional de ciberseguridad británico. En España, INCIBE-CERT, el centro de respuesta del Instituto Nacional de Ciberseguridad, dependiente del Ministerio para la Transformación Digital y de la Función Pública, publicó el aviso INCIBE-2026-762, de gravedad crítica. No consta ninguna web española desconectada.
Intentos vistos, ninguna intrusión confirmada
INCIBE-CERT marca «Explotación: No» en la tabla de su aviso del 21 de octubre, pero su propio texto dice que «se han comunicado ataques contra servidores PHP antes de la publicación de las actualizaciones». CISA escribió ese día que no había observado explotación; Huntress, empresa de ciberseguridad que protege a compañías a través de socios, tampoco la veía en los sistemas de sus socios a las 16:30 del 21, hora del este de EE. UU. La PHP Foundation no halló, al publicar, ningún código de ataque que funcionara.
Enfrente, watchTowr, empresa que vende vigilancia de la exposición a internet, dice en su página de preguntas, actualizada a las 00:33 UTC del 22, que desde el 21 ve explotación en su red de señuelos. Cloudflare, empresa de infraestructura de internet que vende la protección que menciona, escribió a las 13:56 UTC del 21 que veía tráfico de ataque contra sus clientes. Y Amazon, según Reuters, detectó un intento contra un señuelo el 17 de octubre; dice que no sabe si algún intento habría funcionado contra webs reales y, a la vez, que los fallos ya «se explotan de forma amplia».
Lo que se puede afirmar: hay intentos de ataque observados, varios contra señuelos, y nadie ha confirmado en público una intrusión con éxito en un sistema real.
Actualizar es lo único que lo arregla
| Rama de PHP | Situación | Qué hacer |
|---|---|---|
| 8.5 | Con soporte | Actualizar a 8.5.12 |
| 8.4 | Con soporte | Actualizar a 8.4.27 |
| 8.3 | Con soporte | Actualizar a 8.3.36 |
| 8.2 | Con soporte hasta el 31-12-2026 | Actualizar a 8.2.35 |
| 8.1, 8.0 y 7.4 | Sin soporte del proyecto | Solo hay correcciones mínimas en código fuente; preguntar al proveedor o cambiar de rama |
| 7.3 y anteriores, desde la 5.4 | Sin soporte y afectadas | No hay arreglo oficial: cambiar de rama o desconectar |
Según php.net, no hay mitigación completa y actualizar es la única opción segura; los ajustes temporales reducen la exposición, pero no dejan la instalación a salvo. Cloudflare activó reglas de su cortafuegos de aplicaciones web para todos sus clientes y aun así recomienda parchear y, si es el alojamiento quien gestiona PHP, pedirle que lo actualice. OpenAI ha publicado un comprobador de código abierto, php2shell-checker, para saber si una versión es vulnerable.
Conclusión
OpenAI avisa de que espera que los hallazgos parecidos «aumenten bruscamente en los próximos meses». La PHP Foundation pide financiación estable a las empresas y los gobiernos que dependen de PHP: según la fundación, su seguridad sigue en manos de un grupo pequeño de desarrolladores. Si la IA acelera la búsqueda de agujeros, taparlos sigue siendo trabajo de pocas manos.
Fuentes primarias
- php.net — Security advisory: Critical remote code execution vulnerabilities, update now (21-10-2026) ↗
- The PHP Foundation — Today's PHP Security Release, and How We're Strengthening PHP Security (21-10-2026) ↗
- OpenAI — Patch the Planet: global response coordination as agents uncover critical vulnerabilities (21-10-2026) ↗
- OpenAI — php2shell-checker (21-10-2026) ↗
- Calif — php2shell: A tale of two PHP remote vulnerabilities (21-10-2026) ↗
- Wiz — PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (21-10-2026) ↗
- Google — Google Completes Acquisition of Wiz (11-03-2026) ↗
- Trail of Bits — Introducing Patch the Planet (22-06-2026) ↗
- CISA — Critical Vulnerabilities in PHP Require Immediate Patching (21-10-2026) ↗
- CERT-EU — Security Advisory 2026-018: Critical Vulnerabilities in PHP (21-10-2026) ↗
- INCIBE-CERT — Múltiples vulnerabilidades en PHP, INCIBE-2026-762 (21-10-2026) ↗
- watchTowr — Frequently Asked Questions About PHP Remote Code Execution (PHP2Shell) (22-10-2026) ↗
- Cloudflare — Cloudflare deploys protections against php2shell vulnerability (21-10-2026) ↗
- Huntress — Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (21-10-2026) ↗
- BBC — Websites taken down worldwide as critical cyber-security update issued (21-10-2026) ↗
- Reuters — Government websites go dark after AI-discovered flaw sparks security scramble (21-10-2026) ↗
- AI Informator — Divulgación coordinada: por qué el parche llega antes que la noticia (22-10-2026) ↗
- AI Informator — CyberCartel monta su consejo de Claudes (22-10-2026) ↗
- AI Informator — Claude pone a dieta a OpenSSH (21-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios