Ciberseguridad
Mittwald cree que el intruso de su servidor MCP usaba IA
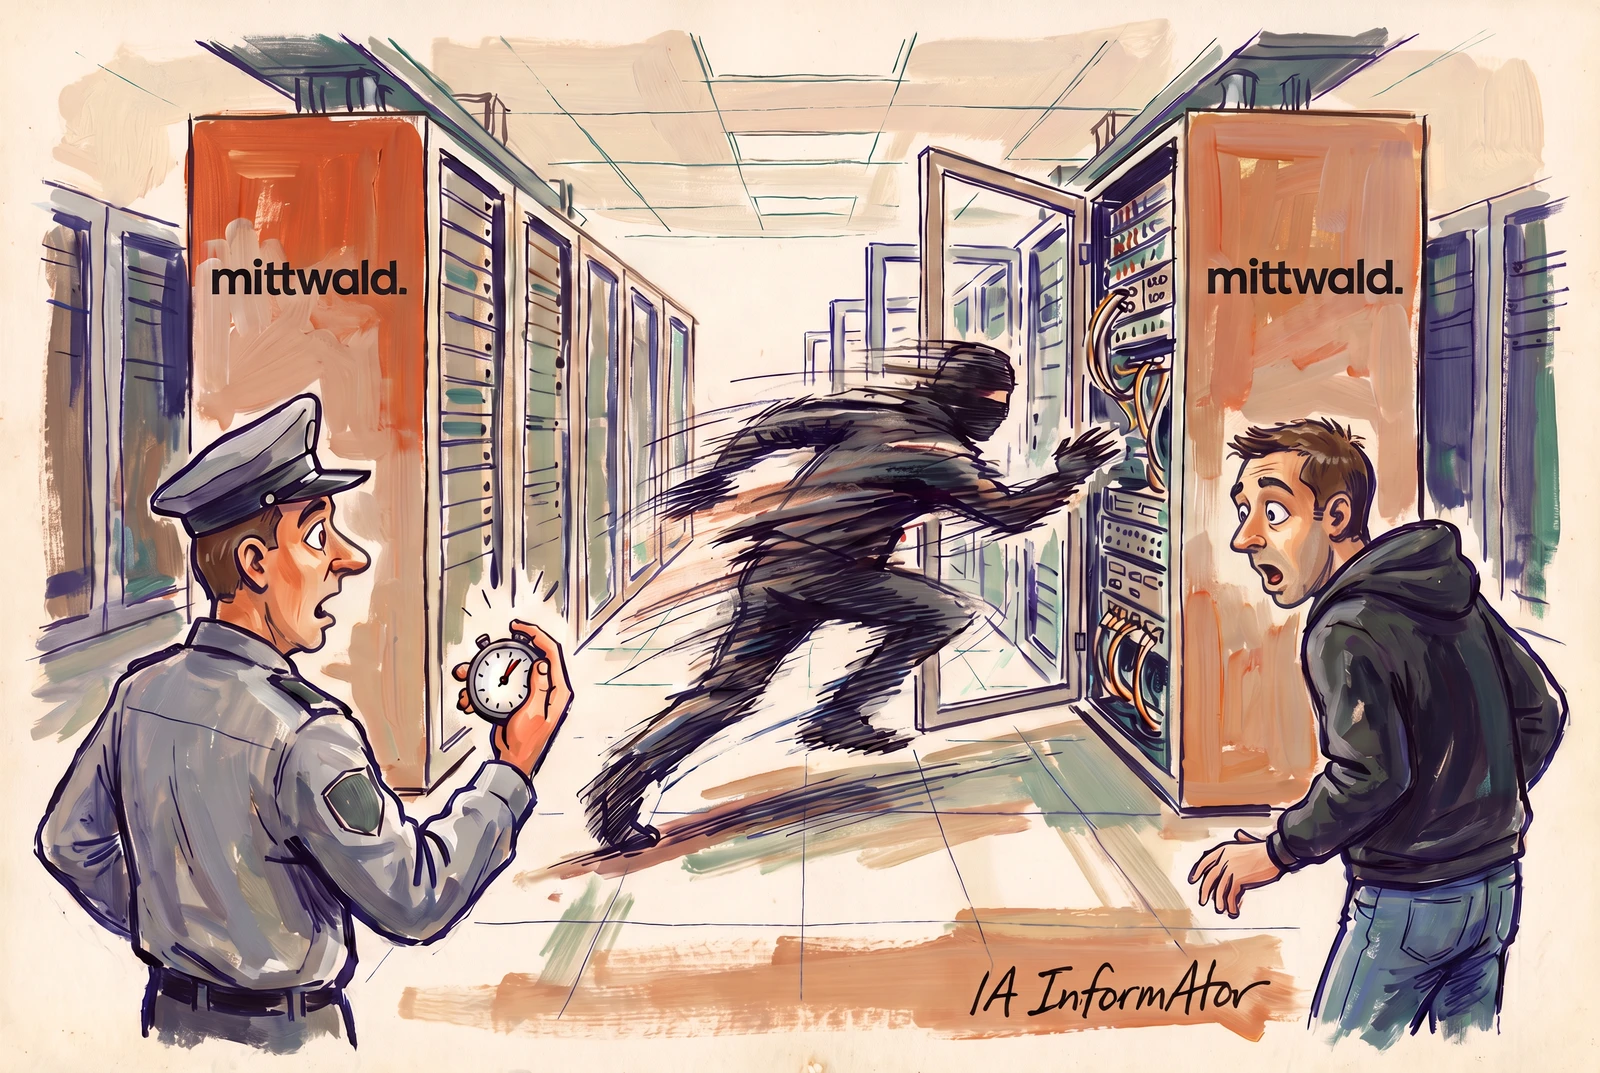
Mittwald, un proveedor alemán de alojamiento web para agencias, contó el 7 de noviembre que había sufrido un ciberataque: un intruso entró por el servidor MCP con el que sus clientes conectan asistentes de IA y comprometió 56 proyectos. Su director general, Robert Meyer, cree que el atacante usaba herramientas de IA por la velocidad a la que avanzaba, pero no ha aportado otras pruebas.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Según Mittwald, el atacante explotó una vulnerabilidad de su servidor MCP el 27 de octubre a las 15:03.
- Hasta que Mittwald bloqueó la primera cuenta del atacante, el 4 de noviembre a las 11:11, pasaron ocho días, según la cronología de la empresa.
- Según The Record, medio de ciberseguridad de Recorded Future News, Mittwald no dio más prueba del uso de IA que la velocidad y no respondió de inmediato a su pregunta sobre cómo la distingue de un script convencional.
Entró por la puerta de los asistentes de IA
Mittwald, con sede en Espelkamp (Alemania), informó el sábado 7 de noviembre de un incidente de seguridad en su servidor MCP, la pieza con la que sus clientes conectan asistentes de IA a mStudio, su plataforma para gestionar webs y alojamiento.
Según la empresa, el atacante explotó de forma dirigida una vulnerabilidad de ese servidor el 27 de octubre a las 15:03, con una cuenta registrada a las 14:58. Mittwald trata como comprometidos todos los datos desde esa fecha.
Mittwald detectó el comportamiento anómalo la mañana del 4 de noviembre, identificó el servidor MCP como puerta de entrada y lo apagó. Según la empresa, las webs de los clientes siguieron accesibles durante esa jornada.
Ocho días dentro sin que nadie lo viera
| Fecha | Qué pasó |
|---|---|
| 21 de octubre, tarde | El atacante prueba por primera vez una vulnerabilidad del servidor MCP |
| 23 de octubre | Empieza a moverse por la plataforma como usuario normal: cuentas de prueba, extensiones e intentos sencillos de inyección |
| 27 de octubre, 14:58 | Registra otra cuenta |
| 27 de octubre, 15:03 | Explota con esa cuenta la vulnerabilidad del servidor MCP |
| 4 de noviembre, 11:11 | Mittwald, que ha detectado comportamiento anómalo por la mañana, bloquea la primera cuenta del atacante |
| 4 de noviembre, 12:53 | Pone su página de estado en «investigación»; después identifica el servidor MCP como puerta de entrada y lo apaga |
| 5 de noviembre | Bloquea los proyectos con rastros del atacante, el registro de cuentas nuevas, el acceso a mStudio y el acceso SSH |
| 6 de noviembre | Completa el análisis forense de 56 proyectos comprometidos y del servidor MCP; no encuentra más actividad del atacante |
| 7 de noviembre | Reabre mStudio y el acceso SSH; las webs bloqueadas por precaución siguen bloqueadas |
Según la cronología de Mittwald, todo empezó la tarde del 21 de octubre, cuando «todo el mundo informático» estaba ocupado con PHP2Shell: dos vulnerabilidades críticas del núcleo de PHP, con una gravedad de 9,2 cada una según el propio blog de Mittwald. Ese día el intruso probó por primera vez el fallo del servidor MCP.
Desde el 23 de octubre se movió por la plataforma como un usuario normal, con cuentas de prueba e intentos sencillos de inyección (injection). Entre la explotación del 27 de octubre y el bloqueo de su primera cuenta pasaron ocho días sin que la empresa lo detectara.
El 5 de noviembre, según su cronología, Mittwald bloqueó los proyectos con rastros del atacante y cerró el registro de cuentas, el acceso a mStudio y el acceso SSH, con ayuda de forenses externos. «Hemos informado a las autoridades competentes», escribió Meyer (traducción del alemán).
El 7 de noviembre reabrió mStudio, aunque las webs que bloqueó por precaución siguen así por ahora. El Kundencenter, el área de clientes de sus otros servicios de alojamiento, no se vio afectado, según Mittwald.
La IA, una sospecha basada en la velocidad
«En nuestros registros podemos ver que se abre paso por nuestro sistema extremadamente rápido. Eso apunta al uso de herramientas de IA. En algunos casos pasan solo segundos entre pasos que, con un atacante humano, tendrían que llevar bastante más tiempo», escribió Meyer (traducción del alemán). Según Mittwald, el intruso también camufló sus accesos e hizo maniobras de distracción.
Según The Record, el medio de ciberseguridad de Recorded Future News, Mittwald no aportó otras pruebas de que hubiera IA, y no respondió de inmediato cuando le preguntó cómo la distingue de los scripts convencionales, que también permiten ir más rápido que una persona.
Tampoco está claro, según el mismo medio, si el fallo estaba en el código de Mittwald o en las bibliotecas de código abierto (open source) de MCP.
El relato completo, pendiente
Meyer sitúa el incidente en una tendencia: «Primero la vulnerabilidad de PHP2Shell, ahora el ataque a nuestros sistemas: los ataques con IA se producirán con más frecuencia en el futuro» (traducción del alemán). En su aviso del 7 de noviembre, Mittwald se comprometió a publicar «la próxima semana» una descripción detallada de lo ocurrido, en cuanto terminen el análisis y la recuperación de sus sistemas.
Conclusión
Ese informe es la ocasión de despejar las dos dudas del primer relato de Mittwald: si el fallo estaba en su código o en las bibliotecas de MCP, y si hay algo más que la velocidad para sostener que el intruso usaba IA. Hasta entonces, la empresa cuenta 56 proyectos comprometidos y ocho días con el atacante dentro.
Fuentes primarias
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios