Ciberseguridad
Corea del Sur ve IA en el asalto a sus bancos
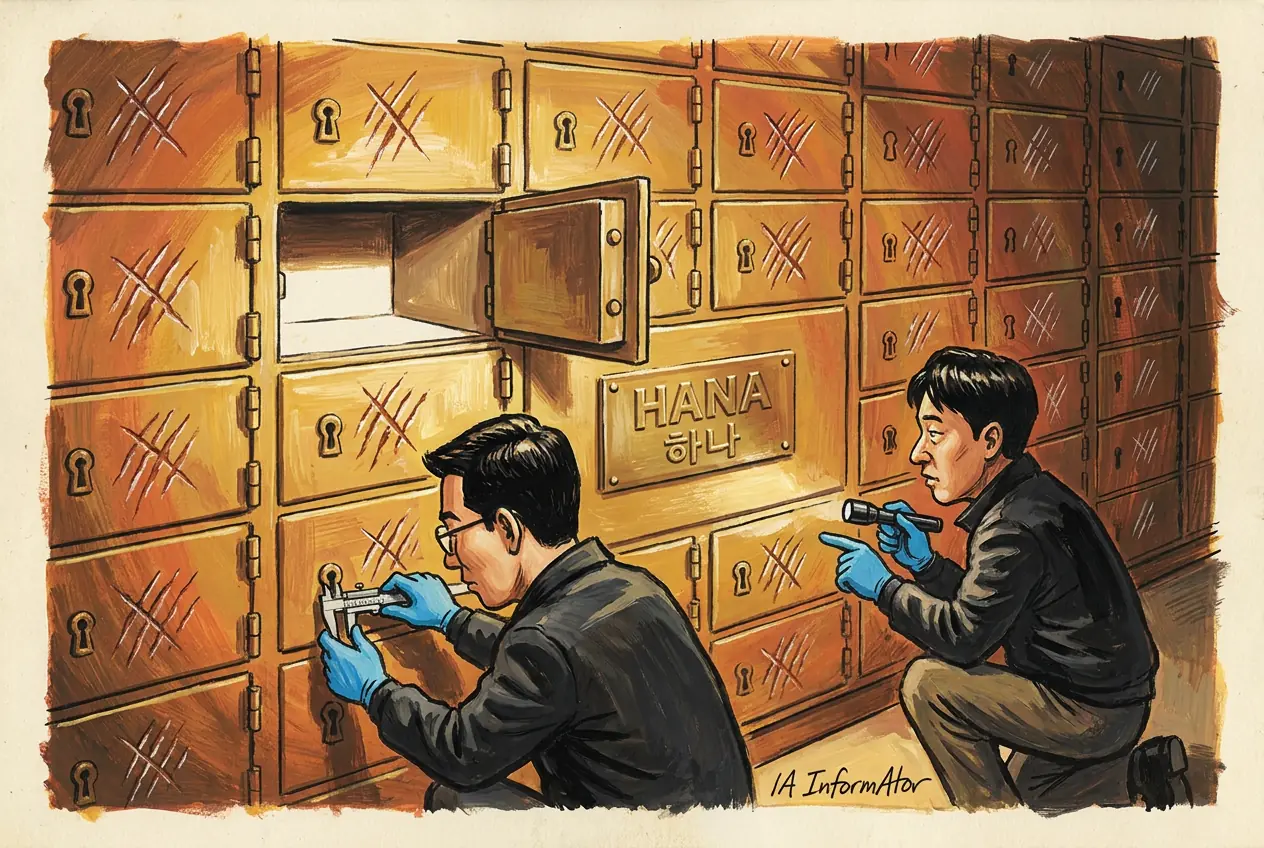
Las autoridades de Corea del Sur han detectado «indicios» de uso de herramientas y agentes de inteligencia artificial en una oleada de ciberataques contra las mayores entidades financieras del país. El último caso conocido es Hana Bank, con datos de clientes robados. La información se hizo pública el 6 de octubre de 2026 y la investigación sigue abierta: nadie ha confirmado quién atacó, con qué herramienta ni a cuántos clientes afecta.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Corea del Sur tiene abierta una investigación por una oleada de ciberataques contra las mayores entidades financieras del país.
- Las autoridades dicen haber detectado «indicios» de uso de herramientas y agentes de inteligencia artificial en esos ataques. Indicios, no pruebas: la investigación está abierta y no hay atribución.
- El último caso es Hana Bank, uno de los tres grandes bancos comerciales de Corea del Sur, con datos de clientes robados.
- El presidente de Corea del Sur ha reconocido una «considerable preocupación y ansiedad pública».
- No se ha comunicado cuántos clientes están afectados, ni qué herramienta de IA se habría usado, ni quién está detrás.
Una oleada contra los bancos y un caso con nombre
Corea del Sur investiga una oleada de ciberataques contra las mayores entidades financieras del país. El último caso conocido es Hana Bank, uno de los tres grandes bancos comerciales de Corea del Sur, al que le han robado datos de clientes. Cuántos, no se ha comunicado.
Lo que saca el caso de la rutina del sector no es el robo, sino la frase que han añadido las autoridades: en los ataques hay «indicios» de uso de herramientas y agentes de inteligencia artificial. Esa es la palabra que han empleado, «indicios», y conviene no endurecerla. Una investigación abierta no es una atribución, y detectar un rastro no es demostrar quién lo dejó.
El presidente de Corea del Sur ha reconocido una «considerable preocupación y ansiedad pública» en declaraciones recogidas el 6 de octubre de 2026. Es la medida política del asunto: tres grandes bancos y los datos de sus clientes tocan a mucha más gente que un incidente informático cualquiera.
De dónde sale todo esto
Aquí hay que decir por qué vía llega la noticia, porque cambia lo que el lector puede dar por sabido: la investigación y los «indicios» de uso de IA son lo que las autoridades coreanas han comunicado a la prensa, y no hay documento público del supervisor financiero ni de la fiscalía al que remitir al lector. El único cuerpo disponible lo firma elDiario.es, medio digital español, que a su vez atribuye la información a la agencia internacional Reuters; ni esa pieza ni ninguna otra enlaza un expediente, una resolución o un informe técnico.
Eso no invalida el hecho —hay una investigación abierta y hay un banco con datos robados—, pero sí fija su estatus: lo que se sabe es lo que las autoridades han querido contar, dicho de palabra y sin un papel detrás con el que medir el alcance. Mientras falte esa primaria, cualquier cifra que empiece a circular sobre este caso no tiene dónde apoyarse.
Qué consta y qué no
| Qué | Lo que consta | De dónde sale |
|---|---|---|
| Entidades afectadas | Las mayores entidades financieras del país; la última, Hana Bank | Comunicado a la prensa por las autoridades coreanas; sin documento público |
| Qué se robó | Datos de clientes de Hana Bank | La misma vía; no se ha comunicado cuántos clientes |
| Indicio de IA | «Indicios» de uso de herramientas y agentes de inteligencia artificial en los ataques | La misma vía; no hay informe técnico publicado |
| Quién investiga | Investigación abierta en Corea del Sur | Sin resolución ni expediente público al que remitir |
Puesto en fila, lo verificable cabe en cuatro líneas, y tres de ellas salen por la misma vía. No es un detalle de método: en una investigación abierta, el estatus de cada dato importa tanto como el dato.
La ausencia más llamativa es la cifra. En un robo de datos bancarios, el número de clientes afectados es lo que mide el daño, y ese número no se ha comunicado: no es que sea bajo o alto, es que no existe públicamente.
Lo que nadie ha dicho todavía
No hay atribución. No consta que las autoridades hayan señalado a ningún país, grupo ni persona, y conviene escribirlo con esas palabras, porque un hueco así se rellena solo: en cuanto se junta «banco coreano» con «ciberataque», la especulación llega antes que el expediente.
Tampoco se ha dicho qué herramienta de IA se habría usado, ni de qué empresa. «Indicios de uso de herramientas y agentes» es todo lo que hay: ni un nombre de modelo, ni un proveedor, ni el detalle técnico que permitiría a otra entidad buscar el mismo rastro en sus propios registros.
Y del resto de bancos afectados solo se sabe que están entre los mayores del país. Hana Bank es el único identificado; dar por hecho que los demás son los otros dos grandes bancos comerciales sería rellenar el hueco con lógica, no con información.
La parte con consecuencias prácticas, si los indicios acaban confirmándose, es precisamente la del agente. Un ataque que decide sus propios pasos no estrena técnicas: multiplica los intentos y acorta el tiempo entre uno y el siguiente. Eso obliga a rehacer las defensas que funcionaban por escasez, las que aguantaban porque al otro lado solo había manos para probar unas cuantas puertas.
Conclusión
Corea del Sur dice ver IA detrás del asalto a sus bancos, y lo dice con la palabra justa: indicios. Para pasar de ahí a un hecho comprobable falta un papel —del supervisor financiero, de la fiscalía o del propio banco— que diga cuántos clientes, qué se llevaron y por dónde entraron. Hasta que exista, el dato más honrado de esta noticia es la lista de lo que no se ha comunicado.
Fuentes primarias
- elDiario.es — Corea del Sur detecta «indicios» de IA en una gran oleada de ciberataques contra sus principales bancos (06-10-2026) ↗
- Reuters — agencia internacional a la que se atribuye la información del caso (06-10-2026) ↗
- AI Informator — Anthropic documenta nueve meses de usos abusivos de Claude: espionaje ruso, extorsión masiva y fábricas automatizadas de exploits ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios