
Ciberseguridad
Un Claude Code con trampa en la tienda de Cursor
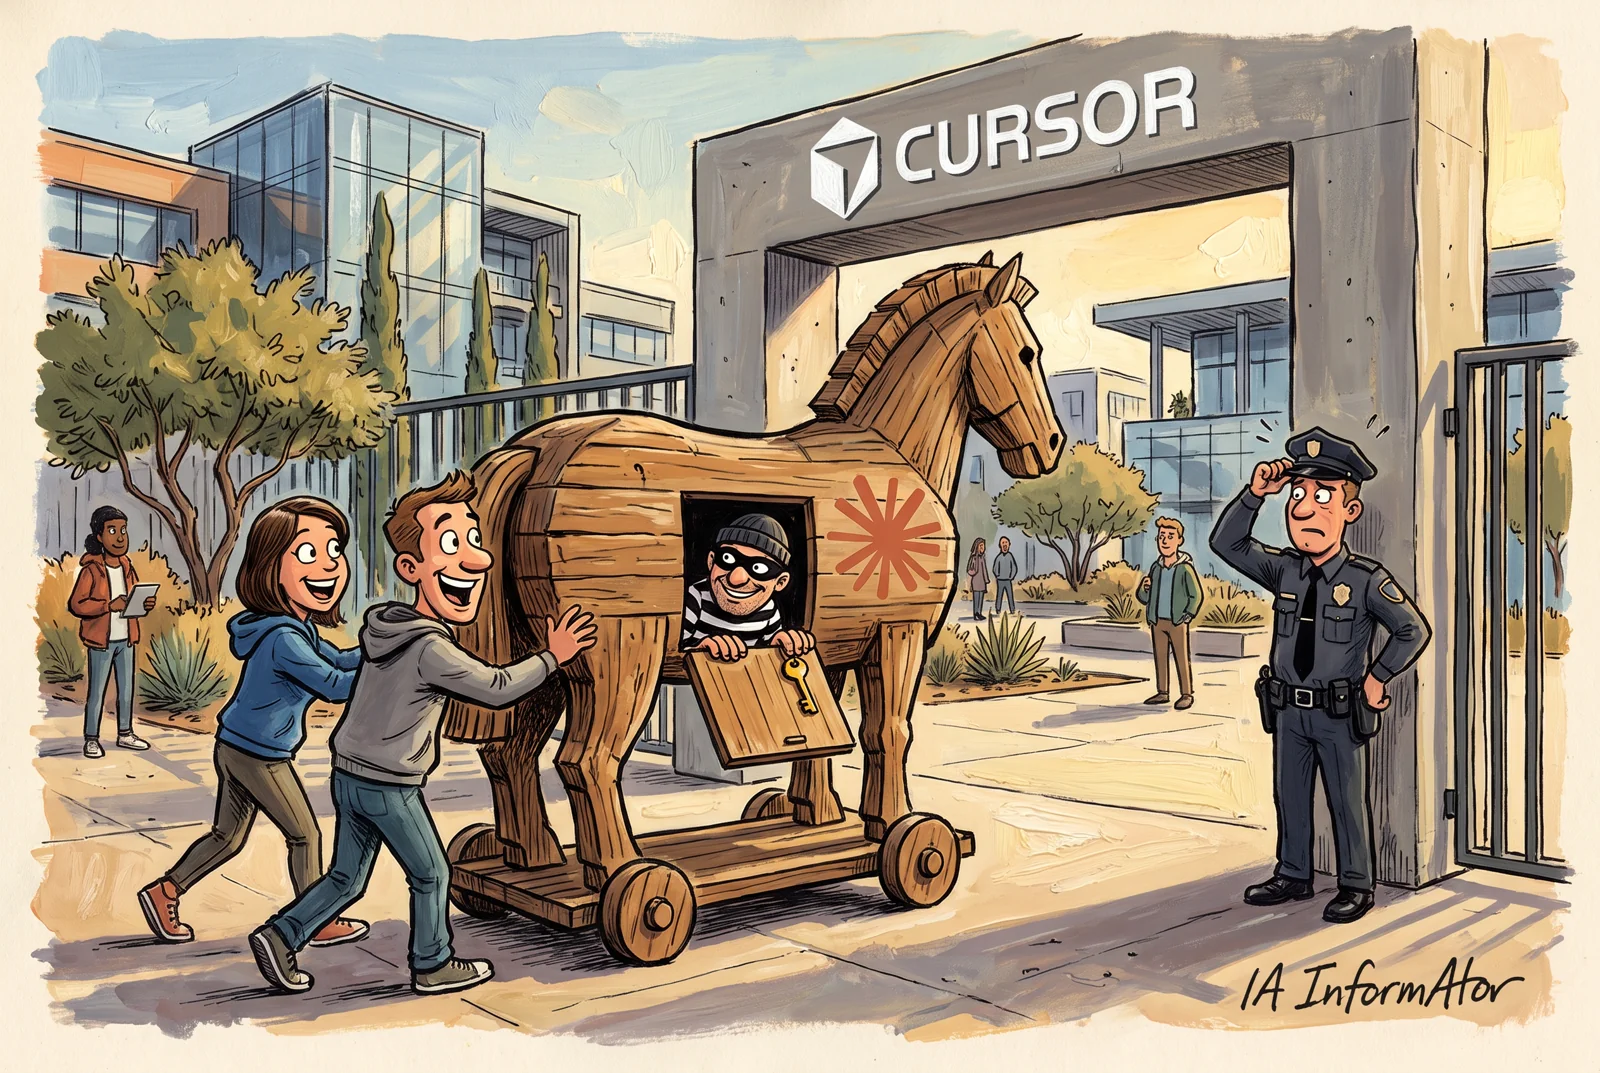
Durante unas once horas del 29 de octubre, dos versiones falsas de la extensión de Claude Code en el mercado de extensiones de Cursor recogían datos del equipo y dejaban instalada en él la clave de acceso remoto de un atacante. Según Cursor, errores del propio código malicioso y la falta de permisos de administrador impidieron casi siempre que el atacante entrara. Anthropic dice que esas versiones no son suyas, y ninguna de las dos empresas ha explicado cómo llegaron a la tienda.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Las versiones 2.1.312 y 2.1.313 de Anthropic.claude-code para Windows y macOS estuvieron en la tienda de Cursor durante unas once horas del 29 de octubre.
- Según Cursor, añadían la clave SSH del atacante y enviaban datos del equipo, pero el túnel para entrar fallaba salvo si Cursor se había abierto como administrador.
- Para saber si un equipo está afectado basta con buscar la clave svc-telemetry en el fichero authorized_keys; desinstalar la extensión puede no bastar.
- Wiz cuenta al menos nueve plataformas para desarrolladores de IA con incidentes en octubre, con causas distintas y un objetivo común: las claves de acceso a modelos.
- Según The Hacker News, un enlace compartido de ChatGPT podía ejecutar código de un atacante en la sesión de quien lo abría; OpenAI lo corrigió el 26 de octubre.
Once horas con una copia envenenada
Cursor, el editor de código con IA de Anysphere, empresa propiedad de SpaceX desde el 14 de agosto de 2026, se basa en VS Code, el editor de Microsoft, y tiene su propio mercado de extensiones. El 29 de octubre, entre las 10.27 y las 21.35 hora peninsular, ese mercado sirvió una versión manipulada de Claude Code, el agente de programación (coding agent) de Anthropic, la empresa que desarrolla Claude.
Según el aviso de seguridad de Cursor, las versiones afectadas son la 2.1.312 y la 2.1.313 de Anthropic.claude-code, para Windows y macOS. «Estas versiones maliciosas de la extensión no las desarrolló Anthropic», escribe la empresa, que asegura que no afecta a ninguna otra extensión ni a sus demás productos.
Cursor actualizó el aviso el 30 de octubre a las 19.30, hora peninsular, para aclarar qué versiones estaban afectadas y actualizar los indicadores. No da cifra de afectados; los «hasta 5.000» desarrolladores infectados de los que habla The Register, citando a voces del sector, no los ha confirmado nadie.
Una puerta trasera a medio montar
Según Cursor, la copia falsa intentaba instalar una puerta trasera persistente a través de SSH (Secure Shell), el protocolo con el que se administran ordenadores a distancia. Añadía una clave del atacante al fichero authorized_keys, donde el equipo guarda las claves autorizadas para entrar, e intentaba activar el servicio SSH local y abrir un túnel inverso hacia su servidor.
Para sobrevivir a los reinicios se instalaba como LaunchAgent en macOS y como tarea programada en Windows, y volvía a probar el túnel cada 60 segundos, más o menos.
El paso decisivo fallaba casi siempre. Activar el servicio SSH exige permisos de administrador, «que la extensión maliciosa no tiene en la mayoría de los equipos macOS y Windows», escribe Cursor, y errores del propio código lo hacían fracasar salvo si Cursor se había abierto como administrador. En esos equipos, según la empresa, el atacante no pudo entrar.
Lo demás sí ocurrió: la extensión dejó la clave, instaló la persistencia y envió los datos del equipo. Cursor trabajó con el proveedor de nube que alojaba el servidor del atacante para desconectarlo.
Lo que sí se llevó: la ficha del equipo
Según Cursor, la extensión enviaba el nombre del equipo y del usuario, el sistema operativo y la arquitectura, la ruta de la carpeta personal, los directorios de trabajo, el correo configurado en Git, la IP pública y los nombres de las variables de entorno. Los nombres, no sus valores.
Aun así, Cursor recomienda rotar, desde un sistema de confianza, las credenciales y sesiones accesibles desde los equipos afectados: que la recogida fuera limitada «no descarta un acceso posterior a credenciales a través de la puerta trasera».
Cómo saber si te ha tocado
Afecta a quien instaló o actualizó a la 2.1.312 o la 2.1.313 desde el mercado de Cursor, en macOS o Windows, en esas horas. La comprobación rápida que propone Cursor es buscar la clave del atacante, etiquetada svc-telemetry.
En macOS, en la terminal: grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted". Si responde «svc-telemetry key found», el equipo está afectado. Para Windows, el aviso trae la orden equivalente de PowerShell.
Si aparece, Cursor pide aislar el equipo, limpiarlo con sus scripts y valorar reinstalarlo. Desinstalar la extensión puede no bastar: quedan scripts de persistencia que siguen funcionando solos, como un LaunchAgent llamado com.apple.sysmond en macOS o una tarea programada llamada SysMon en Windows.
Anthropic: no fue en nuestros sistemas
Felix Rieseberg, del equipo técnico de Anthropic, salió al paso en X, según recoge The Register, diario digital británico de tecnología: «Estamos trabajando con Cursor en este incidente, pero no fue una intrusión en los sistemas de Anthropic ni en los portátiles de nuestros empleados. Un actor malicioso usó el acceso al mercado de Cursor para publicar una copia manipulada de la extensión de Claude Code, que nosotros no hicimos ni publicamos. Las versiones de nuestros canales oficiales no están afectadas, y esto solo afecta a los usuarios de Cursor».
Según The Register, lo detectó primero Phorion, un proveedor de detección y respuesta en endpoints (EDR, endpoint detection and response), y Cursor coincidió con su análisis en que el paquete tenía un fallo crítico.
Ninguna de las dos empresas ha explicado cómo llegó la copia al mercado oficial. Cursor dice que la retiró al detectarla, cerró todo el mercado «por precaución», comprobó que ninguna otra extensión estaba manipulada, rotó sus claves y lo reabrió.
Octubre negro: al menos nueve plataformas en un mes
| Plataforma | Aviso | Causa que declara |
|---|---|---|
| Fireworks AI | 6-10 | Acceso a credenciales; indicios de enjambre de agentes |
| Andromeda | 9-10 | «Ataque a toda la industria» |
| Zeabur | 14-10 | Acceso a credenciales; la empresa cierra |
| Lightning AI | 15-10 | Acceso a credenciales |
| OpenCode | 16-17-10 | Un sistema heredado; intento de destilación; enjambre de agentes |
| Railway | 20-10 | Cree que fue una escalada de privilegios en su infraestructura de compilación |
| Warp | 23-10 | Apunta a una dependencia de un proveedor externo; enjambre de agentes |
| CommandCode | 28-10 | Intento de destilación |
| Northflank | 30-10 | Sin causa detallada en el análisis de Wiz |
El de Cursor no es un caso aislado. Wiz, empresa de seguridad en la nube propiedad de Google desde marzo de 2026, publicó el 30 de octubre su análisis «Octubre negro»: al menos nueve plataformas para desarrolladores de IA han comunicado incidentes este mes.
Las causas que declaran no coinciden, y Wiz lo dice sin rodeos: «no hay una sola vulnerabilidad ni dependencia que una estos ataques». Lo que comparten es el objetivo: según Wiz, todos los informes públicos describen ataques dirigidos a las variables de entorno guardadas, sobre todo las que dan acceso a modelos de IA.
Tres plataformas hablan de indicios de un ataque de «enjambre de agentes» (agent swarm), y dos, de un intento de destilación. Zeabur, una plataforma de despliegue, cerrará por el incidente.
Dos claves robadas, un atracón de Claude
| Caso | Horas | Llamadas a Bedrock | Con éxito | Modelos más usados |
|---|---|---|---|---|
| A | 30 | Unas 800.000 | Cerca del 90 % | Opus, tres cuartas partes: Opus 5 (36 %), Opus 5.5 (22 %) y Opus 4.8 (10 %) |
| B | 13 | Unos 1,7 millones | Más de 1 millón | Opus 5.5, Sonnet 4.5 y Opus 5, tres cuartas partes |
Wiz dice haber visto el paso siguiente: claves de empresas robadas en una de esas brechas y usadas en Amazon Bedrock, el servicio de Amazon Web Services para usar por API modelos de varias empresas, Claude incluido. En sus dos casos, el primer uso llegó en menos de 30 minutos tras el robo: una llamada de prueba que pidió Claude Fable 5.1, falló y pasó a Opus 5.5, que sí respondió.
Días después llegó el atracón. Según Wiz, los dos casos suman probablemente más de 100.000 dólares a precio de lista, con un perfil que «se parece al tráfico revendido de agentes de programación». Wiz encontró esas claves en manos de webs que revenden acceso barato a modelos y que las probaron, aunque no puede demostrar que estén detrás del robo ni del atracón.
Un enlace de ChatGPT podía abrir tus chats privados
Según The Hacker News, web de noticias de ciberseguridad, la empresa de seguridad Parameter demostró que un enlace compartido de ChatGPT preparado por un atacante podía ejecutar su código en la sesión de quien lo abriera y leer sus conversaciones privadas.
Parameter avisó el 18 de octubre por el programa de recompensas por fallos de OpenAI, que lo corrigió ocho días después y lo clasificó como P1, su categoría más grave.
Conclusión
La tienda de Cursor, las nueve plataformas de Wiz y el enlace de ChatGPT apuntan a lo mismo: las herramientas para programar con IA y las claves de acceso a los modelos ya son un objetivo en sí. Cursor y Anthropic aún tienen que explicar cuántos instalaron la copia y cómo llegó a una tienda oficial.
Fuentes primarias
- Cursor — Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace (29-10-2026) ↗
- Wiz — "Black October" for AI Developer Platforms (30-10-2026) ↗
- The Register — Anthropic: That Claude Code extension compromise… couldn't be us (30-10-2026) ↗
- The Hacker News — A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats (31-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios