Investigación
AlphaProof Code: la seguridad de Signal, demostrada instrucción a instrucción
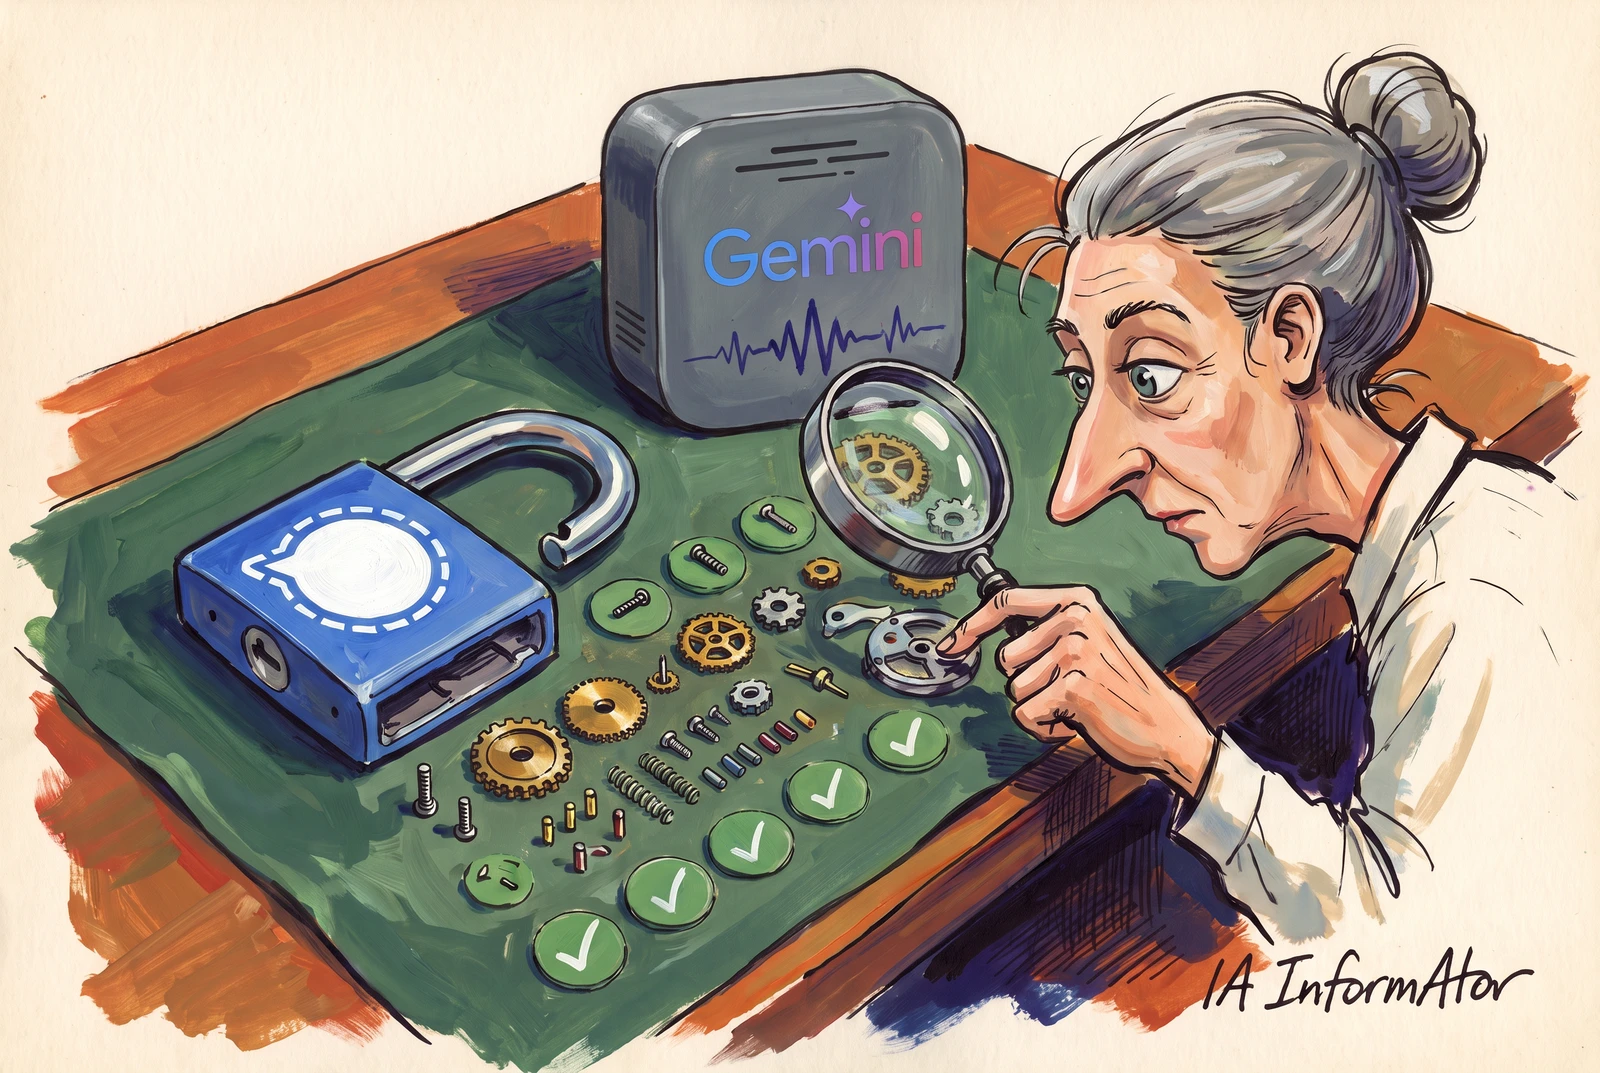
Google DeepMind, el laboratorio de IA de Google, ha usado agentes de IA para demostrar matemáticamente que el código compilado de la biblioteca de cifrado de Signal cumple sus propiedades de seguridad clave. Según el laboratorio, ninguna implementación de un protocolo tan extendido había superado antes una verificación formal. La demostración tiene límites: da por buena la criptografía de base y deja fuera, por ejemplo, los ataques por canal lateral.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Google DeepMind presentó AlphaProof Code el 10 de noviembre de 2026 y lo usó con libsignal, la biblioteca de cifrado de Signal.
- Según DeepMind, es la primera verificación formal de la implementación de un protocolo tan desplegado, con IA o sin ella; no hay evaluación independiente.
- Según el artículo técnico de Google DeepMind, agentes con Gemini 4 Carbon escribieron unos 6,5 millones de líneas de demostración en cuatro semanas.
- Lo verificado es un ejecutable para Linux en procesadores AArch64, no la app tal como corre en cada móvil.
Una demostración matemática, no una batería de pruebas
Google DeepMind presentó el 10 de noviembre AlphaProof Code, un marco de trabajo con agentes de IA (AI agents) para la verificación formal de software. Según la nota del laboratorio, firmada por Pushmeet Kohli y Swarat Chaudhuri, lo usó para demostrar propiedades de seguridad clave del código real del protocolo de Signal.
Signal es la app de mensajería cifrada que mantiene la Signal Technology Foundation, una fundación estadounidense sin ánimo de lucro creada en 2018, en cuyo patronato está Brian Acton, cofundador de WhatsApp.
Según DeepMind, es la primera vez que la implementación de un protocolo así se verifica formalmente por cualquier método, con IA o sin ella. Según su artículo técnico, los trabajos anteriores sobre Signal analizaban modelos abstractos, versiones reescritas o propiedades más estrechas.
Las personas eligen qué demostrar y los agentes lo demuestran
| Sistema | Esfuerzo |
|---|---|
| Micronúcleo seL4 | 20 años-persona |
| Compilador de C CompCert | 6 años-persona |
| libsignal con AlphaProof Code | 5 personas durante 4 semanas |
Según DeepMind, las personas deciden qué demostrar y aprueban las especificaciones, y los agentes de IA (AI agents) hacen las demostraciones. Las especificaciones, según el artículo técnico, salieron de un trabajo de ida y vuelta con agentes basados en Gemini 4 Carbon, de Google, y Claude Opus 5.5, de Anthropic.
Las demostraciones las escribieron por completo equipos de agentes con Gemini 4 Carbon: según el artículo, ningún autor escribió código de las demostraciones. Un agente «guardián» solo aceptaba una prueba que el núcleo de Lean hubiera comprobado.
Según DeepMind, los agentes marcaron para revisión humana solo el 1 % del código y el resto lo comprobó Lean. El artículo compara el esfuerzo con otras verificaciones, con una advertencia: aquellos sistemas se escribieron para ser verificados, y libsignal no.
La demostración llega hasta el código máquina
| Concepto | Cifra |
|---|---|
| Líneas de demostración en Lean | 6,5 millones |
| Líneas de especificación de confianza | 18.000 |
| Líneas de semántica de AArch64 | 8.000 |
| Instrucciones de código máquina verificadas | 140.000 |
| Tamaño del código de libsignal verificado | 560 KB |
| Agentes por equipo | 40-80 |
| Duración de cada campaña de agentes | 24-72 horas |
Según el artículo técnico, lo verificado es libsignal-cli, un ejecutable para Linux en procesadores AArch64, la arquitectura ARM de 64 bits, compilado con el compilador estándar de Rust a partir de libsignal v0.105.4 sin modificar.
Los teoremas se enuncian sobre el código máquina, así que no hace falta fiarse del compilador: un fallo suyo haría fallar la prueba. Cubren PQXDH, un intercambio inicial de claves con criptografía poscuántica (PQC, post-quantum cryptography), y el Triple Ratchet, y demuestran el secreto hacia adelante (forward secrecy), la seguridad después de que se filtre una clave (post-compromise security) y la confidencialidad y autenticidad de los mensajes.
Según el artículo, las apps de Signal para Android e iOS ejecutan el mismo código Rust, así que los teoremas se trasladan a los móviles siempre que la compilación, el enlazado y el sistema operativo no alteren el comportamiento del protocolo.
Dos fallos antiguos, cazados de nuevo
Los investigadores reintrodujeron en una copia aislada dos fallos reales de libsignal ya corregidos, que habían descubierto Cheval, Jacomme y Richards. Según DeepMind, en los dos casos el sistema produjo una demostración, comprobada por Lean, de que esa versión era insegura.
Según el artículo técnico, en uno, al descifrar un mensaje con una sesión archivada, la nueva sesión guardaba una copia de la clave secreta firmada; en el otro, el receptor no comprobaba la clave base del emisor. De paso, los autores dicen haber catalogado 15 huecos o errores en un análisis académico anterior de una parte del protocolo.
Lo que la demostración no cubre
Según el artículo técnico, la prueba simbólica supone una criptografía perfecta, las primitivas criptográficas se especifican por contrato y los canales laterales (side channels) quedan fuera. La parte computacional no da garantías frente a un adversario cuántico.
El escenario, además, es más estrecho que el real: un dispositivo por persona, claves de identidad ya fijadas y conversaciones de solo dos partes. Google, por su parte, usa una variante del protocolo en Google Messages, y las demostraciones las escribió su propio modelo.
La única voz externa es la de Signal, cuyo código sale aprobado. Según la nota de DeepMind, Ehren Kret, director técnico (CTO) de Signal, afirma que usar agentes de IA para traducir automáticamente el código real en teoremas válidos de Lean «es un gran avance». A 11 de noviembre, Signal no había publicado nada propio sobre el trabajo.
Conclusión
Según los autores, cuando las demostraciones salen baratas lo difícil pasa a ser decidir qué demostrar, y la mayor parte del esfuerzo se fue en las especificaciones. Google DeepMind publica sus artefactos de verificación en GitHub y dice que el trabajo sienta las bases para asegurar otros sistemas, del firmware de dispositivos médicos al software de la red eléctrica.
Fuentes primarias
- Google DeepMind — Introducing AlphaProof Code: a breakthrough in verifying complex software at depth (10-11-2026) ↗
- Google DeepMind — AlphaProof Code: Verifying Signal's Security at the Machine-Code Level (10-11-2026) ↗
- Signal Technology Foundation — Signal Technology Foundation (consultada el 11-11-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios