Recerca
AlphaProof Code: la seguretat de Signal, demostrada instrucció a instrucció
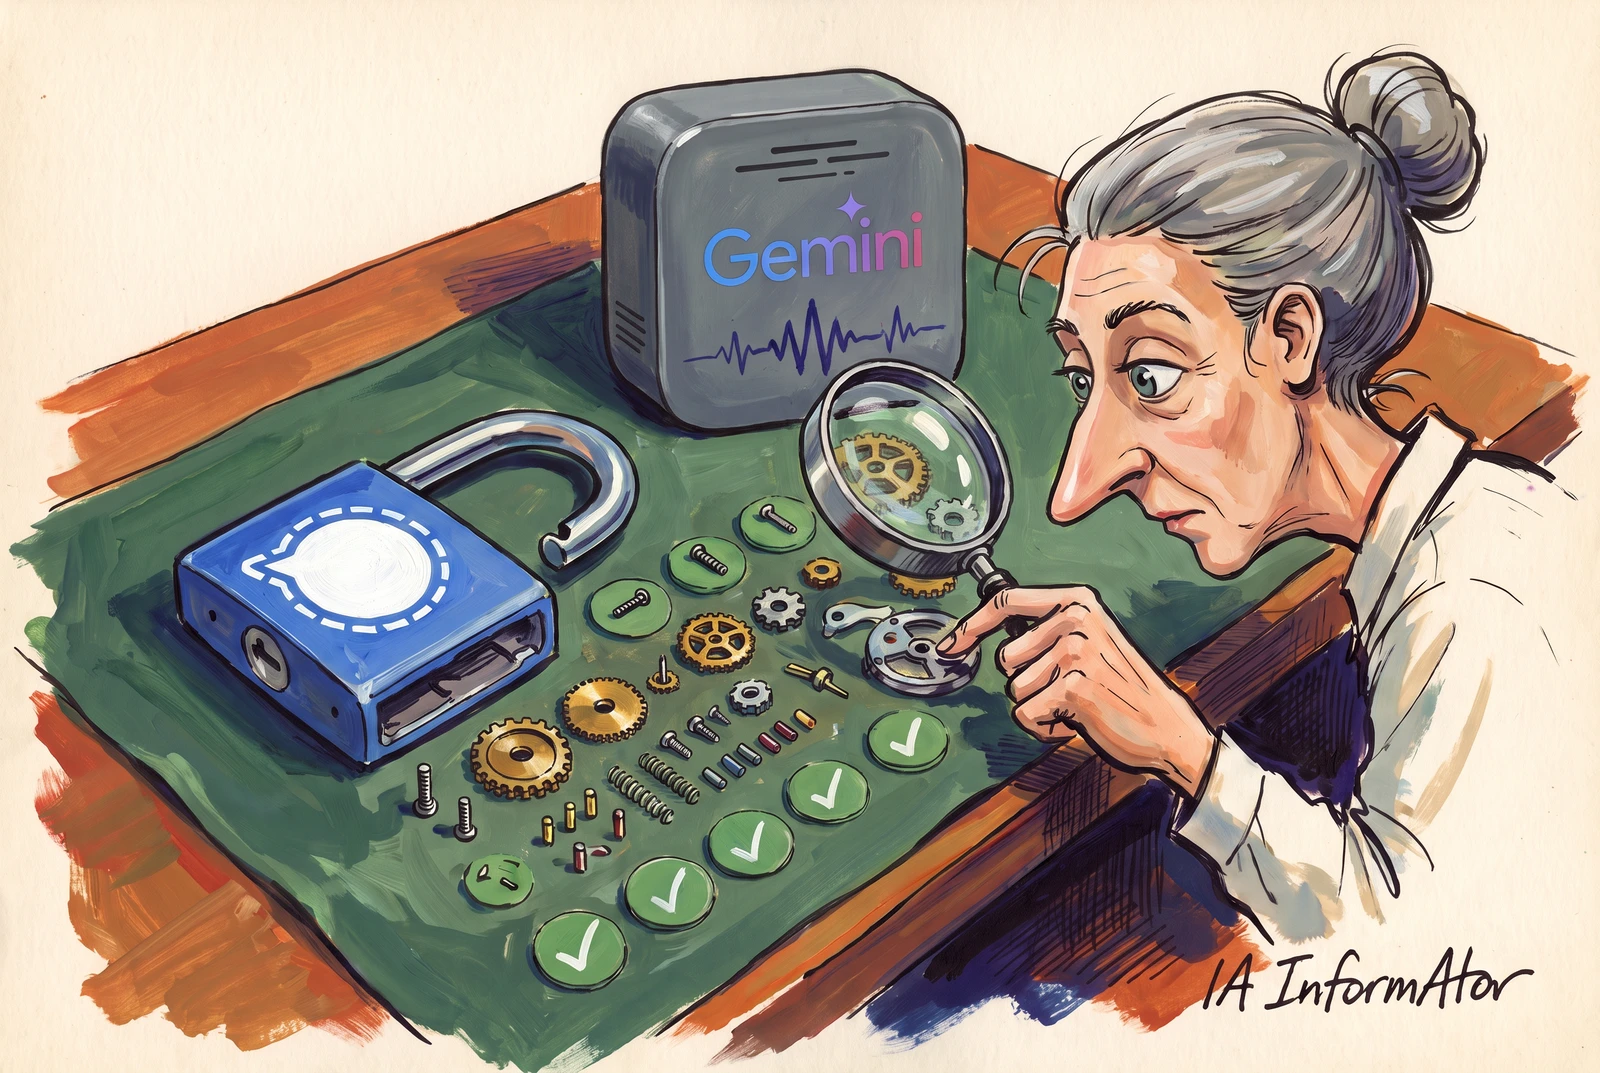
Google DeepMind, el laboratori d'IA de Google, ha fet servir agents d'IA per demostrar matemàticament que el codi compilat de la biblioteca de xifratge de Signal compleix les seves propietats de seguretat clau. Segons el laboratori, cap implementació d'un protocol tan estès no havia superat mai una verificació formal. La demostració té límits: dona per bona la criptografia de base i deixa fora, per exemple, els atacs de canal lateral.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Google DeepMind va presentar AlphaProof Code el 10 de novembre de 2026 i el va aplicar a libsignal, la biblioteca de xifratge de Signal.
- Segons DeepMind, és la primera verificació formal de la implementació d'un protocol tan desplegat, amb IA o sense; no hi ha cap avaluació independent.
- Segons l'article tècnic de Google DeepMind, agents amb Gemini 4 Carbon van escriure uns 6,5 milions de línies de demostració en quatre setmanes.
- El que s'ha verificat és un executable per a Linux en processadors AArch64, no l'aplicació tal com funciona a cada mòbil.
Una demostració matemàtica, no una bateria de proves
Google DeepMind va presentar el 10 de novembre AlphaProof Code, un marc de treball amb agents d'IA (AI agents) per a la verificació formal de programari. Segons la nota del laboratori, signada per Pushmeet Kohli i Swarat Chaudhuri, el va fer servir per demostrar propietats de seguretat clau del codi real del protocol de Signal.
Signal és l'aplicació de missatgeria xifrada que manté la Signal Technology Foundation, una fundació estatunidenca sense ànim de lucre creada el 2018, amb Brian Acton, cofundador de WhatsApp, al patronat.
Segons DeepMind, és la primera vegada que la implementació d'un protocol així es verifica formalment per qualsevol mètode, amb IA o sense. Segons el seu article tècnic, els treballs anteriors sobre Signal analitzaven models abstractes, versions reescrites o propietats més restringides.
Les persones trien què cal demostrar i els agents ho demostren
| Sistema | Esforç |
|---|---|
| Micronucli seL4 | 20 anys-persona |
| Compilador de C CompCert | 6 anys-persona |
| libsignal amb AlphaProof Code | 5 persones durant 4 setmanes |
Segons DeepMind, les persones decideixen què cal demostrar i aproven les especificacions, i els agents d'IA (AI agents) fan les demostracions. Les especificacions, segons l'article tècnic, van sortir d'un treball d'anada i tornada amb agents basats en Gemini 4 Carbon, de Google, i Claude Opus 5.5, d'Anthropic.
Les demostracions les van escriure íntegrament equips d'agents amb Gemini 4 Carbon: segons l'article, cap autor no va escriure codi de les demostracions. Un agent «guardià» només acceptava una prova que el nucli de Lean hagués comprovat.
Segons DeepMind, els agents van marcar per a revisió humana només l'1 % del codi i la resta la va comprovar Lean. L'article compara l'esforç amb altres verificacions, amb una advertència: aquells sistemes es van escriure per ser verificats, i libsignal no.
La demostració arriba fins al codi màquina
| Concepte | Xifra |
|---|---|
| Línies de demostració en Lean | 6,5 milions |
| Línies d'especificació de confiança | 18.000 |
| Línies de semàntica d'AArch64 | 8.000 |
| Instruccions de codi màquina verificades | 140.000 |
| Mida del codi de libsignal verificat | 560 KB |
| Agents per equip | 40-80 |
| Durada de cada campanya d'agents | 24-72 hores |
Segons l'article tècnic, el que s'ha verificat és libsignal-cli, un executable per a Linux en processadors AArch64, l'arquitectura ARM de 64 bits, compilat amb el compilador estàndard de Rust a partir de libsignal v0.105.4 sense modificar.
Els teoremes s'enuncien sobre el codi màquina, de manera que no cal refiar-se del compilador: un error seu faria fallar la prova. Cobreixen PQXDH, un intercanvi inicial de claus amb criptografia postquàntica (PQC, post-quantum cryptography), i el Triple Ratchet, i demostren el secret cap endavant (forward secrecy), la seguretat després que es filtri una clau (post-compromise security) i la confidencialitat i l'autenticitat dels missatges.
Segons l'article, les aplicacions de Signal per a Android i iOS executen el mateix codi Rust, de manera que els teoremes es traslladen als mòbils sempre que la compilació, l'enllaçament i el sistema operatiu no alterin el comportament del protocol.
Dos errors antics, caçats de nou
Els investigadors van reintroduir en una còpia aïllada dos errors reals de libsignal ja corregits, que havien descobert Cheval, Jacomme i Richards. Segons DeepMind, en tots dos casos el sistema va produir una demostració, comprovada per Lean, que aquella versió era insegura.
Segons l'article tècnic, en un d'ells, quan es desxifrava un missatge amb una sessió arxivada, la sessió nova desava una còpia de la clau secreta signada; en l'altre, el receptor no comprovava la clau base de l'emissor. De passada, els autors diuen que han catalogat 15 buits o errors en una anàlisi acadèmica anterior d'una part del protocol.
El que la demostració no cobreix
Segons l'article tècnic, la prova simbòlica suposa una criptografia perfecta, les primitives criptogràfiques s'especifiquen per contracte i els canals laterals (side channels) queden fora. La part computacional no dona garanties davant d'un adversari quàntic.
L'escenari, a més, és més limitat que el real: un dispositiu per persona, claus d'identitat ja fixades i converses de només dues parts. Google, per la seva banda, fa servir una variant del protocol a Google Messages, i les demostracions les va escriure el seu propi model.
L'única veu externa és la de Signal, el codi de la qual surt aprovat. Segons la nota de DeepMind, Ehren Kret, director tècnic (CTO) de Signal, afirma que fer servir agents d'IA per traduir automàticament el codi real en teoremes vàlids de Lean «és un gran avenç». A 11 de novembre, Signal no havia publicat res pel seu compte sobre el treball.
Conclusió
Segons els autors, quan les demostracions surten barates, el difícil passa a ser decidir què cal demostrar, i la major part de l'esforç se'n va anar a les especificacions. Google DeepMind publica els seus artefactes de verificació a GitHub i diu que el treball posa les bases per protegir altres sistemes, des del firmware dels dispositius mèdics fins al programari de la xarxa elèctrica.
Fonts primàries
- Google DeepMind — Introducing AlphaProof Code: a breakthrough in verifying complex software at depth (10-11-2026) ↗
- Google DeepMind — AlphaProof Code: Verifying Signal's Security at the Machine-Code Level (10-11-2026) ↗
- Signal Technology Foundation — Signal Technology Foundation (consultada el 11-11-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris