Ciberseguridad
Anthropic: 30 días para arreglar un fallo grave, no 90
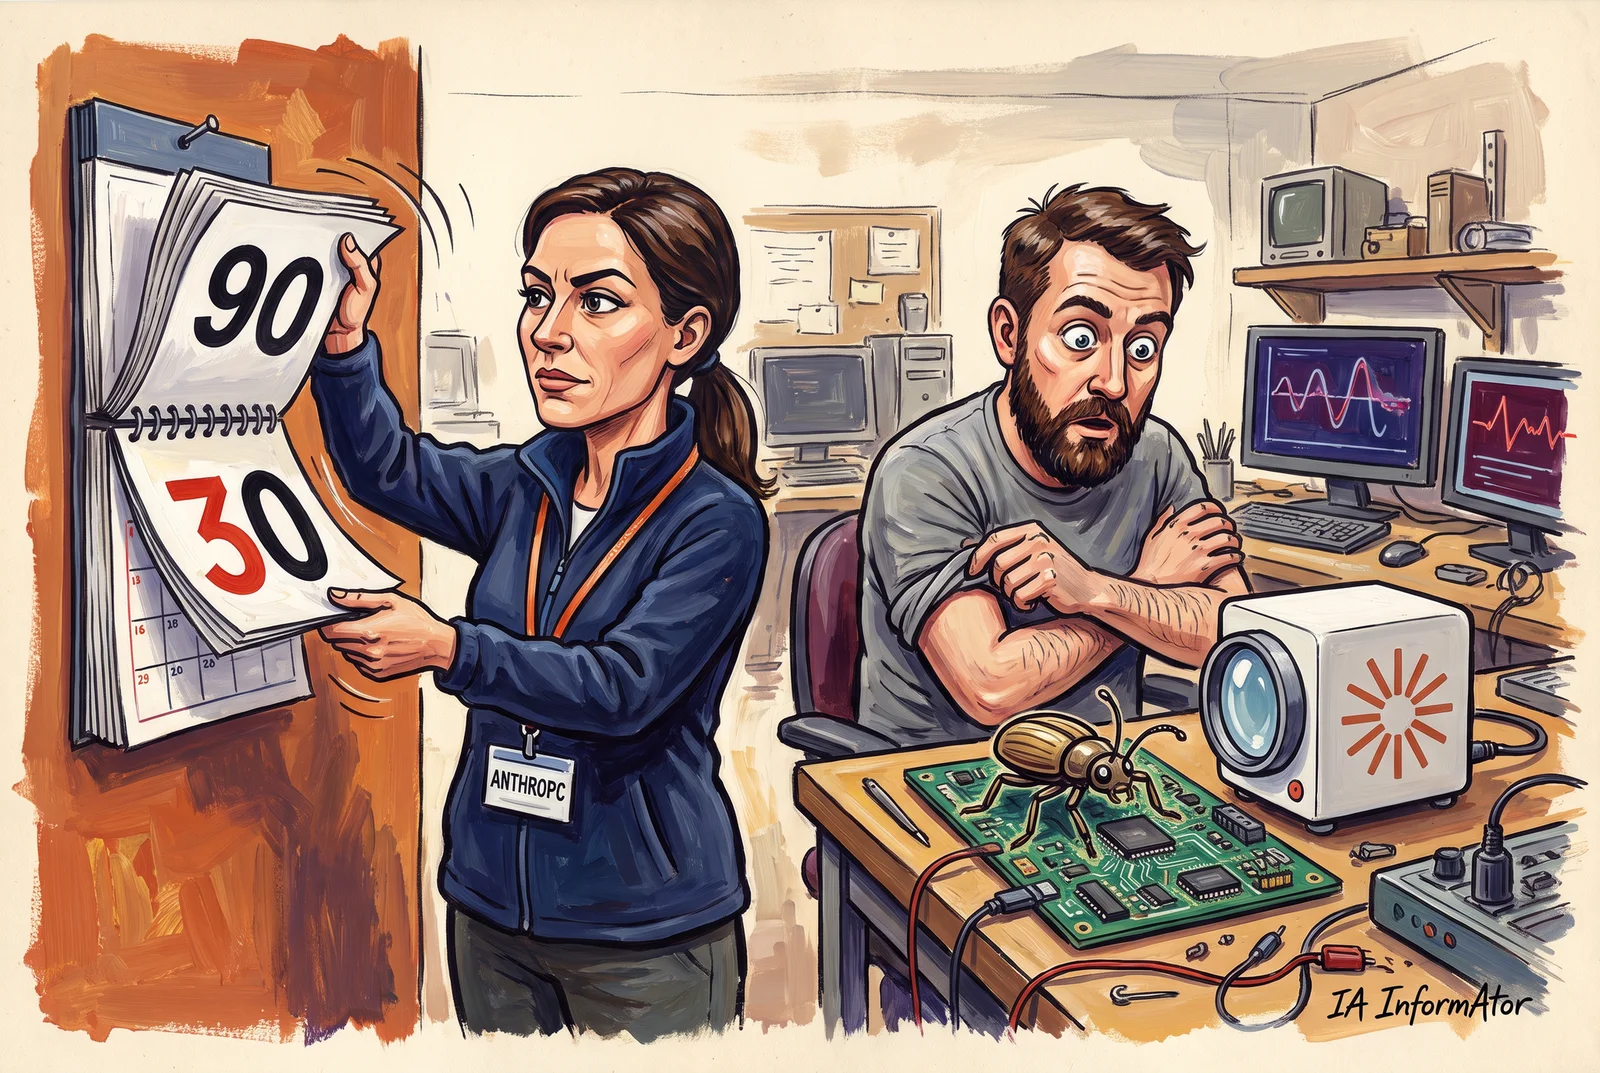
Anthropic, la empresa estadounidense que desarrolla Claude, dará desde el 1 de enero de 2027 solo 30 días, y no 90, a los responsables de un programa para corregir un fallo grave antes de hacerlo público. Lo anuncia en su política de divulgación coordinada de vulnerabilidades y, según su nota, lo hace porque los modelos de IA encuentran fallos cada vez más deprisa.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Anthropic acortará a 30 días el plazo para hacer públicos los fallos de gravedad alta o crítica que notifique a partir del 1 de enero de 2027.
- Según Anthropic, cada vez más fallos se redescubren: es cada vez más probable que lo que encuentra un modelo de IA lo encuentre también otro.
- Los fallos graves que Anthropic notificó hace tiempo y ya están fuera de plazo tendrán 30 días más.
De 90 a 30 días
| Plazo | Hasta ahora | Desde el 1 de enero de 2027 |
|---|---|---|
| Hacer público un fallo de gravedad alta o crítica | 90 días | 30 días |
| Hacer público el resto de fallos | 90 días | 45 días |
| Avisar a un coordinador externo si el responsable no contesta | 30 días | 15 días |
| Publicar los detalles técnicos completos una vez disponible la corrección | 45 días | 30 días |
| Fallos que ya se están aprovechando | 7 días | 7 días (sin cambios) |
Anthropic, que se define como una corporación de beneficio público (PBC, public benefit corporation), anunció el 16 de noviembre que acorta los plazos de la política que aplica a los fallos que descubre con Claude en programas de código abierto y en otros que está autorizada a analizar.
Hasta ahora seguía lo que esa política llama «el estándar del sector» de 90 días. Desde el 1 de enero de 2027 los acorta para todos los fallos, y más para los de gravedad alta o crítica. Recorta también el plazo para acudir a un coordinador externo si el responsable no contesta y la espera para dar los detalles técnicos tras la corrección. La tabla recoge los cinco.
Las reglas nuevas valdrán para los fallos que notifique desde esa fecha; los avisos en curso conservarán sus plazos. «El resto de nuestra política sigue igual», dice la nota, y eso incluye los siete días para los fallos que ya se están aprovechando.
Lo que encuentra un modelo lo encuentra otro
Según la nota, «en los últimos meses, los modelos frontier han mejorado mucho a la hora de descubrir vulnerabilidades». Anthropic cree que eso ayudará a los defensores a corregir fallos «más rápido que nunca», pero que la rapidez con que mejora la IA le ha hecho repensar cómo los divulga.
Explica que muchas normas de divulgación, incluida la suya, daban por hecho dos cosas: que las correcciones avanzaban «a velocidad humana» y que era improbable que otro descubriera el mismo fallo por su cuenta. «Ninguna de las dos suposiciones se sostiene hoy», escribe. Los modelos ya ayudan a preparar correcciones y, según Anthropic, «un fallo que puede encontrar un modelo es cada vez más probable que lo encuentre otro». Dice ver más redescubrimientos, aunque no da cifras.
De ahí la frase que resume el cambio: «Un plazo de 90 días tenía sentido cuando cabía esperar que una vulnerabilidad se mantuviera en privado durante meses. Ya no creemos que pueda».
Menos espera después del parche
Contar que existe un fallo no es contar cómo aprovecharlo. Anthropic espera un tiempo tras el parche antes de publicar los detalles técnicos completos para que, según su política, quienes usan el programa puedan instalarlo antes. Ese margen también se acorta.
Y si el responsable no contesta al primer aviso, acudirá antes a un coordinador externo de vulnerabilidades, que la nota no identifica.
Excepciones y fallos fuera de plazo
La nota admite que algunos fallos no se arreglan deprisa: los de programas difíciles de desplegar, como los de infraestructuras críticas, y los que obligan a cambiar una especificación técnica. En esos casos, dice, pactará con el fabricante un calendario.
La política nueva tampoco se aplicará a los hallazgos de IA que no haya revisado una persona, como los de OSS Scanner, un servicio gratuito de Anthropic que revisa periódicamente con sus modelos más potentes el código de proyectos críticos de código abierto.
Queda el atraso: fallos de gravedad alta o crítica avisados hace más de 90 días que ya superan el plazo actual y siguen sin publicarse. Anthropic no dice cuántos. Avisa a sus responsables de que tienen 30 días más, tras los cuales publicará esos informes en su panel conforme a la política nueva.
Más presión para quien mantiene el código
«Reconocemos que unos plazos más cortos pueden poner más presión sobre quienes mantienen el software», admite la nota. Para aliviarla, Anthropic seguirá acompañando cada aviso de indicaciones prácticas y, cuando pueda, de un parche o una mitigación, y pactará un ritmo asumible con cada proyecto antes de enviarle muchos fallos a la vez.
Además de OSS Scanner, ofrece el Claude for Open Source Program, seis meses gratis de Claude Ultra, su plan de pago, para responsables y colaboradores de código abierto que cumplan los requisitos; y el Cyber Verification Program, que adapta las salvaguardas de Claude al trabajo defensivo de los profesionales de la seguridad.
Project Zero también acorta sus plazos
| Quién | Plazo actual | Siguiente paso | Después |
|---|---|---|---|
| Anthropic | 90 días | 30 días (gravedad alta o crítica), desde el 1-1-2027 | — |
| Google Project Zero | 90 días | 60 días, desde el 2-2-2027 | 30 días, desde el 3-1-2028 |
Project Zero, el equipo de Google que busca vulnerabilidades de día cero (zero-day) para que se corrijan, aplica hoy una política que llama «Full 90»: el fabricante tiene 90 días desde el aviso y ese día se publican los detalles, haya corrección o no. Ya ha fijado dos recortes, previstos para 2027 y 2028.
Si se cumplen los dos calendarios, Anthropic aplicará 30 días a los fallos graves un año antes de que Project Zero prevea llegar a ese plazo. No son políticas idénticas: Project Zero da el mismo plazo a todos los fallos que notifica.
Conclusión
La idea de fondo es que un fallo ya no puede darse por privado durante meses, porque otro modelo puede encontrarlo. Desde el 1 de enero de 2027, quien mantenga un programa en el que Anthropic encuentre un fallo grave tendrá 30 días para corregirlo. La nota no dice cuántos proyectos tendrán que darse prisa.
Fuentes primarias
- Anthropic — Updating our coordinated vulnerability disclosure policy timelines (16-11-2026) ↗
- Anthropic — Coordinated vulnerability disclosure for Claude-discovered vulnerabilities (consultada el 17-11-2026) ↗
- Google Project Zero — Vulnerability Disclosure Policy (consultada el 17-11-2026) ↗
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (16-11-2026) ↗
- AI Informator — Divulgación coordinada: por qué el parche llega antes que la noticia (22-10-2026) ↗
- AI Informator — El Claude que no se vende ya fuerza Chrome con un clic (28-10-2026) ↗
- AI Informator — Otras noticias (11-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios