Ciberseguretat
Anthropic: 30 dies per arreglar un error greu, no 90
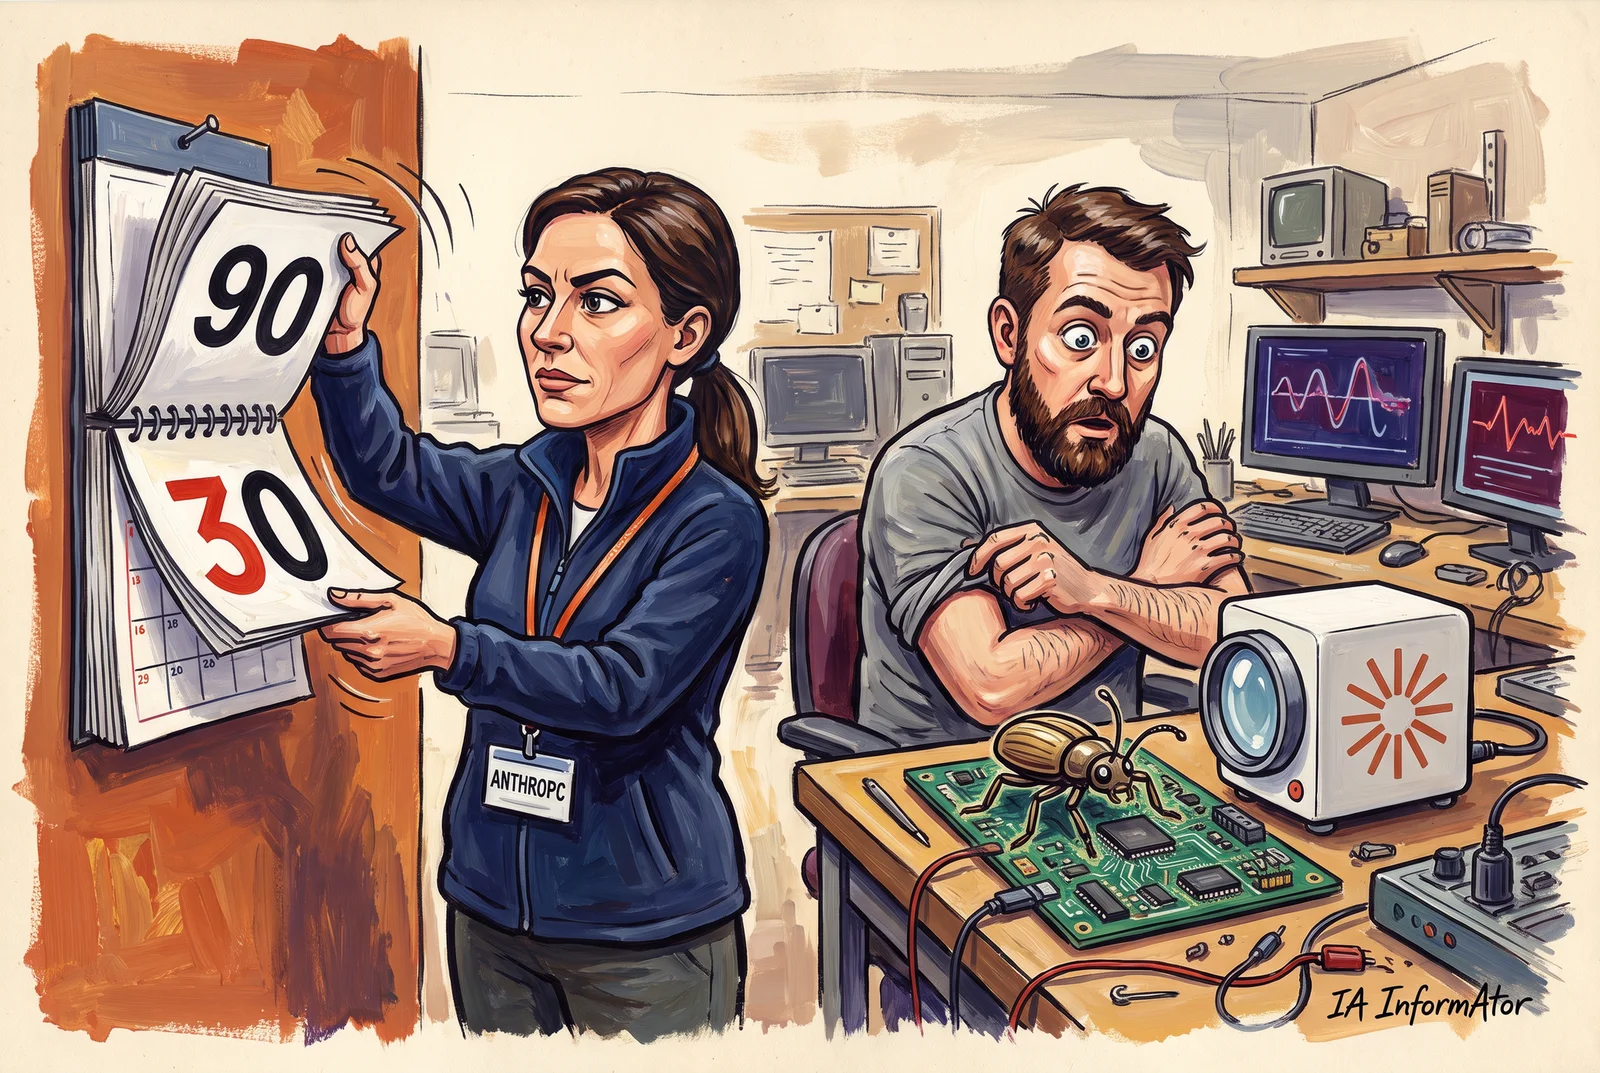
Anthropic, l'empresa nord-americana que desenvolupa Claude, donarà a partir de l'1 de gener del 2027 només 30 dies, i no 90, als responsables d'un programa per corregir un error greu abans de fer-lo públic. Ho anuncia en la seva política de divulgació coordinada de vulnerabilitats i, segons la nota, ho fa perquè els models d'IA troben errors cada vegada més de pressa.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Anthropic escurçarà a 30 dies el termini per fer públics els errors de gravetat alta o crítica que notifiqui a partir de l'1 de gener del 2027.
- Segons Anthropic, cada vegada es redescobreixen més errors: és cada vegada més probable que el que troba un model d'IA també ho trobi un altre.
- Els errors greus que Anthropic va notificar fa temps i que ja són fora de termini tindran 30 dies més.
De 90 a 30 dies
| Termini | Fins ara | Des de l'1 de gener del 2027 |
|---|---|---|
| Fer públic un error de gravetat alta o crítica | 90 dies | 30 dies |
| Fer públics la resta d'errors | 90 dies | 45 dies |
| Avisar un coordinador extern si el responsable no contesta | 30 dies | 15 dies |
| Publicar els detalls tècnics complets un cop disponible la correcció | 45 dies | 30 dies |
| Errors que ja s'estan aprofitant | 7 dies | 7 dies (sense canvis) |
Anthropic, que es defineix com una corporació de benefici públic (PBC, public benefit corporation), va anunciar el 16 de novembre que escurça els terminis de la política que aplica als errors que descobreix amb Claude en programes de codi obert i en altres que està autoritzada a analitzar.
Fins ara seguia el que aquesta política anomena «l'estàndard del sector» de 90 dies. Des de l'1 de gener del 2027 els escurça per a tots els errors, i encara més per als de gravetat alta o crítica. També retalla el termini per recórrer a un coordinador extern si el responsable no contesta i l'espera per donar els detalls tècnics després de la correcció. La taula recull tots cinc terminis.
Les noves regles valdran per als errors que notifiqui des d'aquesta data; els avisos en curs conservaran els seus terminis. «La resta de la nostra política continua igual», diu la nota, i això inclou els set dies per als errors que ja s'estan aprofitant.
El que troba un model ho troba un altre
Segons la nota, «en els últims mesos, els models frontier han millorat molt a l'hora de descobrir vulnerabilitats». Anthropic creu que això ajudarà els defensors a corregir errors «més de pressa que mai», però que la velocitat amb què millora la IA li ha fet replantejar com els divulga.
Explica que moltes normes de divulgació, incloent-hi la seva, donaven per fetes dues coses: que les correccions avançaven «a velocitat humana» i que era improbable que algú altre descobrís el mateix error pel seu compte. «Cap de les dues suposicions no se sosté avui», escriu. Els models ja ajuden a preparar correccions i, segons Anthropic, «és cada vegada més probable que un error que pot trobar un model el trobi un altre». Diu que veu més redescobriments, tot i que no en dona xifres.
D'aquí ve la frase que resumeix el canvi: «Un termini de 90 dies tenia sentit quan es podia esperar que una vulnerabilitat es mantingués en privat durant mesos. Ja no creiem que pugui».
Menys espera després del pedaç
Explicar que hi ha un error no és explicar com aprofitar-lo. Anthropic espera un temps després del pedaç abans de publicar els detalls tècnics complets perquè, segons la seva política, els qui fan servir el programa el puguin instal·lar abans. Aquest marge també s'escurça.
I si el responsable no respon al primer avís, recorrerà abans a un coordinador extern de vulnerabilitats, que la nota no identifica.
Excepcions i errors fora de termini
La nota admet que alguns errors no s'arreglen de pressa: els de programes difícils de desplegar, com els d'infraestructures crítiques, i els que obliguen a canviar una especificació tècnica. En aquests casos, diu, pactarà un calendari amb el fabricant.
La nova política tampoc no s'aplicarà a les troballes d'IA que no hagi revisat una persona, com les d'OSS Scanner, un servei gratuït d'Anthropic que revisa periòdicament amb els seus models més potents el codi de projectes crítics de codi obert.
Queda el retard acumulat: errors de gravetat alta o crítica avisats fa més de 90 dies que ja superen el termini actual i encara no s'han publicat. Anthropic no diu quants n'hi ha. Avisa els seus responsables que tenen 30 dies més, després dels quals publicarà aquests informes al seu tauler d'acord amb la nova política.
Més pressió per a qui manté el codi
«Reconeixem que uns terminis més curts poden fer més pressió sobre els qui mantenen el programari», admet la nota. Per alleujar-la, Anthropic continuarà acompanyant cada avís d'indicacions pràctiques i, quan pugui, d'un pedaç o una mitigació, i pactarà un ritme assumible amb cada projecte abans d'enviar-li molts errors alhora.
A més d'OSS Scanner, ofereix el Claude for Open Source Program, sis mesos gratuïts de Claude Ultra, el seu pla de pagament, per als responsables i col·laboradors de codi obert que compleixin els requisits; i el Cyber Verification Program, que adapta les salvaguardes de Claude a la feina defensiva dels professionals de la seguretat.
Project Zero també retalla els terminis
| Qui | Termini actual | Pas següent | Després |
|---|---|---|---|
| Anthropic | 90 dies | 30 dies (gravetat alta o crítica), des de l'1-1-2027 | — |
| Google Project Zero | 90 dies | 60 dies, des del 2-2-2027 | 30 dies, des del 3-1-2028 |
Project Zero, l'equip de Google que busca vulnerabilitats de dia zero (zero-day) perquè es corregeixin, aplica avui una política que anomena «Full 90»: el fabricant té 90 dies des de l'avís i aquell dia se'n publiquen els detalls, tant si hi ha correcció com si no. Ja ha fixat dues retallades, previstes per al 2027 i el 2028.
Si es compleixen tots dos calendaris, Anthropic aplicarà 30 dies als errors greus un any abans que Project Zero prevegi arribar a aquest termini. No són polítiques idèntiques: Project Zero dona el mateix termini a tots els errors que notifica.
Conclusió
La idea de fons és que un error ja no es pot donar per privat durant mesos, perquè un altre model el pot trobar. Des de l'1 de gener del 2027, qui mantingui un programa en què Anthropic trobi un error greu tindrà 30 dies per corregir-lo. La nota no diu quants projectes s'hauran d'afanyar.
Fonts primàries
- Anthropic — Updating our coordinated vulnerability disclosure policy timelines (16-11-2026) ↗
- Anthropic — Coordinated vulnerability disclosure for Claude-discovered vulnerabilities (consultada el 17-11-2026) ↗
- Google Project Zero — Vulnerability Disclosure Policy (consultada el 17-11-2026) ↗
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (16-11-2026) ↗
- AI Informator — Divulgación coordinada: por qué el parche llega antes que la noticia (22-10-2026) ↗
- AI Informator — El Claude que no se vende ya fuerza Chrome con un clic (28-10-2026) ↗
- AI Informator — Otras noticias (11-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris