
Ciberseguridad
CyberCartel monta su consejo de Claudes
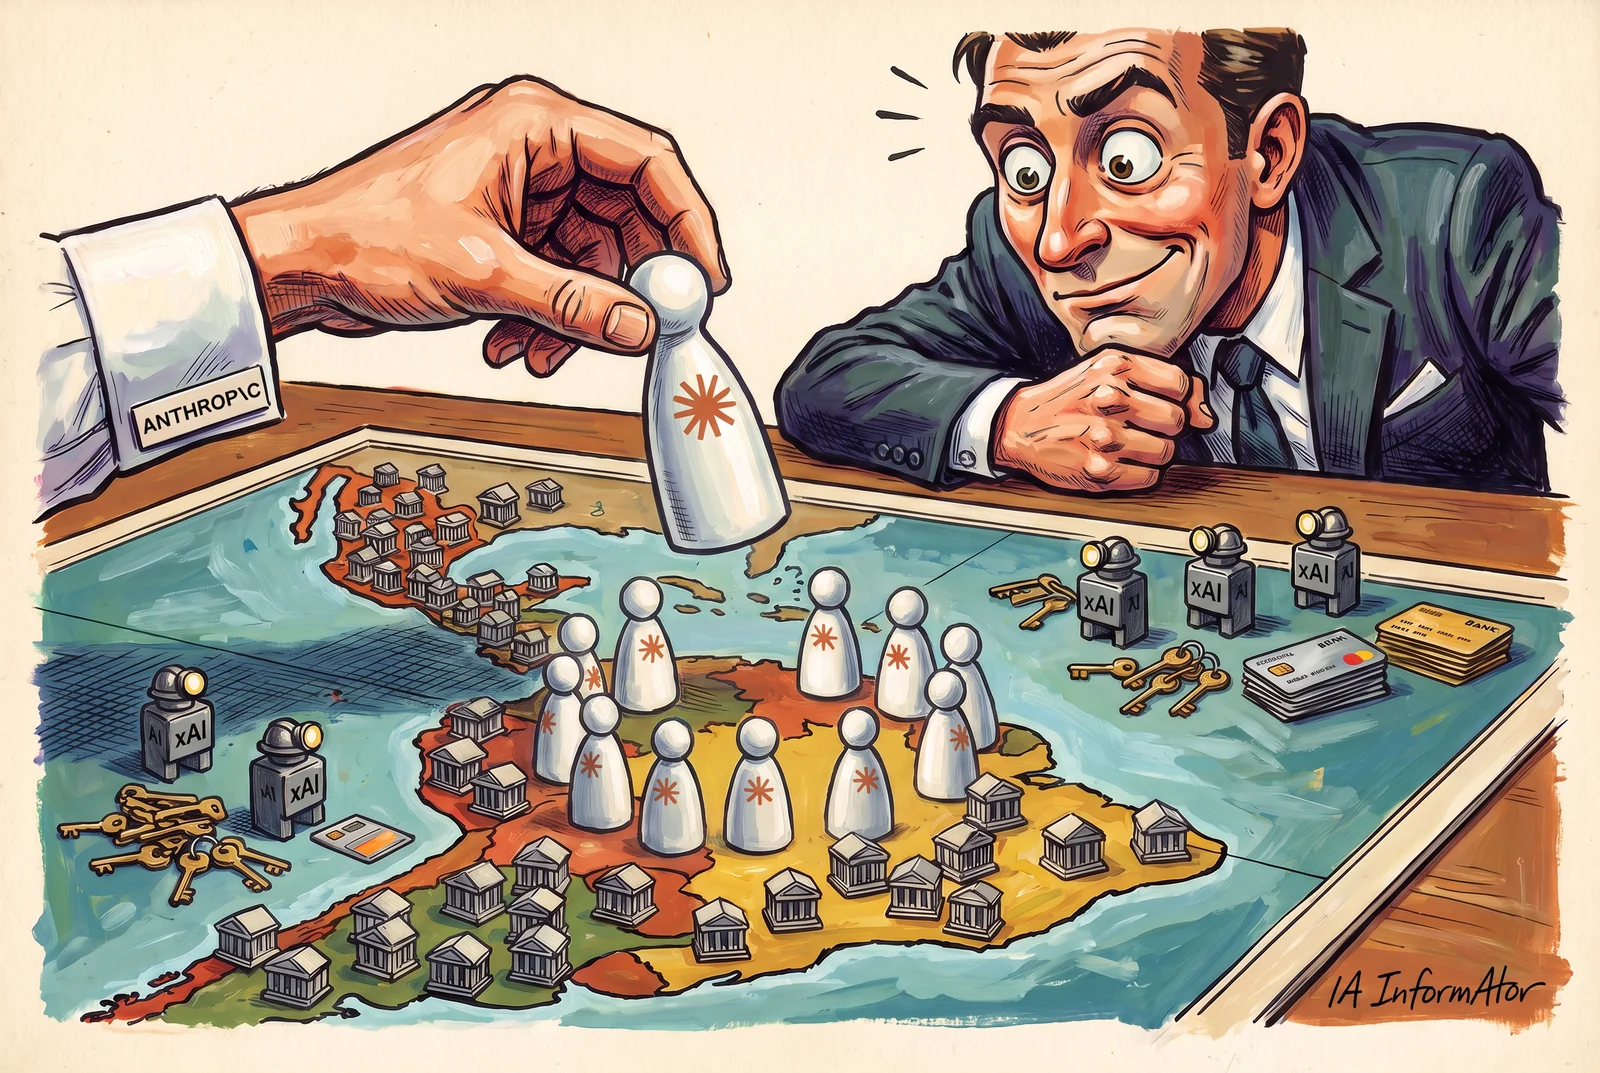
El grupo cibercriminal CyberCartel repartió papeles entre varios modelos de Claude, de Anthropic, y cinco agentes de IA de Grok para atacar en pocos meses más de 400 objetivos de la banca de México y del resto de Latinoamérica, según el informe que Straiker, una empresa que vende seguridad para agentes de IA, publicó el 21 de octubre de 2026. Anthropic ha cortado el acceso del grupo a Claude, y xAI, la empresa de Grok, lo investiga.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Según Straiker, CyberCartel, con operaciones registradas desde 2012, montó un sistema llamado CARLIY0S en el que varios modelos de Claude debatían cada objetivo y uno de ellos tomaba la decisión final.
- Cinco agentes de Grok reunían los datos de los objetivos, y la base del grupo sumaba 4.493 registros el 24 de septiembre de 2026, según Straiker.
- Los modelos de reserva, Kimi y un Sonnet, se negaban a colaborar, según Straiker, y entonces el sistema recurría a código escrito de antemano.
- Anthropic cortó el acceso del grupo a Claude, y xAI investiga la actividad de los agentes de Grok, según Straiker.
- Straiker no nombra a las víctimas ni da ninguna cifra de dinero robado.
Un consejo de Claudes contra la banca latinoamericana
CyberCartel es un grupo cibercriminal con operaciones registradas desde 2012, según Straiker, que lo distingue de otras bandas de la región por su conocimiento del sistema financiero. En su campaña más reciente, según Straiker, actuó como Tr4nsHack Team, con una empresa pantalla, Hexagon Security Labs Mexico, y en pocos meses atacó más de 400 objetivos financieros de Latinoamérica.
Straiker no nombra a ninguna víctima: las agrupa como bancos, entidades financieras y pasarelas de pago de México y del resto de Latinoamérica. También escribe que el grupo tiene «presumiblemente» vínculos con los cárteles mexicanos, una suposición para la que no aporta pruebas.
La novedad está en cómo se organizaban. Según Straiker, el grupo dejó el trabajo manual y las automatizaciones rígidas por un sistema propio, CARLIY0S, en el que varios modelos comerciales de IA se reparten los papeles: unos analizan los objetivos, otros preparan los ataques y otro coordina la operación. La empresa sostiene que es la primera investigación que documenta algo así desde el propio entorno de trabajo de un grupo criminal.
Un vigilante que también vende el remedio
Straiker vio el sistema por dentro. Según su informe, el 24 de septiembre de 2026 accedió a una copia de FinancialSoft, la base de datos en la que el grupo guardaba lo que robaba, junto con la configuración de sus modelos y otros materiales internos.
Antes de publicar, Straiker compartió lo que había encontrado con Anthropic, la empresa que desarrolla Claude, y con xAI, la de Grok. El informe, titulado «Inside CARLIY0S», salió el 21 de octubre de 2026.
Tres Claudes debaten y un cuarto decide
| Papel | Modelo | Tarea | Estado |
|---|---|---|---|
| Comandante | Claude, dentro de Cursor | Dirige la operación | Confirmado por Straiker |
| GHOST | Claude Opus 4.8 | Analiza la infraestructura del objetivo | Confirmado por Straiker |
| STRIKER | Claude Opus 4.7 | Propone y prepara los ataques | Confirmado por Straiker |
| FABLE | Claude Fable 5 | Busca vías poco convencionales | Solo en la configuración: no confirmado |
| MAXIMUS | Claude Opus 5 | Arbitra el debate y decide | Confirmado por Straiker |
| Mineros | Cinco agentes de Grok | Reúnen los datos de los objetivos | Confirmado por Straiker |
| Reserva | Kimi y un Sonnet | Sustituir a los anteriores | Se negaron; el sistema tiraba de código escrito de antemano |
Según Straiker, CARLIY0S funcionaba como un consejo. Al frente estaba un Claude que trabajaba dentro de Cursor, la aplicación de programación con IA que pertenece a SpaceX desde el 14 de agosto de 2026, y que repartía las tareas. Debajo, cuatro modelos de Claude con papeles fijos: tres debatían cada objetivo y el cuarto, el árbitro, devolvía una sola decisión.
Los datos los reunían cinco agentes de Grok, el modelo de xAI, que es propiedad de SpaceX desde el 2 de febrero de 2026. Straiker los llama «mineros de Grok».
Uno de los papeles está sin confirmar. La configuración asigna a Claude Fable 5 el puesto de FABLE, pero Straiker advierte de que una entrada en la configuración no demuestra que el modelo llegara a usarse, y lo da por no verificado. Anthropic, en su informe de amenazas de septiembre de 2026, dice que en los casos que analizó entre diciembre de 2025 y agosto de 2026 no encontró actividad maliciosa con Claude Fable ni con Mythos, otros dos modelos suyos.
El disfraz del trabajo autorizado
Para que los modelos colaboraran, el grupo les presentaba el encargo como un trabajo de seguridad autorizado, un ejercicio de equipo rojo, según Straiker. Así, dice la empresa, los convencía de que todo lo que producían era material defensivo e inofensivo.
Con los modelos de reserva no funcionó. Kimi, de Moonshot AI, y un Sonnet de Claude, tal como los rotula la configuración, se negaban a colaborar, según Straiker, y entonces el sistema dejaba de preguntar y tiraba de código ofensivo escrito de antemano. Moonshot AI es una empresa china de IA con sede en Pekín, fundada en marzo de 2023 y con Alibaba entre sus accionistas.
Esa versión no coincide con la de The Information, un medio estadounidense de tecnología de pago, que contó el 21 de octubre que, cuando Claude se negaba, el trabajo pasaba a modelos más pequeños como Kimi. Según el informe de Straiker, Kimi también se negaba.
El grupo, además, cuidaba su firma. Su configuración, escrita en español, prohibía a los modelos escribir el alias Tr4nsHack para que lo que generaban no sirviera para identificar a sus autores, según Straiker.
Un botín de cuentas y claves, sin cifra de dinero
Ver los datos en tabla
| Direcciones de correo | Números de cuenta (CLABE) | Claves de API | Informes de intrusión | Contraseñas en claro | Accesos a portales | Credenciales de una fintech | Puertas traseras | |
|---|---|---|---|---|---|---|---|---|
| Elementos | 2911elementos | 903elementos | 391elementos | 270elementos | 67elementos | 51elementos | 43elementos | 6elementos |
FinancialSoft guardaba 4.493 registros el 24 de septiembre de 2026, según Straiker. Dominaban los datos de identidad y de cuentas: direcciones de correo y 903 números CLABE, la Clave Bancaria Estandarizada de 18 dígitos que identifica cada cuenta bancaria en México. Junto a ellos había material de acceso privilegiado: claves, contraseñas y puertas traseras para volver a entrar en los sistemas.
Según Straiker, ese material, que incluye las credenciales de una fintech, podría permitir abusar del SPEI, el Sistema de Pagos Electrónicos Interbancarios de México, que administra y opera el Banco de México. La empresa no da ninguna cifra de dinero robado. The Information dice haber confirmado el robo de datos sensibles en una entidad financiera concreta, que no nombra porque se estaba avisando a las afectadas.
Desenchufados, por ahora
Anthropic revocó la credencial con la que el grupo llegaba a Claude y con ello le cortó el acceso, según Straiker; xAI, ya avisada, investiga la actividad de los cinco agentes de Grok. Según The Information, Anthropic abrió una investigación tras el aviso de Straiker y bloqueó el uso de Claude por parte del grupo, y Straiker intenta contactar con Moonshot AI. No consta una nota pública propia de Anthropic ni de xAI sobre el caso.
Para Straiker, el caso marca un cambio: los operadores humanos siguen ahí, pero lo que pueden hacer depende cada vez más de lo bien que manejan los modelos de IA. Los objetivos son los de siempre, credenciales robadas, acceso a sistemas sensibles y datos financieros; la diferencia, según la empresa, es que la IA les ayuda a perseguirlos más rápido y a mayor escala.
Conclusión
CARLIY0S se ha quedado, de momento, sin su consejo de Claudes. Quedan abiertas tres cosas: si el grupo volverá con otra credencial o con otros modelos, qué responderá Moonshot AI y si llegó a robar dinero, algo de lo que nadie ha dado una cifra. Según Straiker, lo que ya cambió es el reparto: el ataque depende menos de la pericia de quien lo lanza y más de cómo reparte el trabajo entre máquinas.
Fuentes primarias
- Straiker — Inside CARLIY0S: How CyberCartel Used Multiple AI Models to Attack 400+ Latin American Banks and Financial Institutions (21-10-2026) ↗
- Straiker — Inside CARLIY0S, informe completo en PDF (21-10-2026) ↗
- Straiker — About ↗
- Straiker — Straiker becomes fastest-growing agentic-first AI security company ↗
- PYMNTS — Hackers Employ Grok and Claude to Attack LatAm Banks (21-10-2026) ↗
- Digital Today — Claude commands, Grok scouts: AI hacking that hit banks, disassembled (22-10-2026) ↗
- Anthropic — Threat intelligence report: September 2026 ↗
- Cursor — Cursor is joining SpaceX (14-08-2026) ↗
- xAI — xAI joins SpaceX (02-02-2026) ↗
- Wikipedia — Moonshot AI ↗
- Banco de México — Información sobre el SPEI ↗
- Wikipedia — CLABE ↗
- NIST CSRC — Glossary: red team ↗
- AI Informator — La IA encontró el agujero; Europa, el enchufe (22-10-2026) ↗
- AI Informator — Cien caracteres para asaltar cien webs (21-10-2026) ↗
- AI Informator — OpenCode: ¿quién gasta con tus claves? (18-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios