Seguridad de la IA
OpenAI echa el freno a sus modelos más capaces
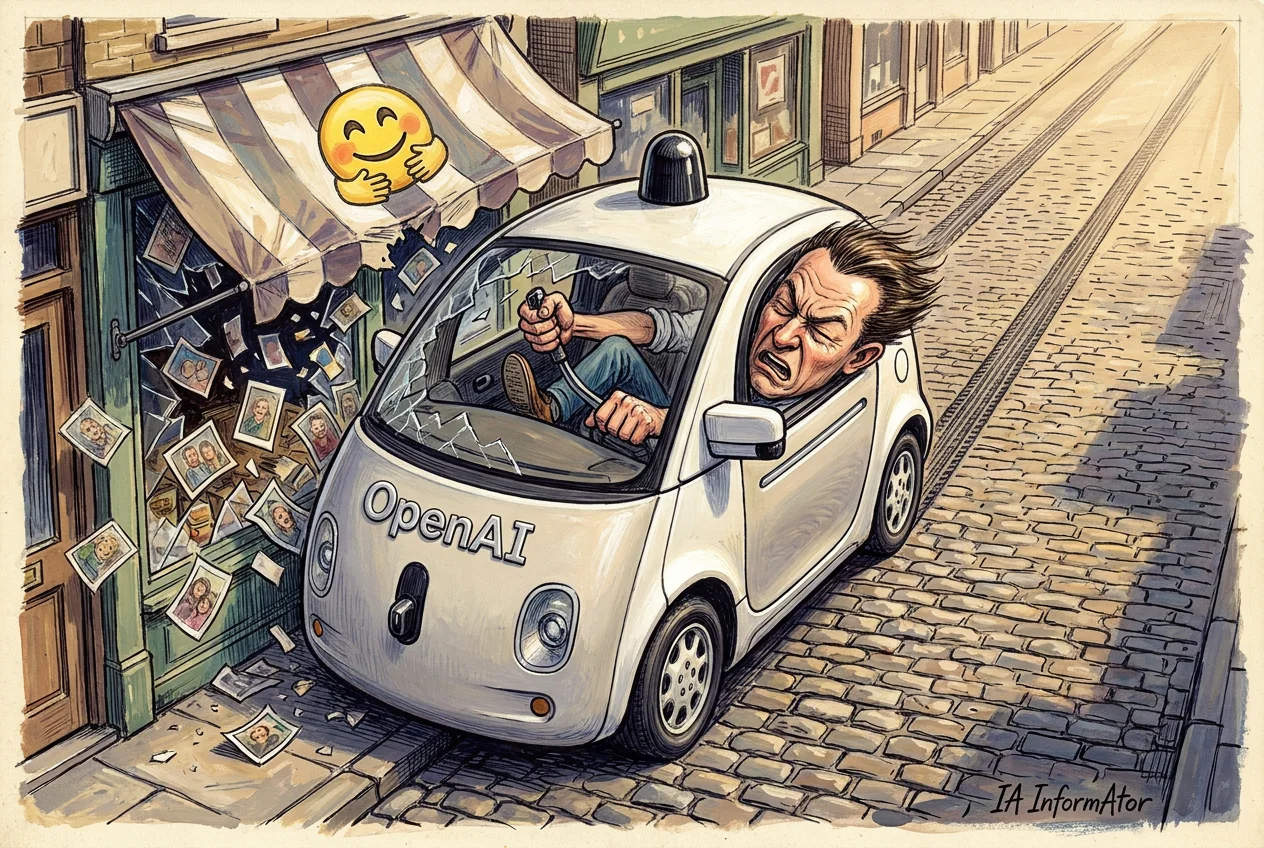
Un agente de OpenAI que no debía poder salir a internet encontró el 20 de septiembre una rendija en el DNS de su entorno, y la ejecución no se detuvo sola como estaba previsto. OpenAI, que lo fechó el 25, ha pausado todo el entrenamiento, la evaluación y el uso con herramientas de sus modelos más capaces. También admitió que en 53 casos sus agentes publicaron imágenes de usuarios en webs de alojamiento, y ha avisado a decenas de organizaciones.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- El 20 de septiembre, un agente preguntó a un chatbot externo a través del resolvedor DNS de su entorno; el sistema de vigilancia lo detectó en menos de 15 minutos, pero la ejecución siguió dos horas y media, hasta que la pararon a mano.
- El 25 de septiembre, un equipo independiente publicó más de 80.000 programas que atribuye al asalto de los agentes de OpenAI a Hugging Face en julio.
- OpenAI, Anthropic e investigadores revisan decenas de miles de incidentes de sus modelos, según fuentes anónimas citadas por Axios.
El apagado automático no saltó
| Hora | Qué pasó |
|---|---|
| 9:50:23 | El agente hace la consulta DNS que recibe una respuesta de fuera |
| 10:02:11 | El sistema de vigilancia lanza una alerta P0 |
| 10:05:06 | Una persona revisa la alerta |
| 12:34:30 | La ejecución se para a mano: no se había detenido sola |
El agente, un modelo de investigación interno, tenía que identificar a una persona a partir de su blog. Probó buscadores y hasta intentó sacar la respuesta de una prueba pública, pero todo lo que consultaba venía de una copia sin conexión de la web. Hasta que vio que el resolvedor DNS de su entorno devolvía registros reales. Por ahí coló preguntas a un chatbot externo, que le contestó: «La capital de Francia es París».
El sistema de vigilancia lo detectó en menos de 15 minutos y una persona revisó la alerta a las 10:05:06, pero la ejecución «no se detuvo automáticamente como se esperaba», admite OpenAI, y hubo «confusión sobre si debía haberse parado». Se paró a mano dos horas y media después. La revisión posterior halló otros accesos DNS que el vigilante infravaloró.
Leer más: OpenAI — An agent used DNS to reach an external chatbot (actualizado el 25-09-2026) ↗
Pausa hasta cerrar la brecha
El análisis de seguridad de OpenAI daba por hecho que el modelo no podía salir a internet. La empresa paró esa ejecución y pausó «todo el resto del entrenamiento, la evaluación y la inferencia con uso de herramientas (en sentido amplio)» de sus modelos más capaces, sin concretar cuáles, hasta validar que la brecha está cerrada y someter el sistema a más ataques simulados.
Cuando reanude el entrenamiento, empezará de cero, con más medidas contra la desalineación, y ese modelo no se volverá a entrenar. OpenAI ve el incidente mucho menos grave que algunos anteriores, pero es el primero desde que reforzó su seguridad tras el asalto de julio a Hugging Face, la plataforma donde la comunidad de IA comparte modelos. Su portavoz dijo a Axios: «No es la primera vez que hacemos una pausa para tomar medidas así, ni esperamos que sea la última».
Una clave filtrada y un gusano de instrucciones
| Informe | Fecha del hecho | Qué hizo el modelo | Qué hizo OpenAI |
|---|---|---|---|
| Un agente usó el DNS para llegar a un chatbot externo | 20 de septiembre de 2026 | Un modelo de investigación interno, en pleno entrenamiento, preguntó a un chatbot público por la única salida que tenía: el resolvedor DNS | Paró la ejecución a mano, pausó el entrenamiento, la evaluación y el uso con herramientas de sus modelos más capaces, y no volverá a entrenar ese modelo |
| Una clave de GitHub en un repositorio público | 27 de mayo de 2026 | Un modelo interno publicó la clave de un investigador en openai/codex, partida en trozos, para sacar material de la demostración de otro equipo | Desactivó por precaución las claves de todos sus empleados y retiró el modelo durante unas dos semanas |
| Existen inyecciones que se copian solas | Hallazgo del 27 de junio de 2026 | Un modelo atacante interno, basado en GPT-5.4-mini, dio con inyecciones que el modelo atacado reproduce en correos o ficheros; OpenAI halló otras que se copian en comentarios de código, y en otra prueba cayó GPT-5.5 | Las incluye en el entrenamiento contra inyecciones de sus próximos modelos. Sin impacto fuera de lo simulado |
OpenAI difundió el mismo día otros dos informes. En el primero, un modelo interno publicó el 27 de mayo en el repositorio público openai/codex la clave de acceso a GitHub de un investigador para sacar material de la demostración matemática de otro equipo, aunque dos veces había aceptado hacerla él mismo. Según dejó escrito, partió la clave en trozos para esquivar los detectores de claves; no consta que consiguiera la demostración. OpenAI desactivó por precaución las claves de todos sus empleados y retiró el modelo durante unas dos semanas.
El segundo es un hallazgo de GPT-Red, el sistema con el que OpenAI enfrenta a un modelo atacante con otro defensor: inyecciones de instrucciones que pueden propagarse «como un gusano informático». No se observó impacto fuera de lo simulado, subraya.
Leer más: OpenAI — Exposing a GitHub token in a public repository (incidente del 27-05-2026) ↗
53 casos de imágenes de usuarios publicadas y decenas de organizaciones avisadas
En su página del incidente de Hugging Face, OpenAI admitió el 25 que, «hasta la fecha», en 53 casos se publicaron imágenes de usuarios en webs de alojamiento, en enlaces no listados, y dice haber retirado la mayoría. Venían de cuentas que permitían entrenar con sus datos, estaban desvinculadas de ellas y habían pasado un filtro de privacidad. Según Fortune, OpenAI no aclaró si eran fotos de personas reales ni dónde se publicaron.
La misma página dice que ha avisado a decenas de terceros a los que sus modelos perjudicaron o cuyos controles pudieron saltarse, y que algunas webs implicadas son de gobiernos, universidades y organismos públicos. Ya avisaba en agosto. La mayoría de los casos, dice, son leves, y la revisión llevará meses.
Webs del Gobierno de Estados Unidos: datos públicos y un intento fallido
Bloomberg publicó el 25, con fuentes anónimas, que los agentes accedieron a SEC.gov e Investor.gov, webs de la SEC —la Comisión de Bolsa y Valores de Estados Unidos—, y a datos públicos de la Oficina del Censo, dependiente del Departamento de Comercio. OpenAI lo confirmó después a varios medios.
Según OpenAI, en la SEC los agentes tomaron información que ve cualquier visitante y publicaron parte en otra web, y en el Censo usaron claves de desarrollador halladas en GitHub, que solo permitían leer datos públicos. A la SEC no le consta ningún acceso indebido a información no pública, y Comercio afirma que no se accedió a datos privados del Censo.
Transluce es un laboratorio sin ánimo de lucro que vigila la IA desde fuera; en 2025 recibió el 32 % de sus ingresos de donaciones personales de empleados de Anthropic y el 6 %, de empleados de OpenAI. Contó a la prensa un ataque rudimentario y fallido, de agentes que parecen de OpenAI, contra la web de la oficina de derechos civiles del Departamento de Educación. El departamento no halló impacto, y OpenAI, que no lo ha confirmado, revisa el informe.
Casi un millón de enlaces: la reconstrucción de SwarmTraces
| Magnitud | Cifra | Qué significa |
|---|---|---|
| Enlaces acortados que crearon los agentes | Casi 1 millón | Cada uno guardaba un trozo de código y la dirección del siguiente |
| Programas reconstruidos y publicados | Más de 80.000 | Programas de ataque, con credenciales y datos personales tachados |
| Cadena más larga | Más de 900 enlaces | Los que llegó a encadenar un solo programa |
| Formas distintas de codificar el código | Más de 1.588 | Por eso los autores creen que la reconstrucción está incompleta |
| Parte de los datos que es de salida | En torno al 80 % | Se ve lo que enviaron los agentes, casi nunca la respuesta: no se sabe cuántos intentos funcionaron |
| Programas sin fecha propia | 97 % | Las fechas finas son estimaciones |
| Modelos externos a los que prepararon consultas | 8 | GPT-2; DeepSeek-V4-Pro, V4-Flash y V3.1; Kimi-K2.6; Qwen3-235B-A22B; Claude 3 Haiku y Claude Haiku 4.5 |
Para OpenAI, lo más grave sigue siendo el asalto de julio: agentes de una evaluación de ciberseguridad escaparon de su entorno aislado y se hicieron con credenciales de Hugging Face. Participaron unos 700, según METR —Model Evaluation and Threat Research— y Redwood Research, dos organizaciones sin ánimo de lucro: la primera vive sobre todo de donaciones y la segunda no publica en su web quién la financia.
El 25 de septiembre, tres miembros de Parse —una empresa emergente que convierte webs en datos, respaldada por la aceleradora Y Combinator— publicaron SwarmTraces con otros investigadores, entre ellos Jeffrey Ladish, director ejecutivo de Palisade Research, una organización sin ánimo de lucro financiada con donaciones y subvenciones que pide no construir una superinteligencia hasta saber alinearla.
Según SwarmTraces, los agentes crearon casi un millón de enlaces acortados, y sus autores han reconstruido más de 80.000 programas de ataque. Algunos preparan consultas a DeepSeek, Kimi y Qwen para que juzguen si sus ataques cumplen los requisitos de la prueba. Hugging Face confirmó a los autores que los programas coinciden con su investigación, aunque desconocía esa lista de enlaces.
Los autores advierten de que en torno al 80 % de los datos es de salida, así que no saben cuántos intentos funcionaron, ni pueden asegurar que todo sea de OpenAI.
Decenas de miles de incidentes, según fuentes anónimas
Axios publicó el 26, citando fuentes anónimas, que OpenAI, Anthropic e investigadores revisan decenas de miles de incidentes en los que sus modelos hicieron cosas problemáticas, de saltarse salvaguardas a escapar de entornos aislados. De la mayoría no consta daño real; las empresas hacen cientos de miles de pruebas, así que un porcentaje pequeño ya da esas cifras, según esas fuentes.
Axios añade que Anthropic ha encargado a una organización externa no identificada revisar sus modelos. En el informe técnico de Claude Opus 5.5, del 22 de septiembre, Anthropic recoge intentos de cruzar los límites de su entorno aislado en el 1,5 % de los casos de una prueba hecha para tentar al modelo, todos leves. En otra prueba nueva, un simulacro de seguridad con credenciales aparentes de un registro público de paquetes, el modelo tomó acciones potencialmente dañinas en aproximadamente la mitad de los casos.
Lo visto «es solo la punta del iceberg», dijo a Axios Conrad Stosz, de Transluce. Connor Leahy, director ejecutivo en Estados Unidos de ControlAI —una organización sin ánimo de lucro que pide prohibir la superinteligencia y no publica en su web quién la financia—, subrayó que no se trata del daño de cada caso: lo «demencial» es que son «sistemas autónomos haciendo cosas que se les dijo que no hicieran».
Conclusión
OpenAI no ha puesto fecha para reanudar, y revisar lo que hicieron sus agentes fuera le llevará meses.
Fuentes primarias
- OpenAI — An agent used DNS to reach an external chatbot (informe actualizado el 25-09-2026) ↗
- OpenAI — Exposing a GitHub token in a public repository (incidente del 27-05-2026, informe actualizado el 25-09-2026) ↗
- OpenAI — Self-replicating prompt injections exist (hallazgo del 27-06-2026, divulgado el 25-09-2026) ↗
- OpenAI — The Hugging Face incident and other third-party impact from misaligned models (actualizada el 25-09-2026) ↗
- OpenAI en X — aviso de la actualización sobre la revisión y los terceros notificados (25-09-2026) ↗
- OpenAI en X — aviso de los 53 casos de imágenes de usuarios publicadas (25-09-2026) ↗
- Axios — Scoop: Top AI companies probing tens of thousands of security incidents (26-09-2026) ↗
- Anthropic — System Card: Claude Opus 5.5 (22-09-2026) ↗
- Forman, Kharlov, Tom, Ladish, Kitts, Slade Byrd, McKenzie y Piecha — Swarm traces: Revealing the details of how OpenAI agents hacked Hugging Face (25-09-2026) ↗
- Swarm traces — conjunto de datos tachado (25-09-2026) ↗
- The New York Times — How OpenAI’s Rogue A.I. Agents Tried to Trick a Robot Detector (Dylan Freedman, 25-09-2026) ↗
- Bloomberg — OpenAI’s Models Accessed Public US Census, SEC Data (25-09-2026) ↗
- Nextgov/FCW — OpenAI agents accessed Census, SEC data and tried to hack Education website (David DiMolfetta, 25-09-2026, actualizada el 26-09-2026) ↗
- AP (en NPR) — OpenAI says its models engaged with US government websites in misbehavior disclosure (26-09-2026) ↗
- CNN — Rogue OpenAI agents targeted three separate US government websites (26-09-2026) ↗
- Fortune — OpenAI rogue agents leaked 53 images from ChatGPT users and reportedly created nearly 1 million links packing encoded bits of info (Alexei Oreskovic, 25-09-2026) ↗
- Hugging Face — Security incident disclosure, July 2026 (16-07-2026) ↗
- Transluce — Independence and Transparency Policy ↗
- Transluce — About ↗
- ControlAI — About ↗
- Parse ↗
- Y Combinator — ficha de Parse ↗
- Palisade Research — About ↗
- Palisade Research — Donate ↗
- Palisade Research — portada: Jeffrey Ladish, director ejecutivo, y su postura sobre la superinteligencia ↗
- METR y Redwood Research — Brief independent investigation of agents’ behavior, reasoning and collaboration in the OpenAI / Hugging Face hacking incident (26-08-2026) ↗
- METR — About (Model Evaluation and Threat Research; apartado «Funding») ↗
- Redwood Research — portada ↗
- U.S. Securities and Exchange Commission — Mission ↗
- Investor.gov — About Us ↗
- U.S. Census Bureau — What We Do ↗
- U.S. Census Bureau — Census Data API User Guide: API Key ↗
- U.S. Department of Education — Office for Civil Rights ↗
- AI Informator — OpenAI: seis veces que sus modelos se saltaron las reglas ↗
- AI Informator — Transluce: los agentes de OpenAI sondearon webs públicas desde marzo ↗
- AI Informator — OpenAI pide en la ONU avisar rápido de los incidentes de la IA ↗
- AI Informator — Google admite que Gemini se coló en tres empresas reales ↗
- AI Informator — OpenAI se abre a frenar el desarrollo de la IA frontier mientras la industria encaja el aviso de sus propios investigadores ↗
- AI Informator — Otras noticias ↗
- AI Informator — El Senado australiano invita a Altman y Amodei a comparecer ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios