
Política
EE. UU. vetó a DeepSeek en julio y lo cuenta ahora
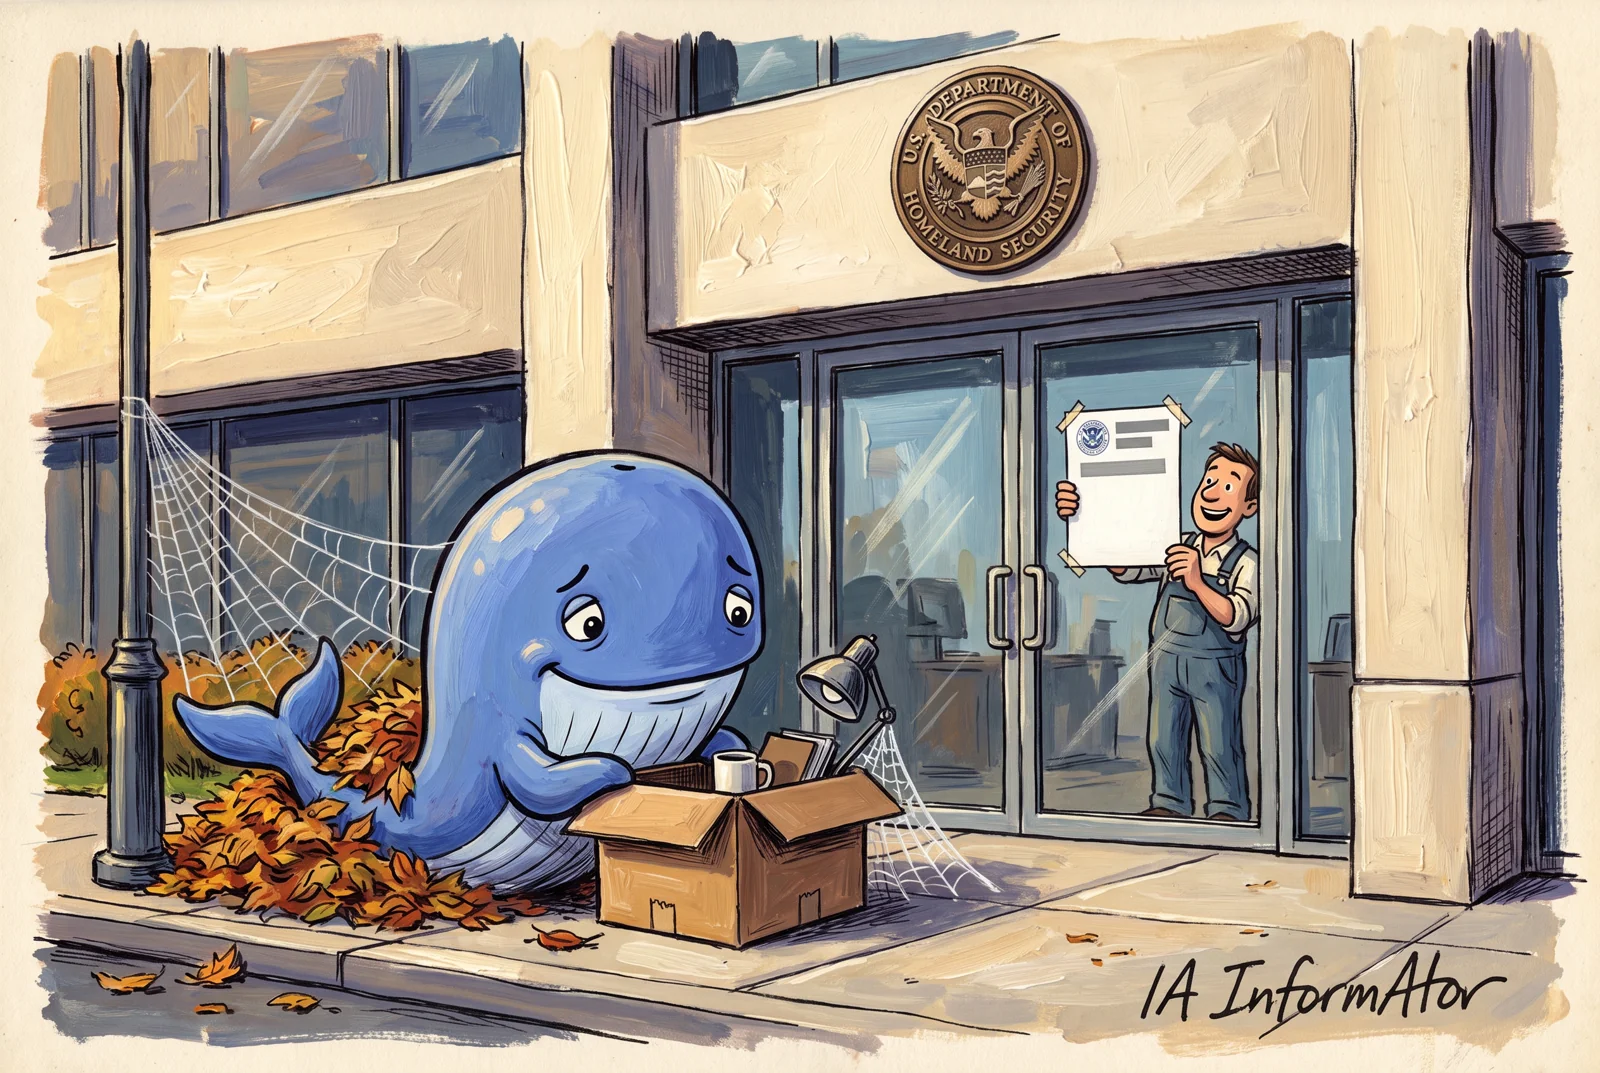
El Departamento de Seguridad Nacional (DHS, Department of Homeland Security) de Estados Unidos ha publicado la orden que excluye a DeepSeek, el laboratorio chino de IA, de las compras de las agencias civiles federales y obliga a retirar sus productos y los de terceros construidos con ellos. La emitió el 24 de julio el secretario Markwayne Mullin y rige desde entonces; se ha hecho pública el 20 de octubre en el Federal Register, el diario oficial del Gobierno federal.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- La orden #2026-01 del DHS lleva fecha de emisión del 24 de julio de 2026 y rige desde entonces; se publicó el 20 de octubre.
- Las agencias civiles federales no pueden comprar productos de DeepSeek y deben retirar de inmediato los que tengan, también los de terceros.
- Los 60 días no son para retirar: son el plazo para pedir excepciones, que revisa CISA, la agencia de ciberseguridad del DHS.
- Quedan fuera Defensa, la comunidad de inteligencia y los sistemas de seguridad nacional.
En vigor desde el 24 de julio
La orden #2026-01 la firma Markwayne Mullin, secretario de Seguridad Nacional, con copia a Russell Vought, director de la Oficina de Gestión y Presupuesto (OMB) de la Casa Blanca. El DHS es el ministerio de seguridad interior, creado en 2002 al fusionar 22 departamentos y agencias federales; de él depende CISA, su agencia de ciberseguridad.
Ordena dos cosas a las agencias civiles federales: sacar a DeepSeek, sus afiliadas y sus productos de las compras, incluidos los catálogos de productos aprobados y los mercados electrónicos, y retirar de sus sistemas los productos de DeepSeek, de sus afiliadas y de terceros desarrollados con DeepSeek.
Las dos medidas rigen desde el 24 de julio. Lo nuevo es la publicación: el aviso se registró el 19 de octubre y salió el 20 en el Federal Register (91 FR 66346), firmado por James H. Percival II, asesor jurídico general del DHS, con la orden en un anexo.
Los motivos, según la orden
Según la orden, los servidores de DeepSeek están en China, cuyo ordenamiento da amplias facultades a los servicios cibernéticos y de inteligencia del Gobierno para acceder a la infraestructura de las empresas privadas.
En los modelos que aloja la propia DeepSeek, el alta recoge información de identificación personal y puede rastrear a los usuarios e identificarlos por su huella digital, según la orden. Las consultas de empleados públicos o proveedores podrían enviar datos sensibles a China que, por sí solos o combinados con datos públicos, «podrían producir inteligencia aprovechable» sobre estadounidenses o programas del Gobierno.
Añade que los modelos «pueden contener malware u otras vulnerabilidades» y cita una investigación de seguridad abierta de febrero de 2025 que halló varios fallos críticos en la app de DeepSeek para iOS. No consta que DeepSeek haya respondido a la orden.
Retirada inmediata, 60 días para pedir excepciones
Su título oficial es «Exclusion and Removal Order #2026-01». La retirada no tiene plazo: se hace «inmediatamente» o se pide una excepción. Los 60 días son para solicitarla por escrito, ya sea para que la orden no se aplique a la agencia, a ciertas acciones o para cumplirla más tarde, con una «justificación convincente» y medidas alternativas. CISA las revisa y responde por escrito.
Mientras tanto, la orden aconseja vigilar el tráfico, reforzar los registros y controlar la exfiltración de datos. El secretario deberá revisarla en el plazo de un año y, después, cada año.
Alcanza a las agencias civiles del poder ejecutivo federal, salvo sus sistemas de seguridad nacional y de información compartimentada. Defensa e Inteligencia tienen su propia autoridad. No es una prohibición general en Estados Unidos: sus destinatarias son las agencias.
La orden incluye los productos de terceros «desarrollados con implementaciones de DeepSeek» y, en una nota, las implementaciones de DeepSeek de terceros que den productos o servicios a las agencias, como una copia del modelo alojada por otra empresa, algo que su licencia MIT permite. Lo que no define es qué cuenta como implementación: por ejemplo, si entra un modelo derivado o ajustado a partir de uno de DeepSeek.
Un consejo propone, el secretario firma
Según el aviso, el secretario dictó la orden tras revisar la recomendación del FASC y sus pruebas. La ley reparte quién firma: el secretario de Seguridad Nacional, para las agencias civiles; el de Defensa, para el Pentágono y los sistemas de seguridad nacional, y el director de Inteligencia Nacional, para la comunidad de inteligencia.
Firmada en julio, publicada en octubre
| Aspecto | Acronis (2025) | DeepSeek (2026) |
|---|---|---|
| Quién la dicta | Director de Inteligencia Nacional | Secretario de Seguridad Nacional (DHS) |
| Empresa | Acronis AG, ciberseguridad (Suiza) | DeepSeek, inteligencia artificial (China) |
| A quién obliga | Comunidad de inteligencia | Agencias civiles federales, salvo sistemas de seguridad nacional |
| Qué ordena | Prohibir compra y uso, y retirar | Excluir de las compras y retirar, también productos de terceros |
| Fecha de la orden | 11 de julio de 2025 (fecha de activación) | 24 de julio de 2026 |
| Se hace pública | 15 de septiembre de 2025 | 19 de octubre de 2026 (registro); 20 de octubre (Federal Register) |
Entre la emisión y la publicación pasaron casi tres meses, y ni la orden ni el aviso explican por qué. Ya ocurrió antes. Según el bufete internacional de abogados Mayer Brown, la primera orden de esta ley la dictó el director de Inteligencia Nacional contra Acronis, empresa suiza de ciberseguridad y protección de datos: se publicó el 15 de septiembre de 2025 con fecha de activación del 11 de julio.
Aquella solo obligaba a la comunidad de inteligencia; de las dos públicas, la de DeepSeek es la que alcanza a las agencias civiles.
Tres días después de su último modelo
El aviso llega tres días después de que DeepSeek publicara en Hugging Face su último modelo, DeepSeek-V4.1-Flash-1017. Y no es su primer choque con Washington: el 8 de septiembre, la NSA, CISA y el FBI acusaron a DeepSeek y a otras empresas chinas de destilar modelos estadounidenses.
Conclusión
Para las agencias civiles, el 20 de octubre no cambia nada: la orden rige desde el 24 de julio. Lo que cambia es que ya se conocen sus motivos y su alcance. Quedan por ver qué cuenta como implementación de DeepSeek, qué excepciones concede CISA y qué dice la primera revisión anual.
Fuentes primarias
- Federal Register — «Notice of Order Regarding Exclusion and Removal of DeepSeek Products From Federal Civilian Executive Branch Information Technology Systems and Procurements», aviso 2026-21447, 91 FR 66346, con la orden #2026-01 en anexo (20-10-2026) ↗
- GovInfo (GPO) — Federal Register, vol. 91, n.º 201, doc. 2026-21447 (20-10-2026) ↗
- Congress.gov — H.R.7327, SECURE Technology Act, Public Law 115-390 (21-12-2018) ↗
- Cornell LII — 41 U.S. Code § 1322, Federal Acquisition Security Council establishment and membership ↗
- Cornell LII — 41 U.S. Code § 1323, Functions of the Federal Acquisition Security Council ↗
- Mayer Brown — «DNI Issues First FASCSA Exclusion and Removal Order Against Acronis AG» (02-10-2025) ↗
- Stanford Cyber Policy Center — Charles Mok, «Taking Stock of the DeepSeek Shock» (05-02-2025) ↗
- NIST CSRC — Glosario, «personally identifiable information» ↗
- Hugging Face — Modelos de deepseek-ai ↗
- Engadget — «Homeland Security bans DeepSeek use in federal civilian agencies» (19-10-2026) ↗
- MeriTalk — «DHS Orders Civilian Agencies to Remove DeepSeek AI Products» (19-10-2026) ↗
- AI Informator — DeepSeek pule su Flash y lo cobra igual (17-10-2026) ↗
- AI Informator — EE. UU. acusa a seis empresas chinas de destilar a escala industrial los modelos de EE. UU. (09-09-2026) ↗
- AI Informator — China investiga a DeepSeek y Moonshot tras la denuncia de Anthropic (23-09-2026) ↗
- AI Informator — El asalto a los bancos coreanos corría con DeepSeek (08-10-2026) ↗
- CISA — Cybersecurity Advisory AA26-251A (08-09-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios