Ciberseguridad
Java4Shell: una hora de Codex para romper Java
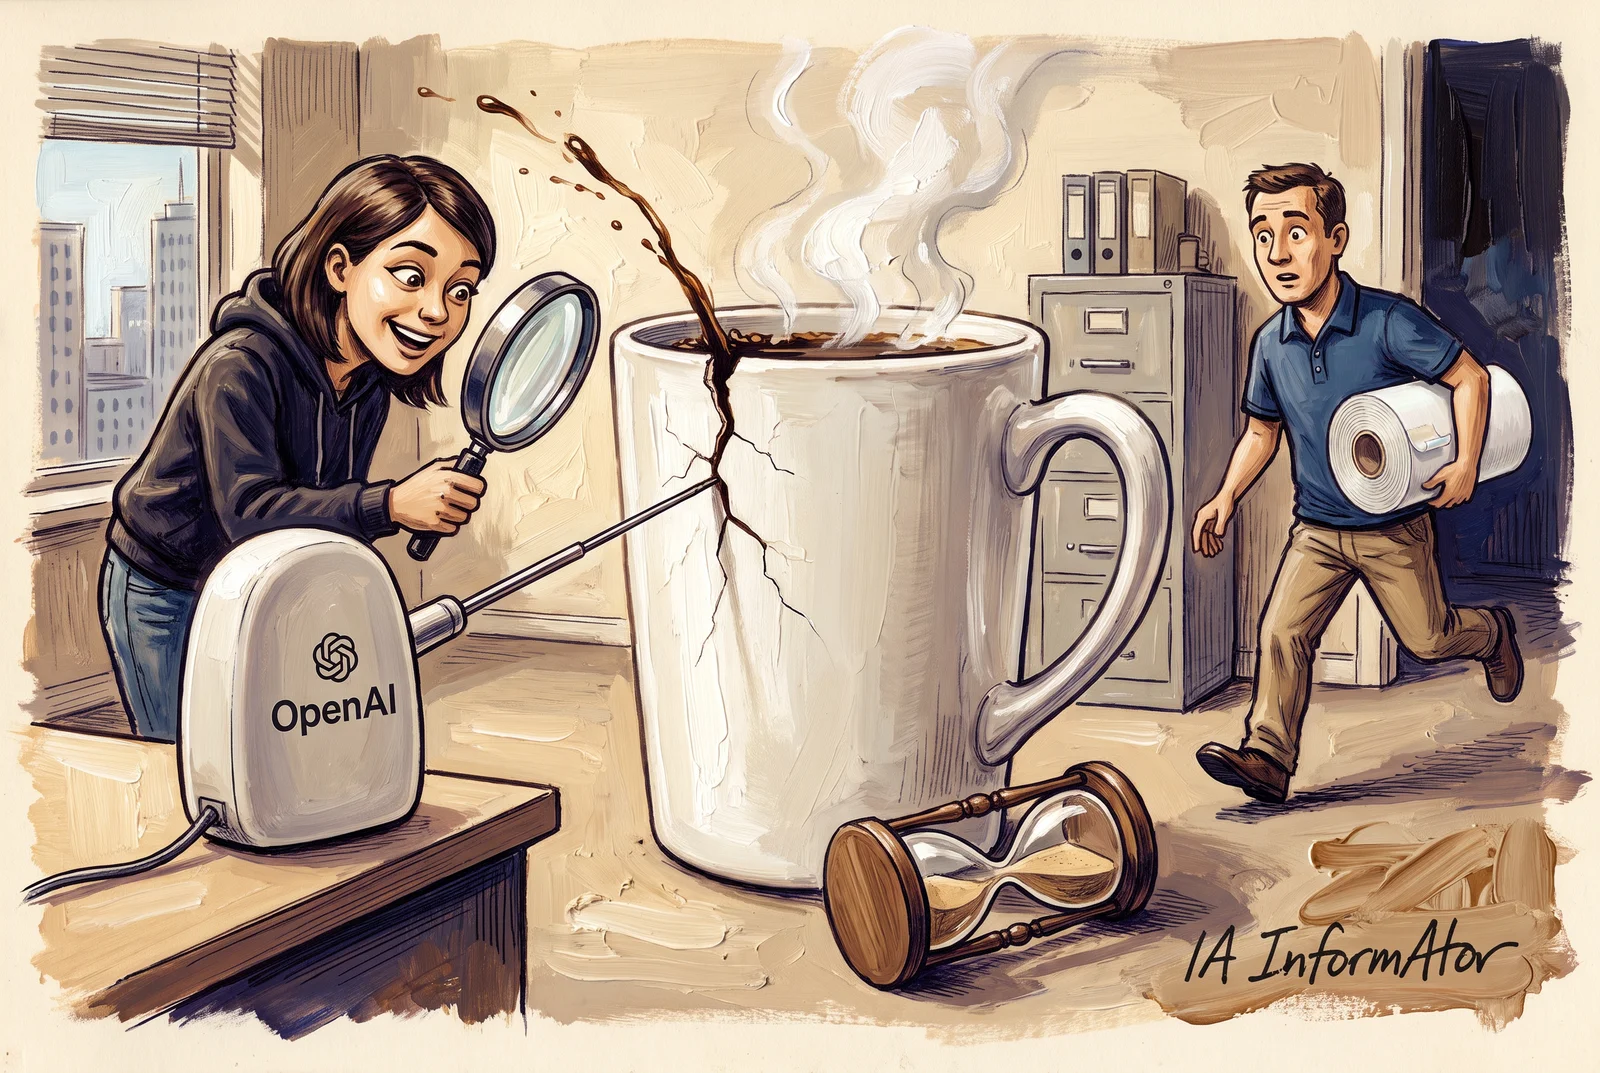
Calif, una empresa de seguridad de California, ha encontrado con Codex, el agente de programación de OpenAI, un fallo crítico de ejecución remota de código en Java que permite tomar sin contraseña servidores con Keycloak, Jira, Confluence o Jenkins. Según Calif, su investigador Quang Luong tardó una hora en dar con él y gastó menos de 200 dólares. Afecta a OpenJDK y a las distribuciones basadas en él desde la versión 17.0.6 (Oracle añade una compilación concreta de Java 8), y solo en ciertos procesadores x86-64 de Intel y AMD; el parche de Oracle salió el 17 de noviembre y la agencia de ciberseguridad de EE. UU. pide aplicarlo cuanto antes.
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
En resumen
- Java4Shell, con el identificador CVE-2026-114938, es un fallo de memoria en el decodificador Base64 de la máquina virtual de Java y afecta en OpenJDK a las líneas 17, 21, 25 y 27, y en Java SE de Oracle también a una compilación de Java 8.
- Según Calif, Quang Luong lo encontró en una hora con Codex, tardó otras dos en tener el primer ataque que funcionaba y gastó menos de 200 dólares en IA.
- Según Calif, el ataque funciona sin cuenta contra seis productos, entre ellos Keycloak, Jira y Jenkins.
- Oracle y OpenJDK publicaron el arreglo el 17 de noviembre, y ni Calif ni la alerta de CISA informan de ataques reales.
Una hora para encontrarlo
Según Calif, a su investigador Quang Luong le bastó una hora para descubrir el fallo y dos más para tener el primer ataque que funcionaba. Lo que pagó por usar la IA no llegó a 200 dólares.
Luong no dejó sola a la máquina. Cuenta que le dijo a Codex dónde tenía que mirar y que una parte del trabajo consistió en «hacer preguntas a la IA e ignorar la morralla durante unos 20 minutos». Calif llama a ese método el «hacker centauro», mitad humano y mitad IA, y lo resume con una imagen: «buscábamos cobre y encontramos oro».
La empresa no dice qué modelo funcionaba por debajo de Codex. El texto técnico y los ataques de demostración son de Luong; Jenish Rakholiya mejoró después el ataque.
El mismo laboratorio que destapó PHP2Shell
En octubre, Calif fue uno de los dos equipos que destaparon PHP2Shell, dos fallos críticos de ejecución remota de código en el lenguaje PHP.
Calif escribe que Java4Shell lo encontró y lo comunicó ella, pero Oracle reparte el mérito: agradece el aviso, en dos líneas separadas, a «Quang Luong, de Calif.io» y a Albert Yang. Oracle no da más datos de Yang, y no consta si llegó al fallo por su cuenta. OpenJDK cita a ambos entre sus agradecimientos, sin precisar quién avisó de qué.
Un error de cálculo en el decodificador de Base64
Java4Shell está en una pieza muy concreta de HotSpot, la máquina virtual que ejecuta los programas Java: el código que decodifica Base64, el formato con el que se envían datos binarios como si fueran texto. Para ir más rápido, ese código está escrito a mano para el procesador y usa instrucciones AVX-512 VBMI.
El código calcula mal una longitud y escribe 64 bytes en un espacio pensado para tan solo 50, con lo que pisa la memoria de al lado. Calif convierte ese desbordamiento en control del servidor colocando antes la memoria a su medida. CISA, la agencia de ciberseguridad de EE. UU., que depende del Departamento de Seguridad Nacional, lo resume así: una entrada Base64 manipulada podría tumbar la máquina virtual y permitir ejecutar código sin autenticarse.
Según Calif, el fallo afecta a OpenJDK, el proyecto de código abierto de Java, cuya web mantiene Oracle, desde la versión 17.0.6. Y con él, a las distribuciones construidas encima: Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat OpenJDK, Oracle OpenJDK, Oracle Java SE y Oracle GraalVM for JDK.
Pero solo en procesadores x86-64 con AVX-512 VBMI: Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids y Granite Rapids, y AMD EPYC y Ryzen con Zen 4 o posterior. «Los procesadores ARM64 no están afectados», escribe Calif. En Linux, el procesador está en riesgo si /proc/cpuinfo muestra a la vez avx512f, avx512bw, avx512vbmi y bmi2.
Sin contraseña en Keycloak, Jira o Jenkins
| Producto | Qué necesita el atacante |
|---|---|
| Keycloak | Nada (sin cuenta) |
| Jira | Nada (sin cuenta) |
| Confluence | Nada (sin cuenta) |
| JFrog Artifactory | Nada (sin cuenta) |
| Jenkins | Nada (sin cuenta) |
| PingFederate | Nada (sin cuenta) |
| Apache Kafka (broker) | Una cuenta válida |
| Apache Solr | Una cuenta válida |
| Elasticsearch | Una cuenta válida |
| Gerrit | Una cuenta válida |
| Spinnaker | Una cuenta válida |
Según Calif, el ataque funciona sin cuenta ni contraseña contra seis productos en su configuración por defecto, y con una cuenta válida contra otros cinco. Contra Keycloak llegó a demostrar la intrusión.
Calif lo probó también en aplicaciones de muestra hechas con Apache Struts y Spring Boot. Y el investigador samczsun mostró el ataque en sentido contrario: un programa Java que abre una conexión cifrada con un servidor malicioso también puede quedar comprometido.
Dos notas para el mismo fallo
| Quién lo puntúa | Escala | Nota (sobre 10) | Complejidad del ataque |
|---|---|---|---|
| Calif | CVSS 4.0 | 9,2 | No publicada |
| Oracle | CVSS 3.1 | 8,1 | Alta |
| OpenJDK | CVSS 3.1 | 8,1 | Alta |
Calif y los responsables de Java no lo puntúan igual. Calif usa la versión 4.0 de la escala, lo califica de crítico y no publica el detalle de su cálculo. Oracle y OpenJDK usan la 3.1 y lo describen como un ataque por red, sin privilegios ni intervención del usuario y con impacto alto en la confidencialidad, la integridad y la disponibilidad.
La diferencia principal que declara Oracle es la complejidad del ataque, que considera alta. Aun así, su tabla responde «Sí» a la pregunta de si se puede explotar a distancia sin autenticarse.
El parche y qué hacer si no se puede aplicar ya
| Línea de Java | Según el aviso de OpenJDK | Oracle Java SE afectada (última versión) |
|---|---|---|
| 8 | No | Solo 8u511b33-perf |
| 11 | No | No figura |
| 17 | Sí (desde 17.0.6, según Calif) | 17.0.21.0.3 |
| 21 | Sí | 21.0.13.0.3 |
| 25 | Sí | 25.0.5.0.3 |
| 27 | Sí | 27.0.1.0.3 |
OpenJDK publicó su aviso y Oracle su parche el 17 de noviembre. Oracle, la empresa propietaria de Java, lo incluye en su actualización de seguridad de noviembre, con 655 parches para toda su gama de productos, 11 de ellos para Java SE. Ni Calif ni esos avisos dan el número de la versión corregida de cada línea; basta con instalar la actualización del 17 de noviembre de cada distribución.
Oracle precisa que se ataca enviando datos a la aplicación, por ejemplo a través de un servicio web.
«Todos los usuarios de Java deberían actualizar de inmediato», escribe Calif. Para quien no pueda hacerlo ya, propone dos opciones al arrancar la máquina virtual: -XX:-UseBASE64Intrinsics, que apaga la decodificación Base64 acelerada por hardware, y -XX:UseAVX=2, que desactiva AVX-512. La segunda solo vale en x86-64: según Calif, OpenJDK en ARM no la reconoce y no llega a arrancar.
CISA, en una alerta con aportaciones del Centro Canadiense de Ciberseguridad, pide localizar todas las instalaciones de Java, también las incrustadas en aplicaciones de terceros, contenedores y equipos cerrados, que pueden no figurar en el inventario. Pide parchear en cuanto haya parches, primero lo expuesto a internet; y, mientras, limitar la entrada Base64 y el acceso sin autenticar, y vigilar las caídas inesperadas de la máquina virtual o los procesos Java sospechosos.
Sin ataques conocidos, y Calif se guarda los suyos
Ni Calif ni la alerta de CISA informan de ataques reales contra Java4Shell.
«Los ataques listos para cada producto seguirán siendo privados hasta que todo el mundo haya tenido ocasión de actualizar», escribe Calif, que solo publica una entrada de prueba mínima que provoca el fallo.
Conclusión
Una hora de trabajo y menos de 200 dólares en IA, según Calif, bastaron para encontrar un agujero en Java que alcanza a Keycloak, Jira o Jenkins. Solo actualizar lo arregla; las opciones de arranque de la máquina virtual únicamente ganan tiempo. Que el parche saliera el mismo día que el fallo no es casualidad: el hallazgo se avisa en privado y se publica con el arreglo listo.
Fuentes primarias
- Calif — Java4Shell: Write once, RCE everywhere (17-11-2026) ↗
- OpenJDK — OpenJDK Vulnerability Advisory: 2026/11/17 (17-11-2026) ↗
- Oracle — Oracle Critical Security Patch Update Advisory - November 2026 (17-11-2026) ↗
- CISA — Critical Java Vulnerability Requires Immediate Patching (17-11-2026) ↗
- CyberScoop — A vulnpocalypse bug worthy of attention: Researchers disclose critical flaw in Java with help of AI (17-11-2026) ↗
- Calif — The Crew (18-11-2026) ↗
- AI Informator — La IA encontró el agujero; Europa, el enchufe (22-10-2026) ↗
- AI Informator — Divulgación coordinada: por qué el parche llega antes que la noticia (22-10-2026) ↗
Recibe el resumen diario de IA
Cada mañana, lo esencial de la inteligencia artificial en tu correo, sin humo. Al día con la IA.
Al suscribirte aceptas recibir el newsletter de AI Informator. Puedes darte de baja cuando quieras.
Comentarios