Ciberseguretat
Railway: 26 hores de cursa entre agents per les claus d'IA
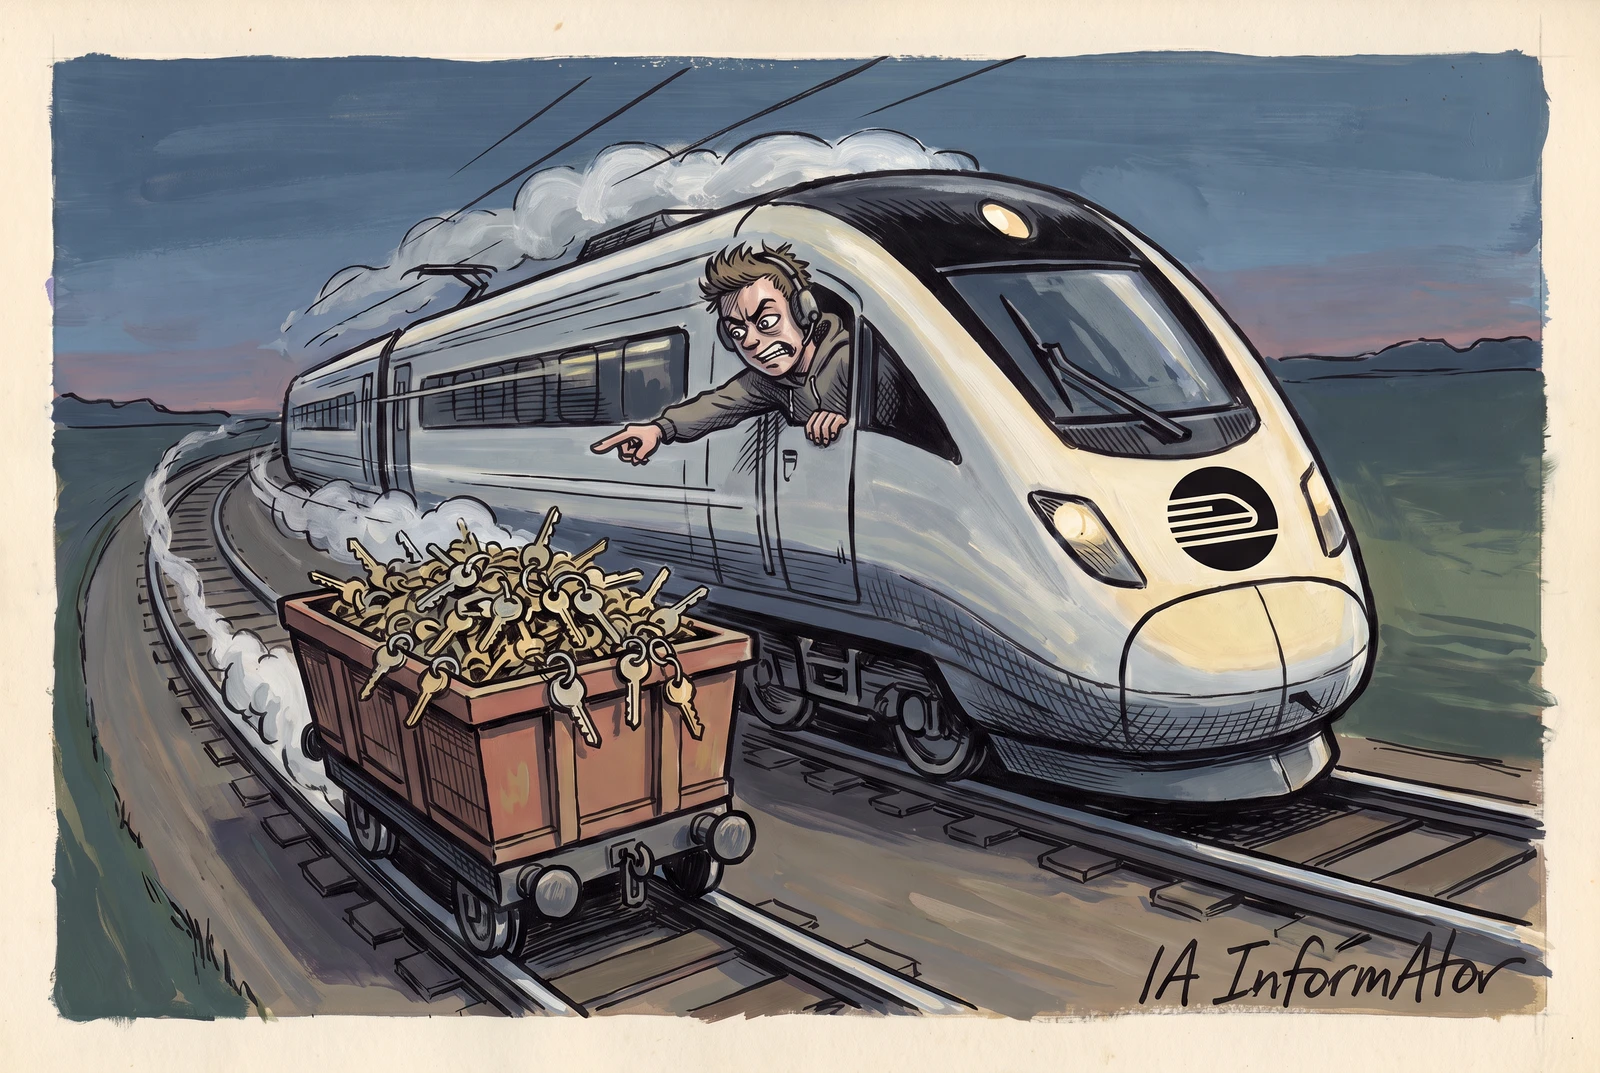
Railway, una plataforma al núvol per desplegar aplicacions, ha publicat l'informe complet del ciberatac que va patir a l'octubre. Segons l'empresa, un intrús ajudat per agents va escapar en part de l'aïllament de les compilacions de la plataforma i buscava sobretot claus d'IA per revendre-les amb finalitats de destil·lació. Railway xifra en uns 740.000 dòlars la despesa no autoritzada amb aquestes claus.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Segons Railway, del primer exploit a l'expulsió de l'atacant van passar gairebé 26 hores, entre el 20 i el 21 d'octubre.
- L'intrús va desxifrar variables de, com a màxim, uns 100.000 espais de treball, l'1,85 % del total, i tokens de 1.852 usuaris, segons l'empresa.
- Railway pagarà la despesa fraudulenta que no retornin els proveïdors.
- NEAR AI va informar el 9 de novembre d'una falla al motor SGLang que podria haver deixat veure peticions en mode confidencial.
A la caça de les claus d'IA
Railway és una plataforma al núvol per desplegar aplicacions i bases de dades; els seus clients hi guarden les variables d'entorn dels seus serveis, claus d'API incloses. Segons el seu informe del 10 de novembre, un atacant va encadenar diverses vulnerabilitats i va desxifrar part d'aquestes variables en, com a màxim, l'1,85 % dels espais de treball. És una cota superior: els registres identifiquen entorns, no variables concretes.
Segons la seva anàlisi forense, l'atacant anava darrere de credencials de proveïdors d'IA per vendre-les a xarxes de revenda que les farien servir per a la destil·lació. Filtrava variables pel nom i buscava clients que en tinguessin moltes. Railway no ha establert si operava aquestes xarxes o només les proveïa.
Una cursa de velocitat entre agents
Railway ho descriu així: «No va ser una sola intrusió seguida d'una sola correcció». L'atacant temptejava moltes rutes en paral·lel i l'equip les reforçava al mateix ritme, en «una competició de velocitat entre agents» contra models sense frens (abliterated) i un entorn d'agents semblant a ARTEX, segons Wiz, l'empresa de seguretat al núvol que Google va comprar al març i que conserva la seva marca.
ARTEX és una plataforma de codi obert per fer proves de penetració amb diversos agents; segons Google, el seu autor la va retirar de GitHub a l'octubre per l'abús dels atacants. Railway afegeix que l'intrús feia servir «models abliterated sense salvaguardes».
Dues portes i un mapa
| Data i hora (UTC) | Què va passar |
|---|---|
| 18-10 | Primers comptes ficticis de l'atacant; intents fallits |
| 20-10, 06:50 | Comença a sondejar la infraestructura de compilació |
| 20-10, 07:28 | Escapa en part de l'aïllament i roba una credencial de compilació |
| 20-10, 13:58 | Una alerta desperta l'enginyer de guàrdia |
| 20-10, 17:03 | Primera aturada de compilacions |
| 21-10, 03:26 | Segona via: credencial de núvol per una configuració OIDC errònia |
| 21-10, 04:42-07:15 | Desxifra variables, sobretot claus d'IA |
| 21-10, 07:22 | Segona aturada de compilacions |
| 21-10, 09:24 | Atacant expulsat; des de les 09:25, avís als proveïdors |
| 21-10, 20:19 | Totes les sessions i tokens d'usuari, invalidats |
| 22-10, 22:49 | Compilacions restablertes en tots els plans |
| 10-11, 14:00 | Informe complet |
Segons Railway, la infraestructura de compilació era aleshores multiinquilí: diverses compilacions aïllades a la mateixa màquina virtual. L'atacant va explotar una vulnerabilitat desconeguda per escapar en part d'aquest aïllament i va robar una credencial dels servidors de compilació.
Amb aquesta credencial va llegir a Temporal, el sistema intern que orquestra tasques, els historials de 353 compilacions amb les seves variables, i va descarregar el monorepositori de Railway, un mapa de com funciona la plataforma.
En aquest codi va trobar la segona porta: una configuració OIDC (OpenID Connect) mal definida que li va donar una credencial de núvol. Amb aquesta va arribar a una màquina amb una credencial capaç de desxifrar variables.
L'informe corregeix el preliminar en dos punts: els primers comptes ficticis de l'atacant són del 18 d'octubre i el desxifratge va començar a les 04:42 UTC del dia 21, no després de les 05:27.
740.000 dòlars i qui els paga
| Proveïdor | Què fa amb la despesa fraudulenta |
|---|---|
| AWS Bedrock | La cobreix la seva política de frau; reemborsaments iniciats |
| Google Gemini | La cobreix la seva política de frau; reemborsaments iniciats |
| OpenAI | Cas per cas, amb sol·licitud de suport |
| SpaceXSI | Cas per cas, a través de Railway |
| Anthropic | En negociació; mentrestant, paga Railway |
| OpenRouter | No reemborsa (per les seves condicions); paga Railway |
Entre el que va desxifrar hi havia tokens de comptes vinculats de 1.852 usuaris, que Railway va reiniciar. L'empresa calcula en uns 740.000 dòlars la despesa no autoritzada amb les claus robades.
Va demanar a GitHub, GitLab, Anthropic, OpenAI, OpenRouter, SpaceXSI, Google i Stripe que revoquessin les claus exposades. OpenRouter és un intermediari que dona accés a més de 600 models amb una sola API. A la taula també hi figura AWS Bedrock, el servei de models d'IA d'Amazon Web Services. Railway pagarà totes les pèrdues de tokens que no cobreixin els proveïdors.
Les aplicacions en funcionament no van caure durant les aturades de compilació, però Railway reconeix caigudes en alguns clients que van revocar credencials i no van poder tornar a desplegar.
Glasswing i el que queda pendent
Segons Railway, ara cada compilació té la seva pròpia màquina virtual efímera, un canvi que ja preparava i que ha avançat per a tots els clients. També ha obtingut accés a Project Glasswing amb l'aprovació del Departament del Tresor dels Estats Units, un accés que havia sol·licitat abans de l'atac.
Va presentar una denúncia davant l'IC3 (Internet Crime Complaint Center), el centre de l'FBI que rep les denúncies de delictes a internet, i una firma forense externa continua investigant. Wiz compta almenys nou plataformes de desenvolupament d'IA atacades a l'octubre; Railway aclareix que aquest treball no atribueix el seu incident a cap autor.
NEAR AI: l'error era a dins
NEAR AI, empresa d'IA que ven inferència (inference) privada i verificable, fundada per Illia Polosukhin, coautor d'«Attention Is All You Need», l'article del 2017 que va presentar l'arquitectura transformer, va publicar el seu informe el 9 de novembre. Segons l'empresa, el dia 8 un tercer va explotar una falla d'execució remota de codi a SGLang, el motor de codi obert que serveix models als seus servidors.
Va descarregar dades de compte d'uns 100 usuaris, va accedir a 18 agents antics que no funcionaven dins del seu entorn confidencial i podria haver vist peticions en mode confidencial d'aquell servidor. L'empresa no ha vist indicis d'accés a converses desades ni a fitxers penjats.
La mateixa NEAR AI en treu la lliçó: la computació confidencial «no protegeix contra una vulnerabilitat del programari que s'executa dins de l'entorn». Ha desplegat la correcció i ha avisat SGLang.
Conclusió
Els dos casos apunten a les peces que envolten la IA: les variables on es guarden les claus i el programari que serveix els models. Railway assumeix les pèrdues que no cobreixin els proveïdors i manté obertes la investigació forense i la denúncia, sense cap autoria atribuïda.
Fonts primàries
- Railway — Incident Report: October 21st Security Attack (10-11-2026) ↗
- Wiz — «Black October» for AI Developer Platforms (30-10-2026, actualizado el 10-11-2026) ↗
- Google Cloud — ARTEX and Friends: Enter Agentic Offensive Frameworks ↗
- Google Cloud — Welcoming Wiz to Google Cloud (11-03-2026) ↗
- Anthropic — Project Glasswing ↗
- OpenRouter — About ↗
- NEAR AI — Security Incident Report: SGLang Vulnerability (09-11-2026) ↗
- NEAR AI — The team building verifiable private AI ↗
- SGLang — repositorio oficial en GitHub ↗
- AI Informator — Un Claude Code con trampa en la tienda de Cursor (31-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris