Ciberseguretat
Tornen a piratejar el proveïdor d'IA de Notion
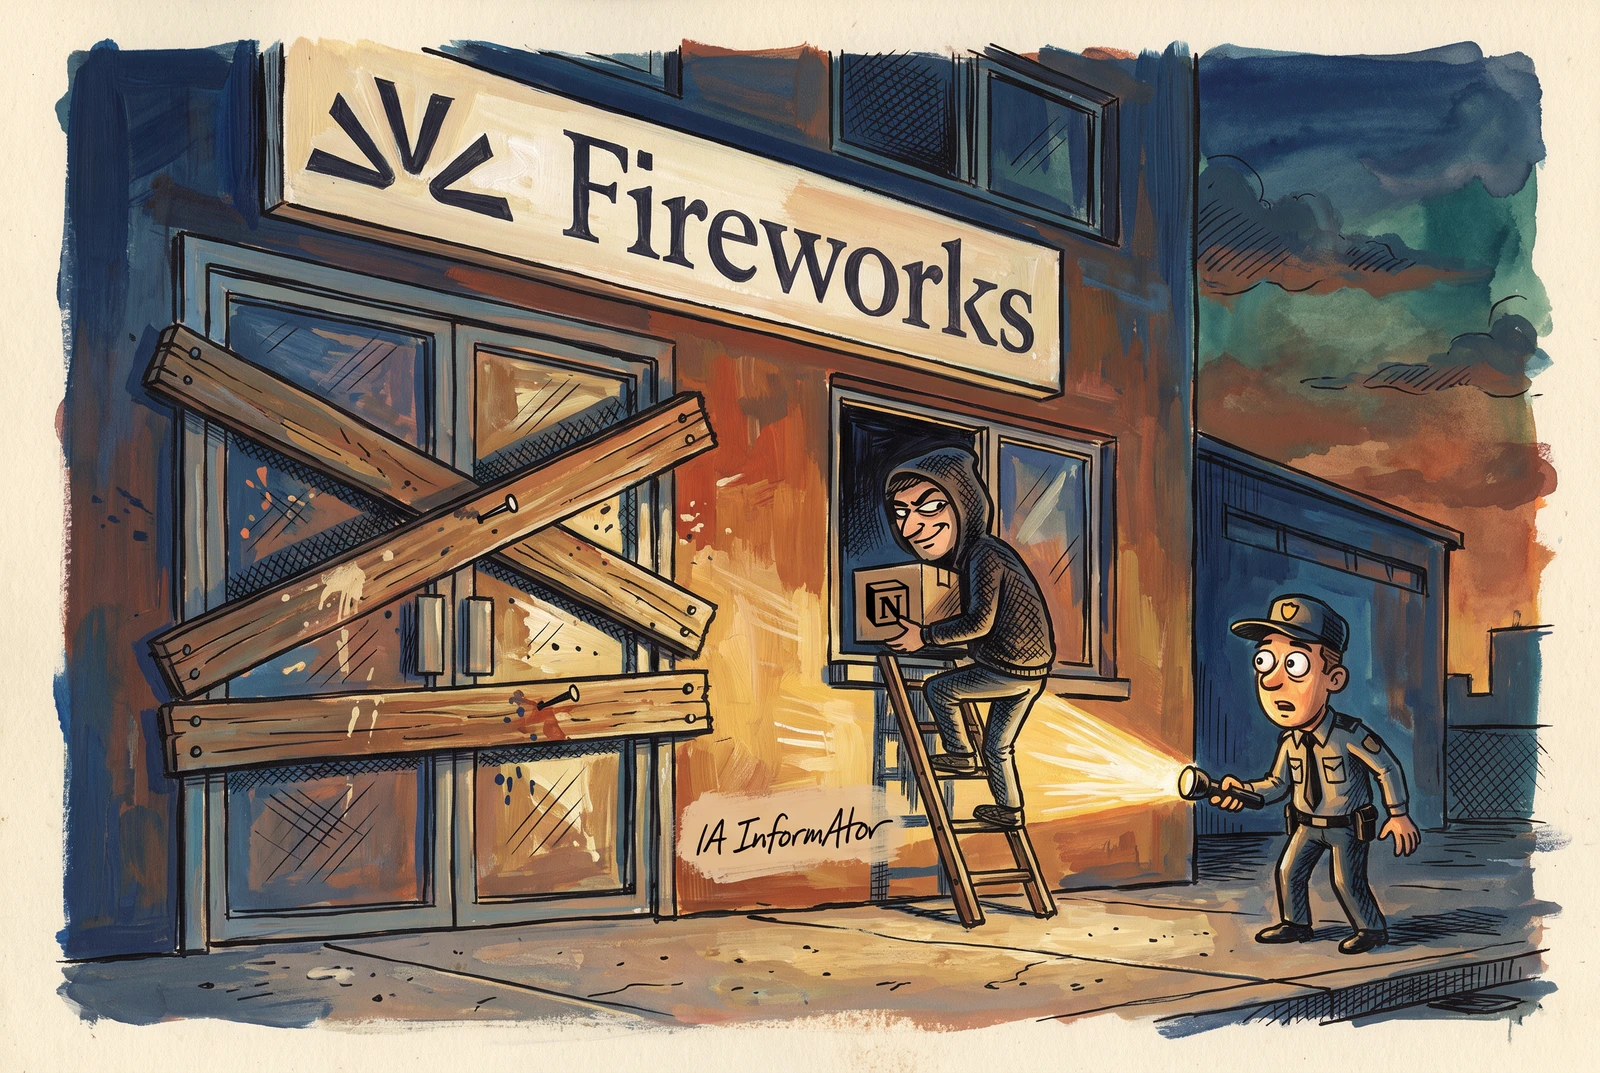
Fireworks AI, l'empresa que executa models d'IA per a altres companyies, ha patit un segon atac informàtic que, segons el seu butlletí de seguretat, va arribar a més dades de clients. Un d'aquests clients és Notion, que segons el seu avís té exposats xats amb el seu assistent d'IA de menys de l'1 % dels seus espais de treball, sense dades de qui els va escriure ni d'on surten, i recomana canviar les claus que s'hi haguessin enganxat.
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
En resum
- Segons Fireworks AI, el 24 d'octubre un intrús va entrar a les seves màquines de desenvolupament a través d'un proveïdor de núvol i va arribar a més dades de clients.
- Segons Fireworks AI, hi ha afectades dades de facturació i, en alguns clients, conjunts de dades i pesos de models incomplets, però no números de targeta.
- Segons Notion, en menys de l'1 % dels seus espais de treball van quedar exposats xats amb Notion AI que no indiquen qui els va escriure ni de quin espai surten.
- Notion recomana canviar immediatament les contrasenyes o claus que algú hagués enganxat en aquests xats.
Fireworks AI cau per segona vegada
Fireworks AI va publicar un primer avís el 9 d'octubre, quan, segons l'empresa, només constava l'accés a secrets desats a la seva plataforma. Després va veure que també hi havia dades de comptes i de facturació afectades. Va avisar la policia i va contractar Unit 42, la unitat de resposta a incidents de l'empresa de ciberseguretat Palo Alto Networks.
Segons el seu butlletí actualitzat, la segona intrusió va arribar de fora: un proveïdor de núvol que allotjava màquines d'R+D de Fireworks va patir un incident el 23 d'octubre, i el 24 l'intrús el va fer servir per arribar a les seves màquines de desenvolupament i llançar una càrrega de treball no autoritzada. Fireworks diu que ho va detectar aquell dia i que des del 25 no ha vist més accessos.
Segons Fireworks, van quedar exposats metadades, adreces, factures, pagaments i saldos i, en alguns clients, conjunts de dades i pesos de models incomplets, però no números de targeta, que no desa. L'empresa afegeix que la investigació «pot revelar informació addicional».
Lladres que revenen l'accés a la IA
Segons Fireworks, les proves apunten a un grup de ciberdelinqüents amb motivació econòmica que ven l'accés robat a models de llenguatge a passarel·les il·lícites. L'empresa cita un informe del 2 de novembre de Google Threat Intelligence Group, l'equip d'intel·ligència d'amenaces de Google, i Mandiant, la firma de ciberseguretat de Google, sobre l'auge d'aquesta pràctica.
Fireworks diu que ha canviat credencials i aïllat la seva xarxa, i ha desactivat temporalment la càrrega i la descàrrega de conjunts de dades per a Batch Inference i entrenament.
Notion talla amb Fireworks
Notion, el servei d'espais de treball amb assistent propi, Notion AI, feia servir Fireworks per classificar dades a la seva funció Insights i per servir models de pesos oberts, segons el seu avís. Insights està desactivada i, des del 3 de novembre, Notion diu que ha desconnectat els seus sistemes de Fireworks i ha esborrat les dades que hi tenia.
Segons Notion, el que ha quedat exposat són transcripcions de xats amb Notion AI de menys de l'1 % dels seus espais de treball, que no indiquen qui les va escriure ni de quin espai surten ni inclouen contingut de pàgines ni dades externes. Notion assegura que «cap altra dada de l'espai de treball no està afectada».
Però el que es va escriure al xat continua sent-hi. Per això Notion demana tractar aquestes dades «com si estiguessin exposades» i canviar «immediatament» les contrasenyes, claus d'API (API keys) o altres credencials que algú hagués enganxat a Notion AI. Ja ha avisat els propietaris dels espais afectats.
Un mes d'avisos
| Data | Què passa | Qui ho explica |
|---|---|---|
| 9 d'octubre | Primer butlletí de seguretat de Fireworks | Fireworks AI |
| 23 d'octubre | Incident en un proveïdor de núvol que allotja màquines de Fireworks | Fireworks AI |
| 24 d'octubre | Segona intrusió, detectada el mateix dia | Fireworks AI |
| 25 d'octubre | Cap altre accés detectat des d'aquesta data | Fireworks AI |
| 2 de novembre | Informe de Google Threat Intelligence Group i Mandiant sobre LLMjacking | Fireworks AI, que el cita |
| 3 de novembre | Notion es desconnecta de Fireworks i hi esborra les seves dades | Notion |
| 6 de novembre | Fireworks avisa Notion d'un possible accés a dades de clients | Notion |
| 8 de novembre | Fireworks confirma a Notion el nou conjunt de dades | Notion |
| 9 de novembre | Actualització del butlletí de Fireworks | Fireworks AI |
Notion no precisa quin dia es va assabentar dels incidents: diu que va ser a principis de novembre i que llavors va tallar totes les connexions amb Fireworks.
Un fitxatge enmig de la tempesta
Segons The Information, mitjà tecnològic de subscripció, Dave Wehner, director d'estratègia de Meta i abans el seu director financer durant més de vuit anys, se'n va a Fireworks com a director financer. El mateix mitjà, que cita persones coneixedores de l'assumpte, explica que Fireworks engega la setmana que ve una ronda de finançament amb què busca una valoració d'almenys 30.000 milions de dòlars.
Conclusió
Per a qui hagi rebut l'avís de Notion, la feina és concreta: canviar qualsevol contrasenya o clau enganxada en aquests xats. Si ningú del seu espai de treball no ha rebut l'avís, aquell espai no està afectat, segons Notion. Fireworks manté oberta la investigació amb Unit 42, de manera que el balanç de dades afectades encara no està tancat.
Fonts primàries
- Fireworks AI — Update on October 2026 security incident (09-11-2026) ↗
- Notion — Notice about the Fireworks AI incident that may impact some Notion workspaces ↗
- The Information — Meta Strategy Chief Dave Wehner to Become Fireworks CFO (09-11-2026) ↗
- AI Informator — Un Claude Code con trampa en la tienda de Cursor (31-10-2026) ↗
Rep el resum diari d'IA
Cada matí, l'essencial de la intel·ligència artificial al teu correu, sense fum. Al dia amb la IA.
En subscriure-t'hi acceptes rebre el butlletí d'AI Informator. Pots donar-te de baixa quan vulguis.
Comentaris